كوريا الشمالية تنهب عالم العملات المشفرة. من يستطيع إيقافها؟
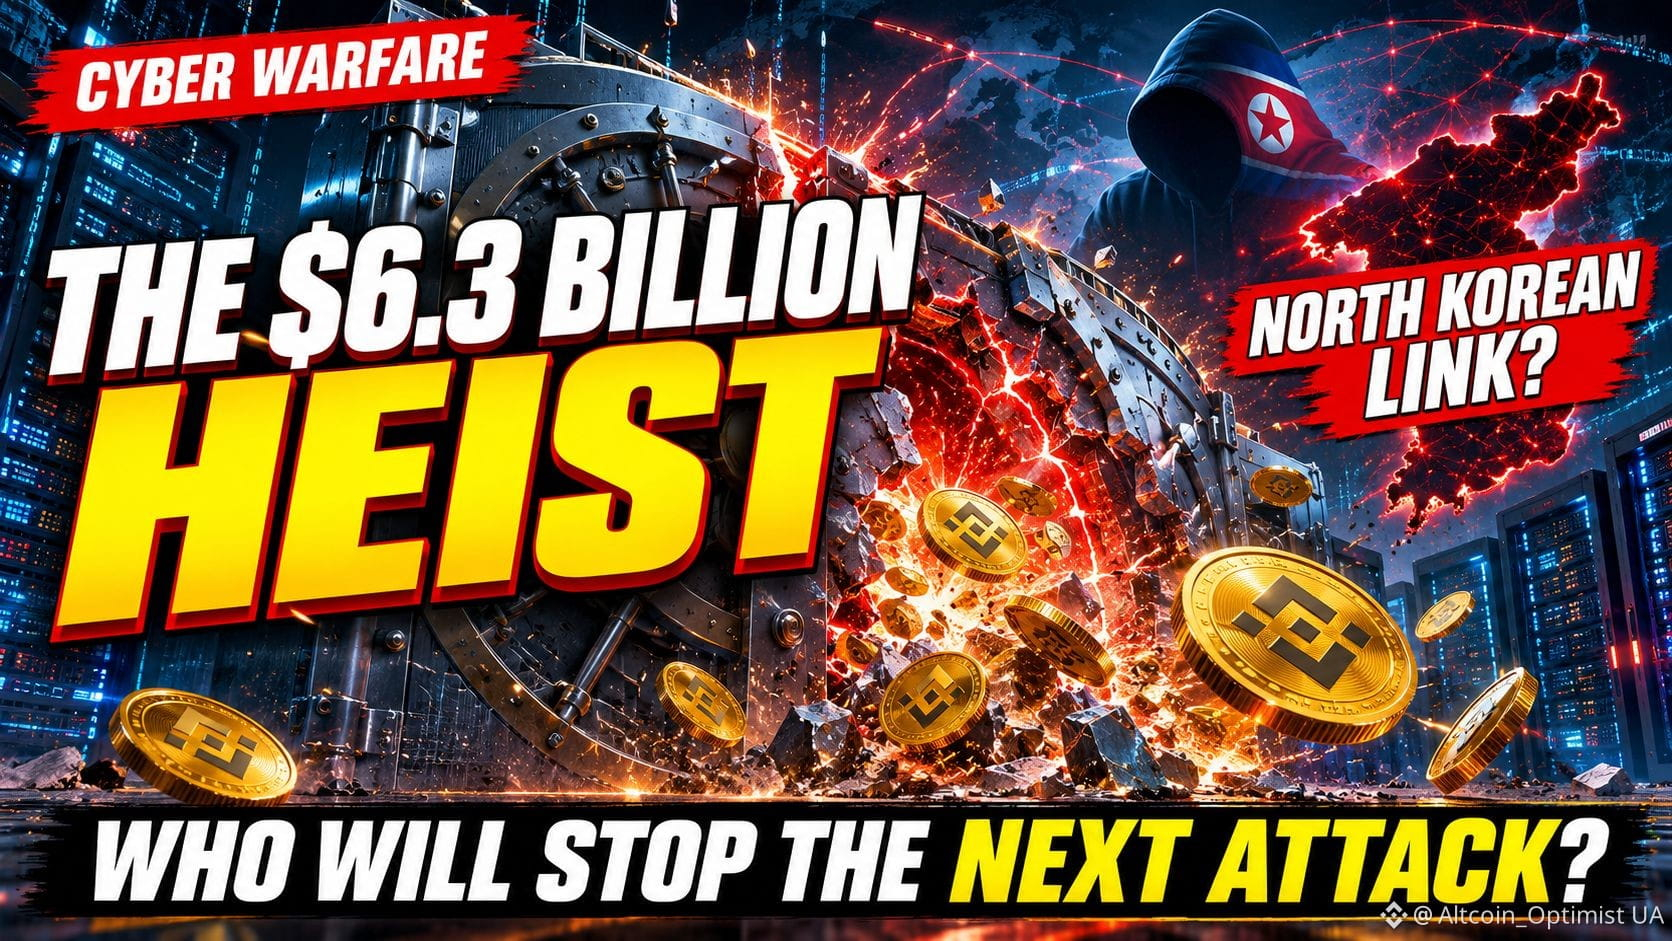
6.3 مليارات دولار. نحو 20 دقيقة. عشر سلاسل كتل.
هذا هو حجم أحدث اختراق لمنصة باينانس. ويربط محللون في TRM Labs وChainalysis الهجوم، بدرجة عالية من الثقة، بقراصنة من كوريا الشمالية على صلة بمجموعة لازاروس.
وهذه ليست عمليتهم الأولى على الإطلاق.
جسر رونين — 620 مليون دولار. Atomic Wallet — 100 مليون دولار. DMM Bitcoin — 308 ملايين دولار. Bybit — 1.5 مليار دولار.
بدأ الأمر يبدو أقل كجريمة معزولة وأكثر كأنه عمل منظّم جيدًا.
تساعد الأموال المسروقة في تمويل دولة مسلحة بأسلحة نووية. كما تجعل روابطها الجيوسياسية ممارسة الضغوط التقليدية أمرًا بالغ الصعوبة.
فماذا نفعل؟ هل ننتظر الهجوم التالي فحسب، ونحصي الخسائر، وننشر تقريرًا آخر؟
أرى ثلاثة مسارات ممكنة للمضي قدمًا:
1. كابح طوارئ للتحويلات الكبيرة. ينبغي أن تؤدي المعاملات المشبوهة التي تبلغ قيمتها مئات الملايين إلى تعليق مؤقت وإجراء تحقق مستقل.
2. نظام موحد للتحذير من التهديدات. يجب أن تتبادل منصات التداول وشركات تحليل سلاسل الكتل ومُصدرو العملات المستقرة وأجهزة إنفاذ القانون المعلومات الاستخباراتية في الوقت الفعلي. ويمكن تجميد بعض الأصول المسروقة قبل أن تختفي عبر آلاف العناوين.
3. استهداف البنية التحتية المالية. تعطيل شبكات غسل الأموال، والشركات الوهمية، ومخططات التوظيف التقني المزيفة، والوسطاء الذين يحولون العملات المشفرة المسروقة إلى أموال حقيقية.
الأسلحة النووية لا تجعل سرقة العملات المشفرة أمرًا لا يمكن المساس به. وليس علينا هزيمة دولة عسكريًا لتعطيل مصادر دخلها غير المشروعة.
وهذا هو السؤال الحقيقي:
هل تعتقد حقًا أن الدرع سيظل ينتصر على السلاح؟ ألم يحن الوقت لتجاوز الدفاع السلبي وجعل المهاجمين يخاطرون بخسارة ليس غنائمهم فحسب، بل أيضًا البنية التحتية التي تقف وراء عملياتهم؟
هل الوضع ميؤوس منه حقًا؟
ماذا ستفعل لإيقاف الهجوم التالي؟ هل لديك حل لم تأخذه صناعة العملات المشفرة على محمل الجد بعد؟
#CyberSecurity #CryptoSecurity #northkorea #LazarusGroup #BlockchainSecurity