
29 حسابًا، وسُرق منها 397,708 دولارًا — ما الدرس الحقيقي من حادثة PREDICT.FUN؟
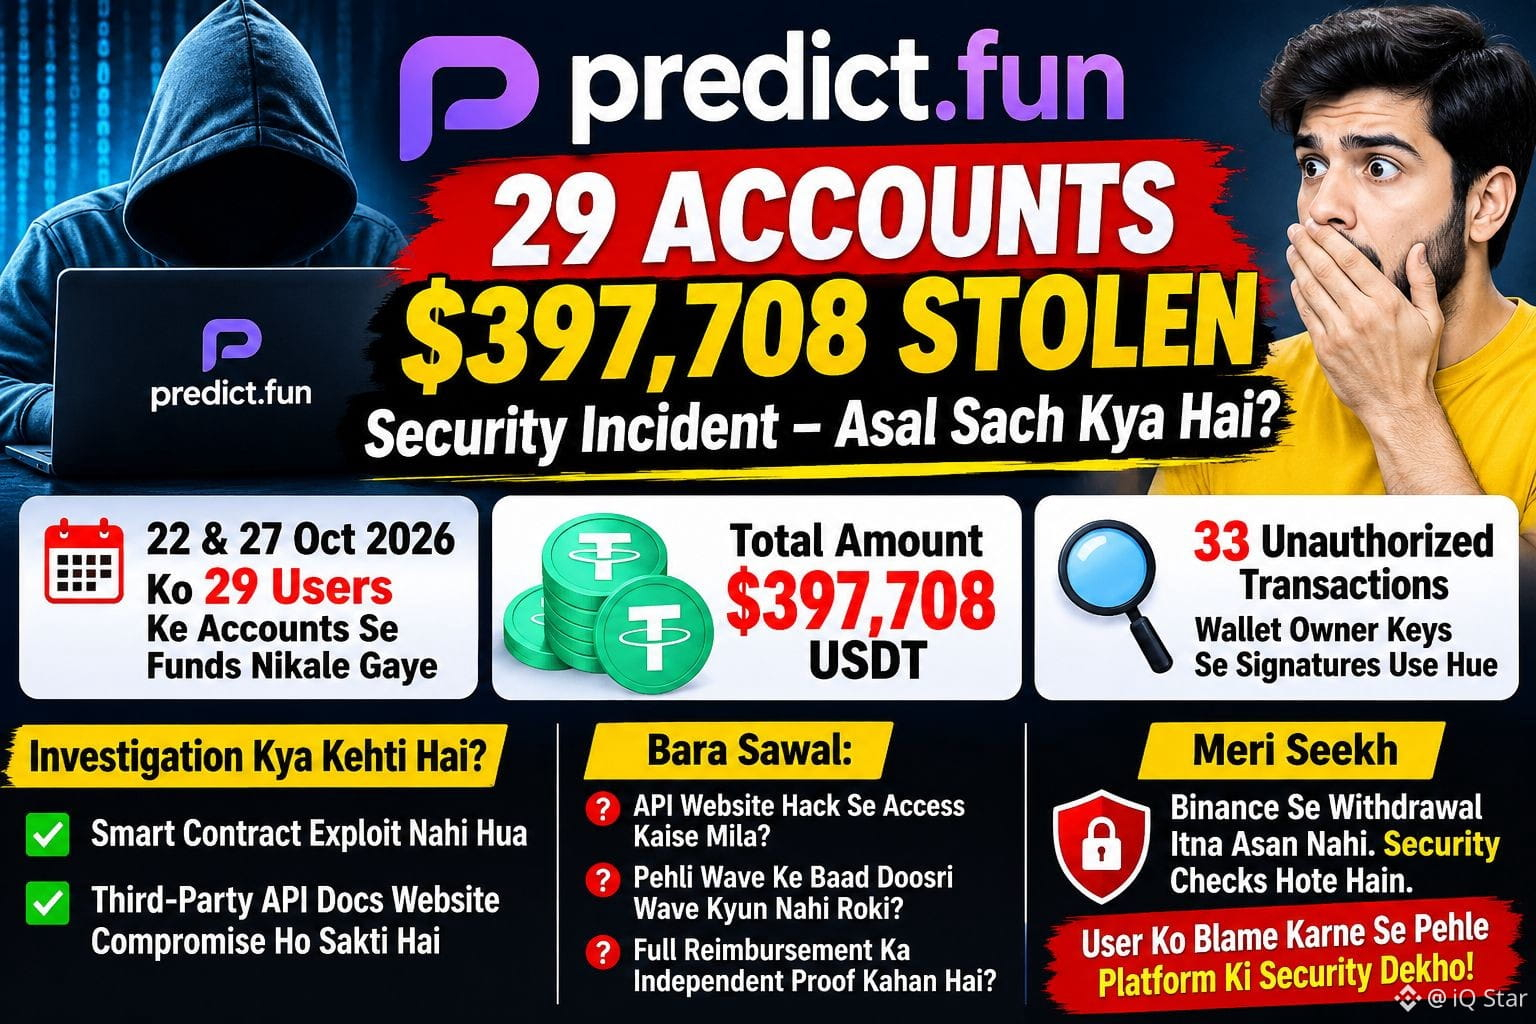
سُحب ما يقارب 397,708 USDT من حسابات 29 مستخدمًا على Predict.fun، خلال موجتين يومي 22 و27 أكتوبر 2026.
لكن أهم ما في هذه الحادثة هو:
وفقًا للتحقيق في البلوك تشين، استُخدمت توقيعات بمفاتيح مالكي محافظ المستخدمين في 33 معاملة غير مصرّح بها. ولم تتعرض العقود الذكية لأسواق Predict.fun للاستغلال.
ووفقًا للتفسير الأولي للمنصة، ربما تعرّض موقع توثيق واجهة برمجة التطبيقات (API) المستضاف لدى جهة خارجية للاختراق.
والسؤال الآن هو:
إذا اختُرقت خدمة تابعة لجهة خارجية تستخدمها منصة ما، وكُشفت بيانات اعتماد محافظ المستخدمين، فمن يتحمل المسؤولية؟
دعوني أوضح قصدي:
إن السحب من Binance إلى منصة تداول أخرى ليس مجرد نقرة واحدة. فهناك أيضًا فحوصات أمنية ومراجعات لعمليات السحب. لذلك، فإن القول إن أي شخص يستطيع سحب أموال الآخرين بسبب الذكاء الاصطناعي أو تفسير تقني مبسّط، لا يعني فهم الإخفاق الأمني الحقيقي.
ثمة ثلاثة أسئلة تستدعي إجابات من Predict.fun:
كيف أتاح اختراق موقع توثيق واجهة برمجة التطبيقات الوصول إلى مفاتيح مالكي المحافظ؟
لماذا لم تمنع أنظمة المراقبة الأمنية الموجة الثانية بعد الموجة الأولى؟
وعدت المنصة بتعويض كامل، لكن أين التأكيد المستقل على إتمام الدفع؟
في رأيي، قبل إلقاء اللوم على المستخدم، لا بد من التحقيق في البنية الأمنية للمنصة، واعتمادياتها على الجهات الخارجية، ونظام التحكم في الوصول لديها.
يُختبر الأمن الحقيقي عندما تكون أموال المستخدمين معرّضة للخطر، لا عندما تدّعي المنصة أنها آمنة.
سُحب ما يقارب 397,708 USDT من حسابات 29 مستخدمًا على Predict.fun، خلال موجتين يومي 22 و27 أكتوبر 2026.
لكن أهم ما في هذه الحادثة هو:
وفقًا للتحقيق في البلوك تشين، استُخدمت توقيعات بمفاتيح مالكي محافظ المستخدمين في 33 معاملة غير مصرّح بها. ولم تتعرض العقود الذكية لأسواق Predict.fun للاستغلال.
ووفقًا للتفسير الأولي للمنصة، ربما تعرّض موقع توثيق واجهة برمجة التطبيقات (API) المستضاف لدى جهة خارجية للاختراق.
والسؤال الآن هو:
إذا اختُرقت خدمة تابعة لجهة خارجية تستخدمها منصة ما، وكُشفت بيانات اعتماد محافظ المستخدمين، فمن يتحمل المسؤولية؟
دعوني أوضح قصدي:
إن السحب من Binance إلى منصة تداول أخرى ليس مجرد نقرة واحدة. فهناك أيضًا فحوصات أمنية ومراجعات لعمليات السحب. لذلك، فإن القول إن أي شخص يستطيع سحب أموال الآخرين بسبب الذكاء الاصطناعي أو تفسير تقني مبسّط، لا يعني فهم الإخفاق الأمني الحقيقي.
ثمة ثلاثة أسئلة تستدعي إجابات من Predict.fun:
كيف أتاح اختراق موقع توثيق واجهة برمجة التطبيقات الوصول إلى مفاتيح مالكي المحافظ؟
لماذا لم تمنع أنظمة المراقبة الأمنية الموجة الثانية بعد الموجة الأولى؟
وعدت المنصة بتعويض كامل، لكن أين التأكيد المستقل على إتمام الدفع؟
في رأيي، قبل إلقاء اللوم على المستخدم، لا بد من التحقيق في البنية الأمنية للمنصة، واعتمادياتها على الجهات الخارجية، ونظام التحكم في الوصول لديها.
يُختبر الأمن الحقيقي عندما تكون أموال المستخدمين معرّضة للخطر، لا عندما تدّعي المنصة أنها آمنة.