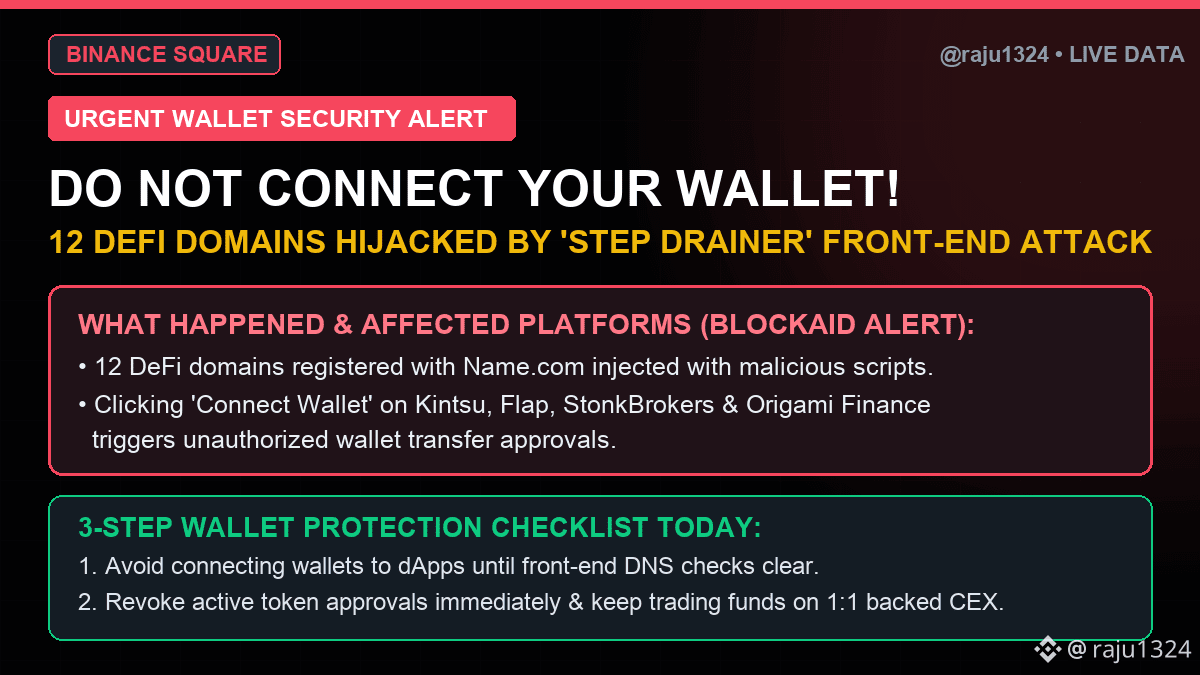
⚠️ تنبيه أمني عاجل: اختراق 12 موقعًا للتمويل اللامركزي بواسطة برمجية «Step Drainer» الخبيثة — لا تربط محفظتك الآن! 🛡️🚨
وفقًا لتنبيهات الأمان الصادرة عن Blockaid وتحقيقات السلسلة اليوم، اخترق قراصنة 12 نطاقًا للتمويل اللامركزي مسجلًا لدى Name.com باستخدام مجموعة أدوات الواجهة الأمامية «Step Drainer».
🚨 ما تحتاج إلى معرفته فورًا:
• حُقنت نصوص برمجية خبيثة في مواقع الواجهة الأمامية لخداع المستخدمين الذين ينقرون على «ربط المحفظة» ودفعهم إلى توقيع موافقات تحويل تستنزف أموال محافظهم.
• تشمل المشاريع المتأثرة التي أشارت إليها تنبيهات اليوم Kintsu وFlap وStonkBrokers وOrigami Finance (كما يجري تتبع الخسائر عبر EVM و$SOL و$APT).
• وفي الوقت نفسه، تكشف بيانات Chainalysis الصادرة اليوم أن مجموعات التصيد الاحتيالي والاستغلال المتطورة المرتبطة بدول مسؤولة عن نحو 89% من خسائر اختراق العملات المشفرة هذا العام (بمتوسط 185.6 مليون دولار لكل هجوم!).
🛡️ قائمة التحقق من حماية محفظتك اليوم في 3 خطوات:
1️⃣ لا تربط محفظة Web3 الخاصة بك بأي واجهة أمامية لتطبيق لامركزي اليوم، ما لم تتحقق من حصولها على تصريح أمني رسمي.
2️⃣ استخدم محفظة أجهزة + ألغِ فورًا موافقات الرموز القديمة إذا تفاعلت مع أي بروتوكولات للتمويل اللامركزي خلال الـ48 ساعة الماضية.
3️⃣ حافظ على فصل صارم بين «محفظة التخزين البارد» (لا تتصل بالمواقع مطلقًا) و«محفظة الاستخدام الساخنة» — أو احتفظ بالأصول الأساسية في حسابات مدعومة بإثبات احتياطيات بنسبة 1:1 ($BTC و$ETH و$BNB و$USDT).
📌 احفظ هذا المنشور وشاركه لحماية المتداولين الآخرين في المجتمع!
💬 هل ألغيت أذونات محفظتك القديمة هذا الشهر؟ اكتب «آمن» في التعليقات إذا كنت تستخدم محفظة باردة! 👇
➕ تابع @raju1324 للحصول على تنبيهات أمنية فورية وتحليلات للعملات المشفرة تضع المخاطر في المقام الأول!
#أمن_العملات_المشفرة #التمويل_اللامركزي #ويب3 #SOL #BinanceSquare