

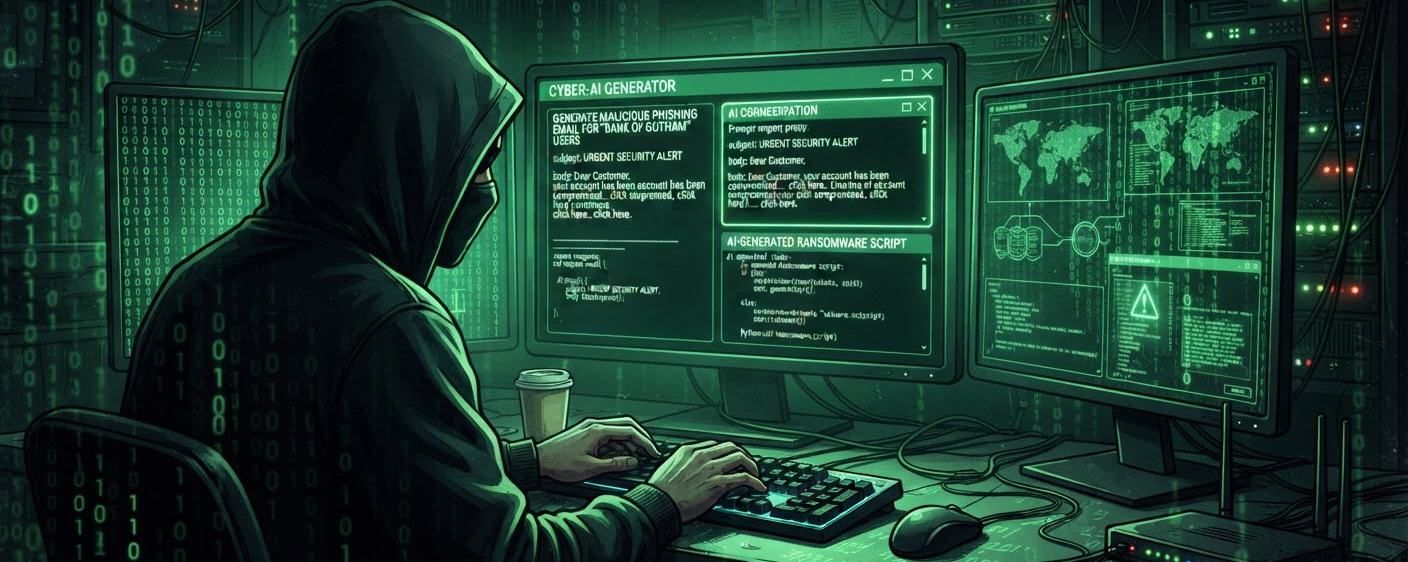
وفقًا لمايكروسوفت ثريت إنتليجنس وPANews، تُكثّف مجموعات القراصنة الكورية الشمالية استخدام الذكاء الاصطناعي التوليدي لأتمتة الهجمات وإنشاء مستندات مزيفة واختراق شبكات الشركات.
الذكاء الاصطناعي في جميع مراحل الهجمات
من بين المجموعات الثماني من كوريا الشمالية التي تراقبها مايكروسوفت، بلغت ثلاث مجموعات أعلى مستوى من النضج (التشغيل الفعلي) على مقياس تطبيق الذكاء الاصطناعي.
يتيح استخدام النماذج التوليدية للقراصنة إنشاء عشرات ملفات PDF المُخصّصة كطُعم في غضون دقائق. وفي شهري أغسطس وسبتمبر وحدهما، سُجّلت أكثر من 100 وثيقة تصيّد فريدة استهدفت موظفين في شركات تكنولوجيا المعلومات والعملات المشفرة والدفاع.
كيف يستخدم المخترقون الذكاء الاصطناعي
إغراءات ملفات PDF المخصّصة: يزيل الذكاء الاصطناعي الأخطاء الأسلوبية ويكيّف النص ليتناسب مع الضحية (تحت ستار مهام اختبارية أو دعوات أو عروض).
كتابة الشيفرات البرمجية وتمويهها: تُستخدم مساعدات الذكاء الاصطناعي لتصحيح الشيفرات الخبيثة وإرباكها، ما يساعد على تجاوز أنظمة مكافحة الفيروسات وأنظمة EDR.
الهندسة الاجتماعية: إنشاء ملفات تعريف زائفة لمسؤولين عن التوظيف ومرشحين، باستخدام صور مولّدة بالذكاء الاصطناعي، للتسلل إلى طواقم شركات التكنولوجيا وWeb3.
المخاطر الرئيسية وسبل الحماية
يمثّل هذا تهديدًا مباشرًا لصناعة العملات المشفّرة ومشاريع البلوك تشين، إذ يتيح مهاجمة سلاسل توريد البرمجيات وسرقة الأصول الرقمية عبر الموظفين.
تقييم الخبراء: لا يحدّد الذكاء الاصطناعي الأهداف بنفسه حتى الآن، لكن أتمتة المهام الروتينية سرّعت إلى حد كبير الإعداد للهجمات.
إجراءات الحماية الرئيسية:
1. تدقيق الموظفين: التحقق بدقة من ملفات تعريف المتخصصين عن بُعد عند التوظيف.
2. تحليل السلوك: استخدام أنظمة EDR/XDR لاكتشاف الحالات الشاذة، لا التواقيع المعروفة فحسب.
3. العزل: فتح المستندات الواردة من مصادر خارجية في بيئات معزولة فقط.
4. المصادقة الثنائية باستخدام الأجهزة: استخدام مفاتيح FIDO2 للحماية من اعتراض الجلسات.