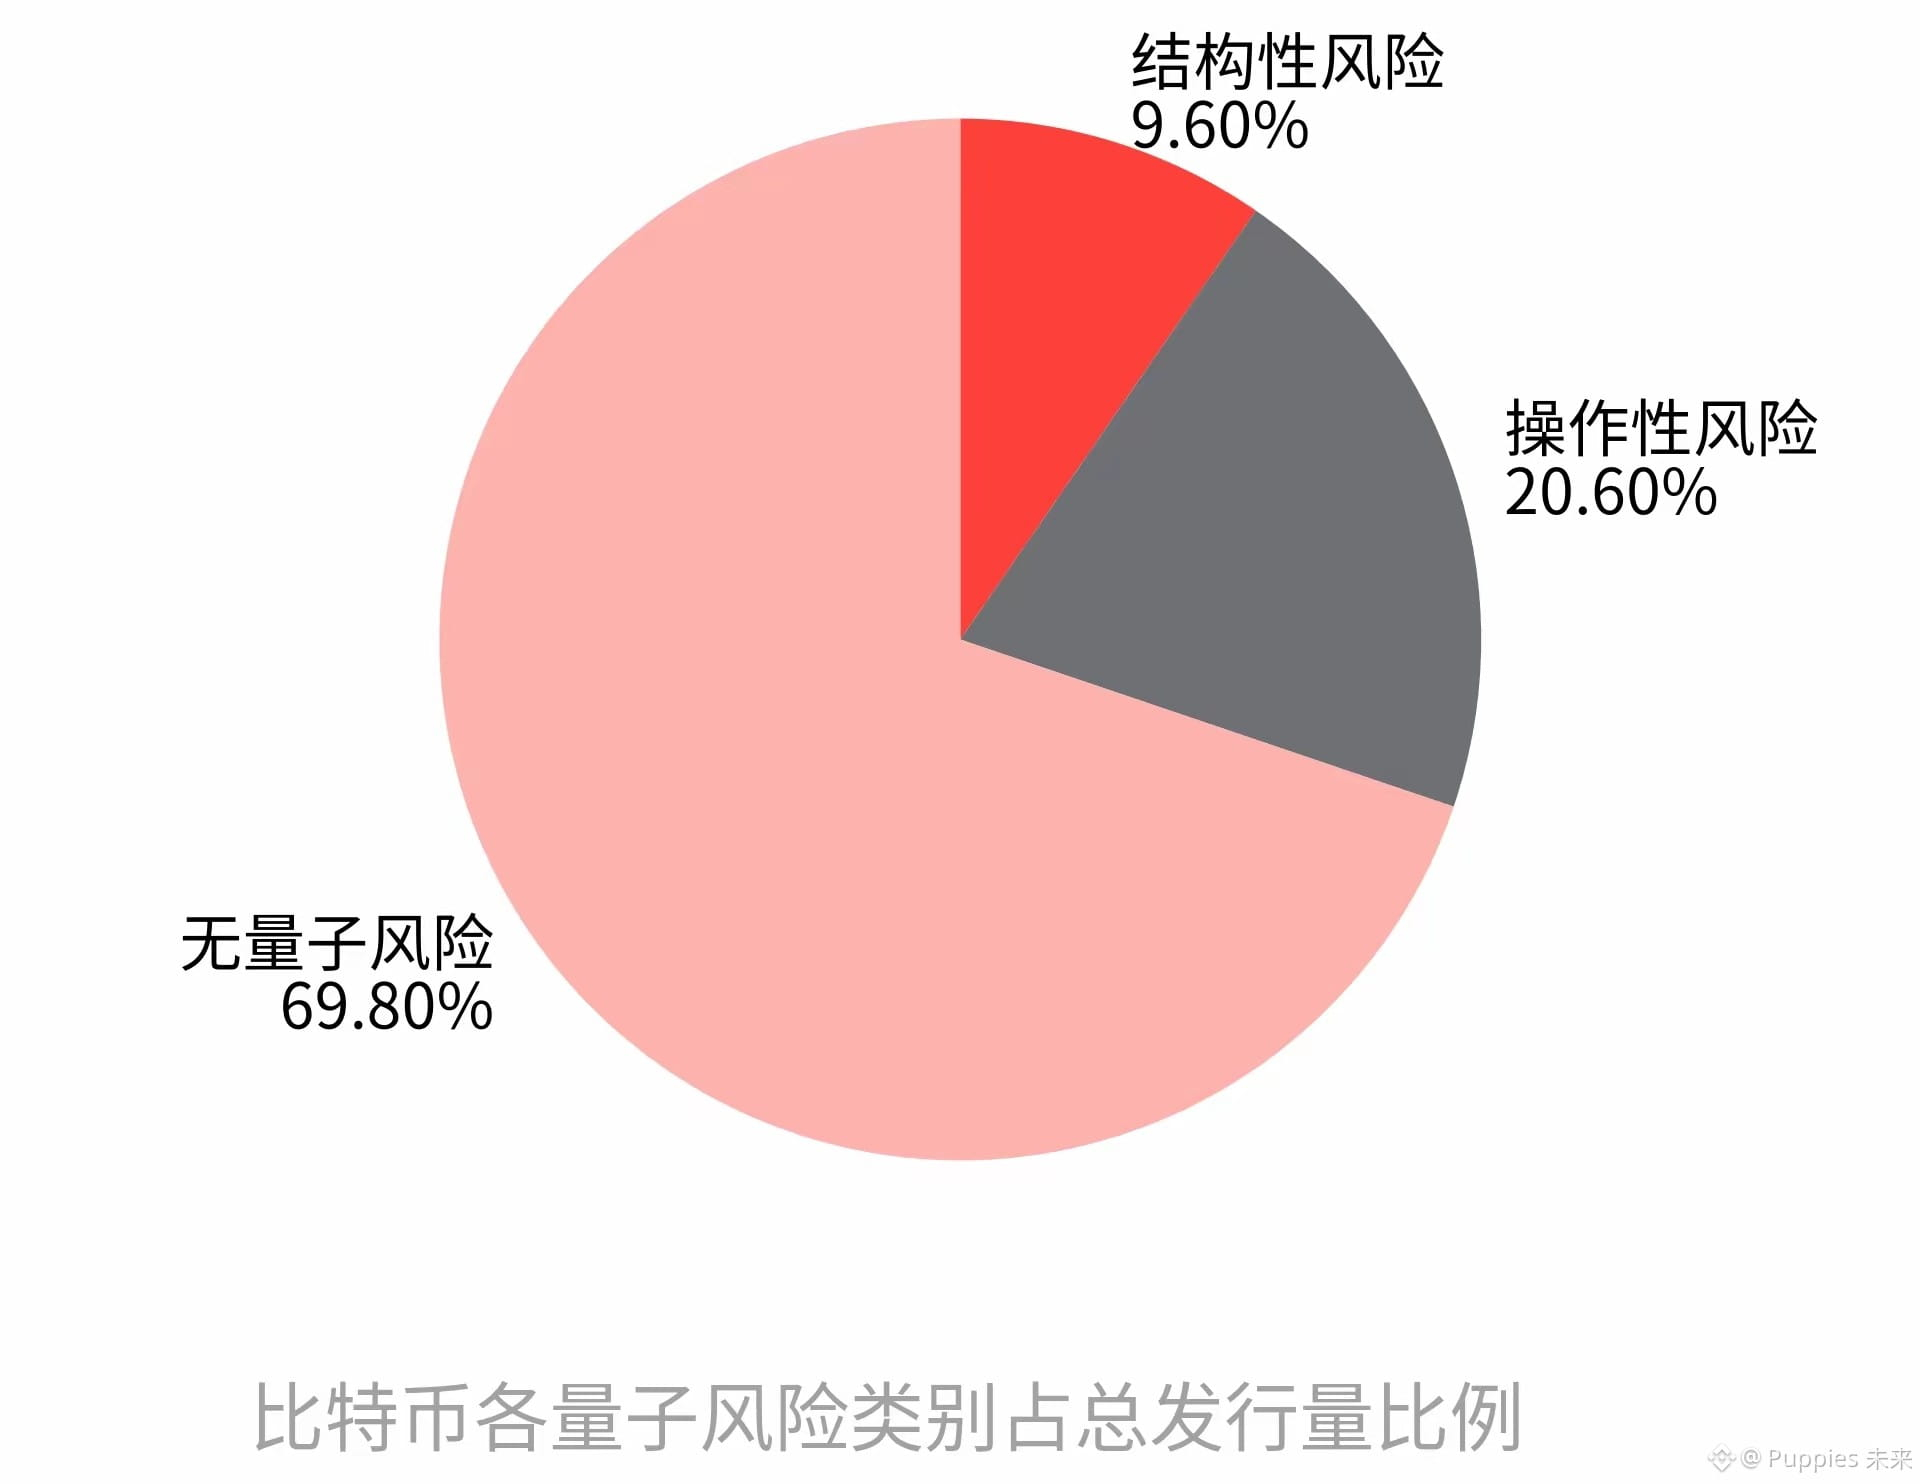
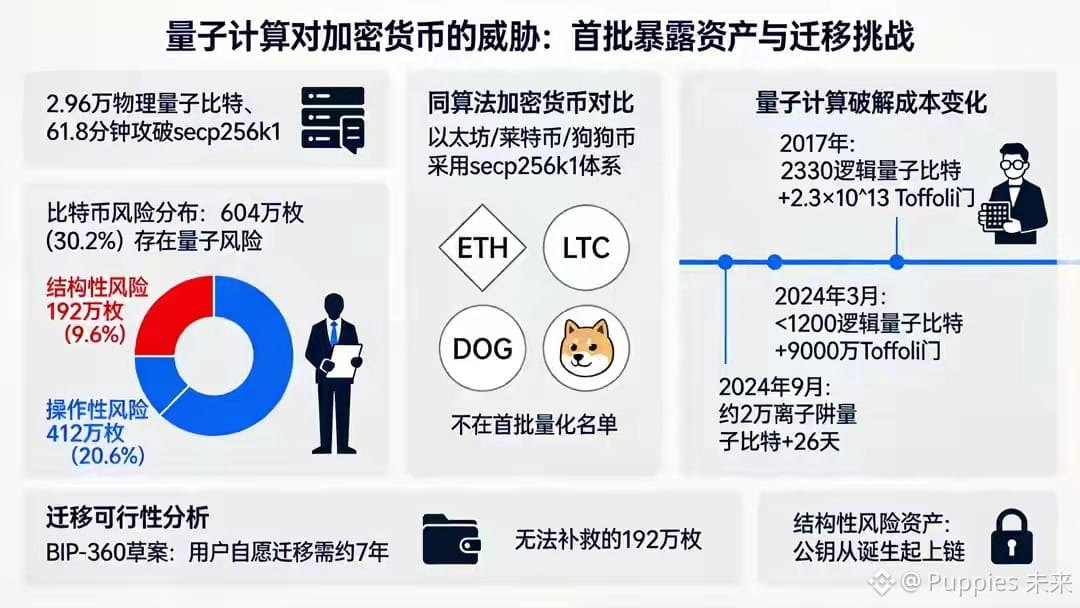
$BTC $ETH $BNB تشير أحدث التقديرات إلى أن كسر secp256k1 ممكن باستخدام 2.96万 كيوبت فيزيائي خلال 61.8 دقيقة؛ وإذا تحقق ذلك، فستكون بيتكوين أول من ينكشف، لكن الخطر يقتصر على أجزاء الشبكة التي نُشرت مفاتيحها العامة على السلسلة. نحو 604万 بيتكوين (30.2%) معرضة للخطر الكمومي، منها 192万 (9.6%) تواجه خطرًا بنيويًا: فسجلات مثل P2PK تضع المفتاح العام على السلسلة منذ إنشائها، ولا سبيل إلى تدارك ذلك، وهذه هي «الدفعة الأولى» فعلًا؛ أما 412万 أخرى (20.6%) فتواجه خطرًا تشغيليًا بسبب إعادة استخدام العناوين، والمدفوعات الجزئية، وتجميع الأصول لدى جهات الحفظ، وغيرها من الممارسات التي تكشف المفاتيح العامة. لا يكشف P2PKH في حالته الساكنة سوى تجزئة المفتاح، لكن المفتاح العام ينكشف نهائيًا بمجرد نشره على السلسلة عند الإنفاق. ويتطلب الهجوم الكمومي الحصول على المفتاح العام أولًا؛ إذ يمكن لخوارزمية شور خفض حل اللوغاريتم المتقطع من زمن أسي إلى زمن متعدد الحدود. تستخدم إيثيريوم ولايتكوين ودوجكوين أيضًا secp256k1، لكنها ليست ضمن قائمة الدفعة الأولى المعرضة للخطر الكمومي: لدى إيثيريوم فريق وخارطة طريق لما بعد الكم، ما يجعل تنسيق الجهود أقل كلفة؛ أما لايتكوين ودوجكوين فهما حالتان «تستخدمان الخوارزمية نفسها، لكن مدى انكشافهما غير معلوم»، ولا يسعنا سوى التخمين. لا تواكب الهجرة انخفاض التكاليف: فما يزال BIP-360 مسودة لهجرة طوعية، وقد تستغرق الهجرة الكاملة 7 سنوات؛ كما أن مدة 61.8 دقيقة لا تعني إمكانية التنفيذ فورًا، إذ لم تتمكن الأجهزة الفعلية حتى الآن من كسر أكبر مفتاح لمنحنى إهليلجي إلا بحد أقصى قدره 15 بتًا، في حين يبلغ طول secp256k1 256 بتًا، وتشير نافذة الاستعداد إلى عام 2029. بات الحد الفاصل واضحًا: يمكن معالجة الخطر التشغيلي بنقل العملات وتغيير الأقفال، لكن أسماء 192万 عملة المعرضة للخطر البنيوي كُتبت على السلسلة منذ نشأتها، وهذا أخطر من موعد صنع حاسوب كمومي#量子计算 #CZ称币安赔付到位最重要是保护用户 #币安披露黑客事件进展63亿美元损失已弥补八成 .


نشر
Aurora青瑜
·
--
[إعادة تشغيل] 🎙️ تمسّك بقناعتك وواصل الاحتفاظ؛ فما تراه هو القاع النسبي.
04 ساعة 06 دقيقة 45 ثانية · 2.7k يستمعون