اختراق Binance: هذا ما حدث عندما حاولنا تسليم سجلّنا المباشر إلى Binance. جميع الأوقات بتوقيت UTC.
30 أكتوبر
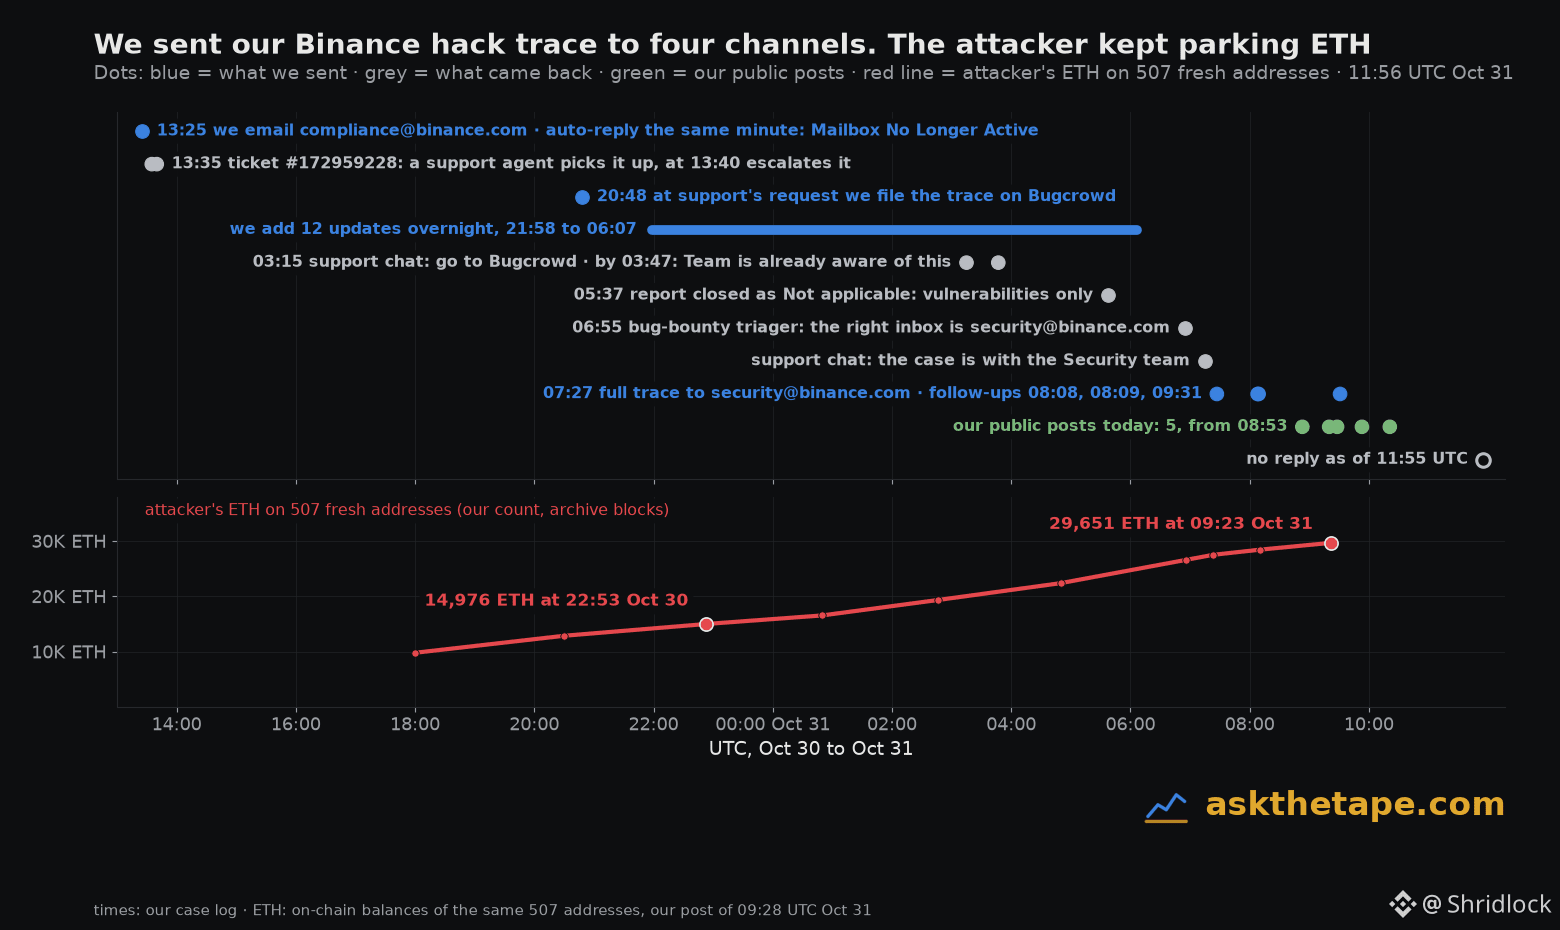
13:25 أرسلنا بريدًا إلكترونيًا إلى compliance@binance.com. ووصل رد آلي في الدقيقة نفسها: "صندوق البريد لم يعد نشطًا".
13:35 تولّى أحد موظفي الدعم التذكرة رقم #172959228. وفي 13:40 صُعّدت.
20:48 بناءً على طلب الدعم، أرسلنا السجل عبر برنامج مكافآت اكتشاف الأخطاء في Binance على Bugcrowd. وخلال الليل أضفنا 12 تحديثًا.
31 أكتوبر
03:15 وجّهتنا محادثة الدعم إلى Bugcrowd مجددًا. وبحلول 03:47، جاء الرد: "الفريق على علم بهذا بالفعل".
05:37 أُغلق البلاغ باعتباره غير منطبق: فالبرنامج يغطي الثغرات الأمنية فقط. وهذه هي قواعده.
06:55 حدّد مسؤول فرز بلاغات مكافآت اكتشاف الأخطاء صندوق البريد الصحيح: security@binance.com.
بعدها أخبرتنا محادثة الدعم أن القضية لدى فريق الأمن.
07:27 أرسلنا السجل الكامل إلى security@binance.com. وأرسلنا ثلاث رسائل متابعة بحلول 09:31 UTC.
لم يصل أي رد حتى 11:55 UTC.
في هذه الأثناء، واصل المهاجم نقل الأموال. العناوين الـ507 الجديدة التي يودع فيها ETH كانت تحتوي على 14,976 ETH عند 22:53 UTC في 30 أكتوبر، وعلى 29,651 ETH عند 09:23 UTC في 31 أكتوبر.
ما سنفعله الآن: نشر السجل علنًا. نشرنا خمسة منشورات منذ 08:53 UTC اليوم: NEAR، ومبيعات رموز المنصة، وETH المودَع، واستردادات Chainflip، وفرع BTC. سننشر التحديث التالي عند تحرك الأموال.
30 أكتوبر
13:25 أرسلنا بريدًا إلكترونيًا إلى compliance@binance.com. ووصل رد آلي في الدقيقة نفسها: "صندوق البريد لم يعد نشطًا".
13:35 تولّى أحد موظفي الدعم التذكرة رقم #172959228. وفي 13:40 صُعّدت.
20:48 بناءً على طلب الدعم، أرسلنا السجل عبر برنامج مكافآت اكتشاف الأخطاء في Binance على Bugcrowd. وخلال الليل أضفنا 12 تحديثًا.
31 أكتوبر
03:15 وجّهتنا محادثة الدعم إلى Bugcrowd مجددًا. وبحلول 03:47، جاء الرد: "الفريق على علم بهذا بالفعل".
05:37 أُغلق البلاغ باعتباره غير منطبق: فالبرنامج يغطي الثغرات الأمنية فقط. وهذه هي قواعده.
06:55 حدّد مسؤول فرز بلاغات مكافآت اكتشاف الأخطاء صندوق البريد الصحيح: security@binance.com.
بعدها أخبرتنا محادثة الدعم أن القضية لدى فريق الأمن.
07:27 أرسلنا السجل الكامل إلى security@binance.com. وأرسلنا ثلاث رسائل متابعة بحلول 09:31 UTC.
لم يصل أي رد حتى 11:55 UTC.
في هذه الأثناء، واصل المهاجم نقل الأموال. العناوين الـ507 الجديدة التي يودع فيها ETH كانت تحتوي على 14,976 ETH عند 22:53 UTC في 30 أكتوبر، وعلى 29,651 ETH عند 09:23 UTC في 31 أكتوبر.
ما سنفعله الآن: نشر السجل علنًا. نشرنا خمسة منشورات منذ 08:53 UTC اليوم: NEAR، ومبيعات رموز المنصة، وETH المودَع، واستردادات Chainflip، وفرع BTC. سننشر التحديث التالي عند تحرك الأموال.