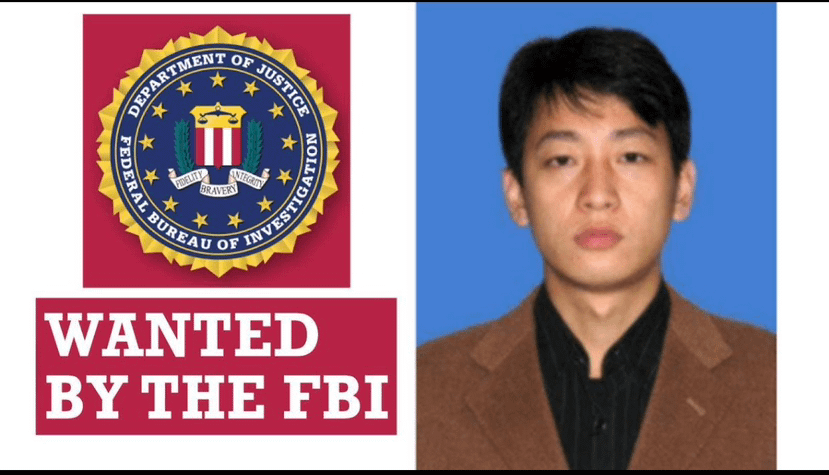
الهاكر الكوري الشمالي المدرج على قائمة المطلوبين لدى مكتب التحقيقات الفيدرالي: بارك جين هيوك، ما الذي يخفيه حقًا؟
اسم يستحق أن تتوخى صناعة العملات المشفرة بأكملها الحذر منه: بارك جين هيوك (Park Jin Hyok).
ليس شخصًا أدرجه مكتب التحقيقات الفيدرالي للتو على قائمة المطلوبين. فقد وجهت إليه الولايات المتحدة اتهامات جنائية منذ عام 2018، ثم أدرجته عام 2020 في لائحة اتهام تستهدف ثلاثة هاكرز كوريين شماليين.
وتتهمه وزارة العدل الأمريكية بالمشاركة في عمليات شملت هجمات إلكترونية وجرائم مالية على مستوى العالم.
إليك بعض المعلومات اللافتة:
* الهجوم على Sony Pictures: أدرجت وزارة العدل الأمريكية الهجوم الإلكتروني الذي استهدف Sony Pictures عام 2014 ضمن لائحة الاتهام ذات الصلة.
* برمجية الفدية WannaCry: تسببت عمليات مرتبطة بهاكرز من كوريا الشمالية في تعطيل عدد هائل من أنظمة الحاسوب حول العالم.
* سرقة البنك المركزي البنغلاديشي: شملت عمليات الهاكرز ذات الصلة النظام المصرفي الدولي، وسعت إلى تحويل مبالغ طائلة.
* حادثة Bybit: سُرقت أصول مشفرة بقيمة نحو 1.5 مليار دولار عام 2025، وعزا مكتب التحقيقات الفيدرالي القضية رسميًا إلى مهاجمين إلكترونيين كوريين شماليين يُعرفون باسم TraderTraitor.
* حادثة Binance البالغة 6.3 مليارات دولار: ترى كل من TRM Labs وChainalysis أن TraderTraitor يُرجح أن يكون قد شارك فيها، لكن Binance لا تزال تتعاون مع جهات إنفاذ القانون للتحقق من هوية المهاجمين.
وهنا تجدر الإشارة إلى أن بارك جين هيوك وLazarus وTraderTraitor تربطهم صلات تنظيمية، لكن لا يمكن الاستنتاج من ذلك أن بارك جين هيوك نفسه شارك في كل واحدة من القضايا المذكورة أعلاه.
ما يستحق التفكير فيه حقًا هو:
عندما تجتمع الهجمات الإلكترونية واختراق الأنظمة المالية وتحويل الأموال عبر سلاسل الكتل، لا يعود أمن العملات المشفرة يواجه مجرد هاكرز عاديين.
تسجل سلسلة الكتل المعاملات، لكن من يستطيع في نهاية المطاف تتبع الأموال وتجميد الأصول والعثور على من يقف وراء هذه العمليات؟
هذه المواجهة لم تنتهِ بعد.
اسم يستحق أن تتوخى صناعة العملات المشفرة بأكملها الحذر منه: بارك جين هيوك (Park Jin Hyok).
ليس شخصًا أدرجه مكتب التحقيقات الفيدرالي للتو على قائمة المطلوبين. فقد وجهت إليه الولايات المتحدة اتهامات جنائية منذ عام 2018، ثم أدرجته عام 2020 في لائحة اتهام تستهدف ثلاثة هاكرز كوريين شماليين.
وتتهمه وزارة العدل الأمريكية بالمشاركة في عمليات شملت هجمات إلكترونية وجرائم مالية على مستوى العالم.
إليك بعض المعلومات اللافتة:
* الهجوم على Sony Pictures: أدرجت وزارة العدل الأمريكية الهجوم الإلكتروني الذي استهدف Sony Pictures عام 2014 ضمن لائحة الاتهام ذات الصلة.
* برمجية الفدية WannaCry: تسببت عمليات مرتبطة بهاكرز من كوريا الشمالية في تعطيل عدد هائل من أنظمة الحاسوب حول العالم.
* سرقة البنك المركزي البنغلاديشي: شملت عمليات الهاكرز ذات الصلة النظام المصرفي الدولي، وسعت إلى تحويل مبالغ طائلة.
* حادثة Bybit: سُرقت أصول مشفرة بقيمة نحو 1.5 مليار دولار عام 2025، وعزا مكتب التحقيقات الفيدرالي القضية رسميًا إلى مهاجمين إلكترونيين كوريين شماليين يُعرفون باسم TraderTraitor.
* حادثة Binance البالغة 6.3 مليارات دولار: ترى كل من TRM Labs وChainalysis أن TraderTraitor يُرجح أن يكون قد شارك فيها، لكن Binance لا تزال تتعاون مع جهات إنفاذ القانون للتحقق من هوية المهاجمين.
وهنا تجدر الإشارة إلى أن بارك جين هيوك وLazarus وTraderTraitor تربطهم صلات تنظيمية، لكن لا يمكن الاستنتاج من ذلك أن بارك جين هيوك نفسه شارك في كل واحدة من القضايا المذكورة أعلاه.
ما يستحق التفكير فيه حقًا هو:
عندما تجتمع الهجمات الإلكترونية واختراق الأنظمة المالية وتحويل الأموال عبر سلاسل الكتل، لا يعود أمن العملات المشفرة يواجه مجرد هاكرز عاديين.
تسجل سلسلة الكتل المعاملات، لكن من يستطيع في نهاية المطاف تتبع الأموال وتجميد الأصول والعثور على من يقف وراء هذه العمليات؟
هذه المواجهة لم تنتهِ بعد.