🚨🚨🚨*⚠️ تحديث بشأن اختراق Binance بقيمة 6.3 مليار دولار - لا داعي للذعر، ابقَ متيقظًا!*🚨🚨🚨
>
> في 29 أكتوبر، سُحب نحو 6.3 مليار دولار من المحافظ الساخنة لدى Binance خلال 20 دقيقة - في أكبر اختراق في تاريخ العملات الرقمية.
>
> لكن إليك الحقيقة التي تحتاج إلى معرفتها:
>
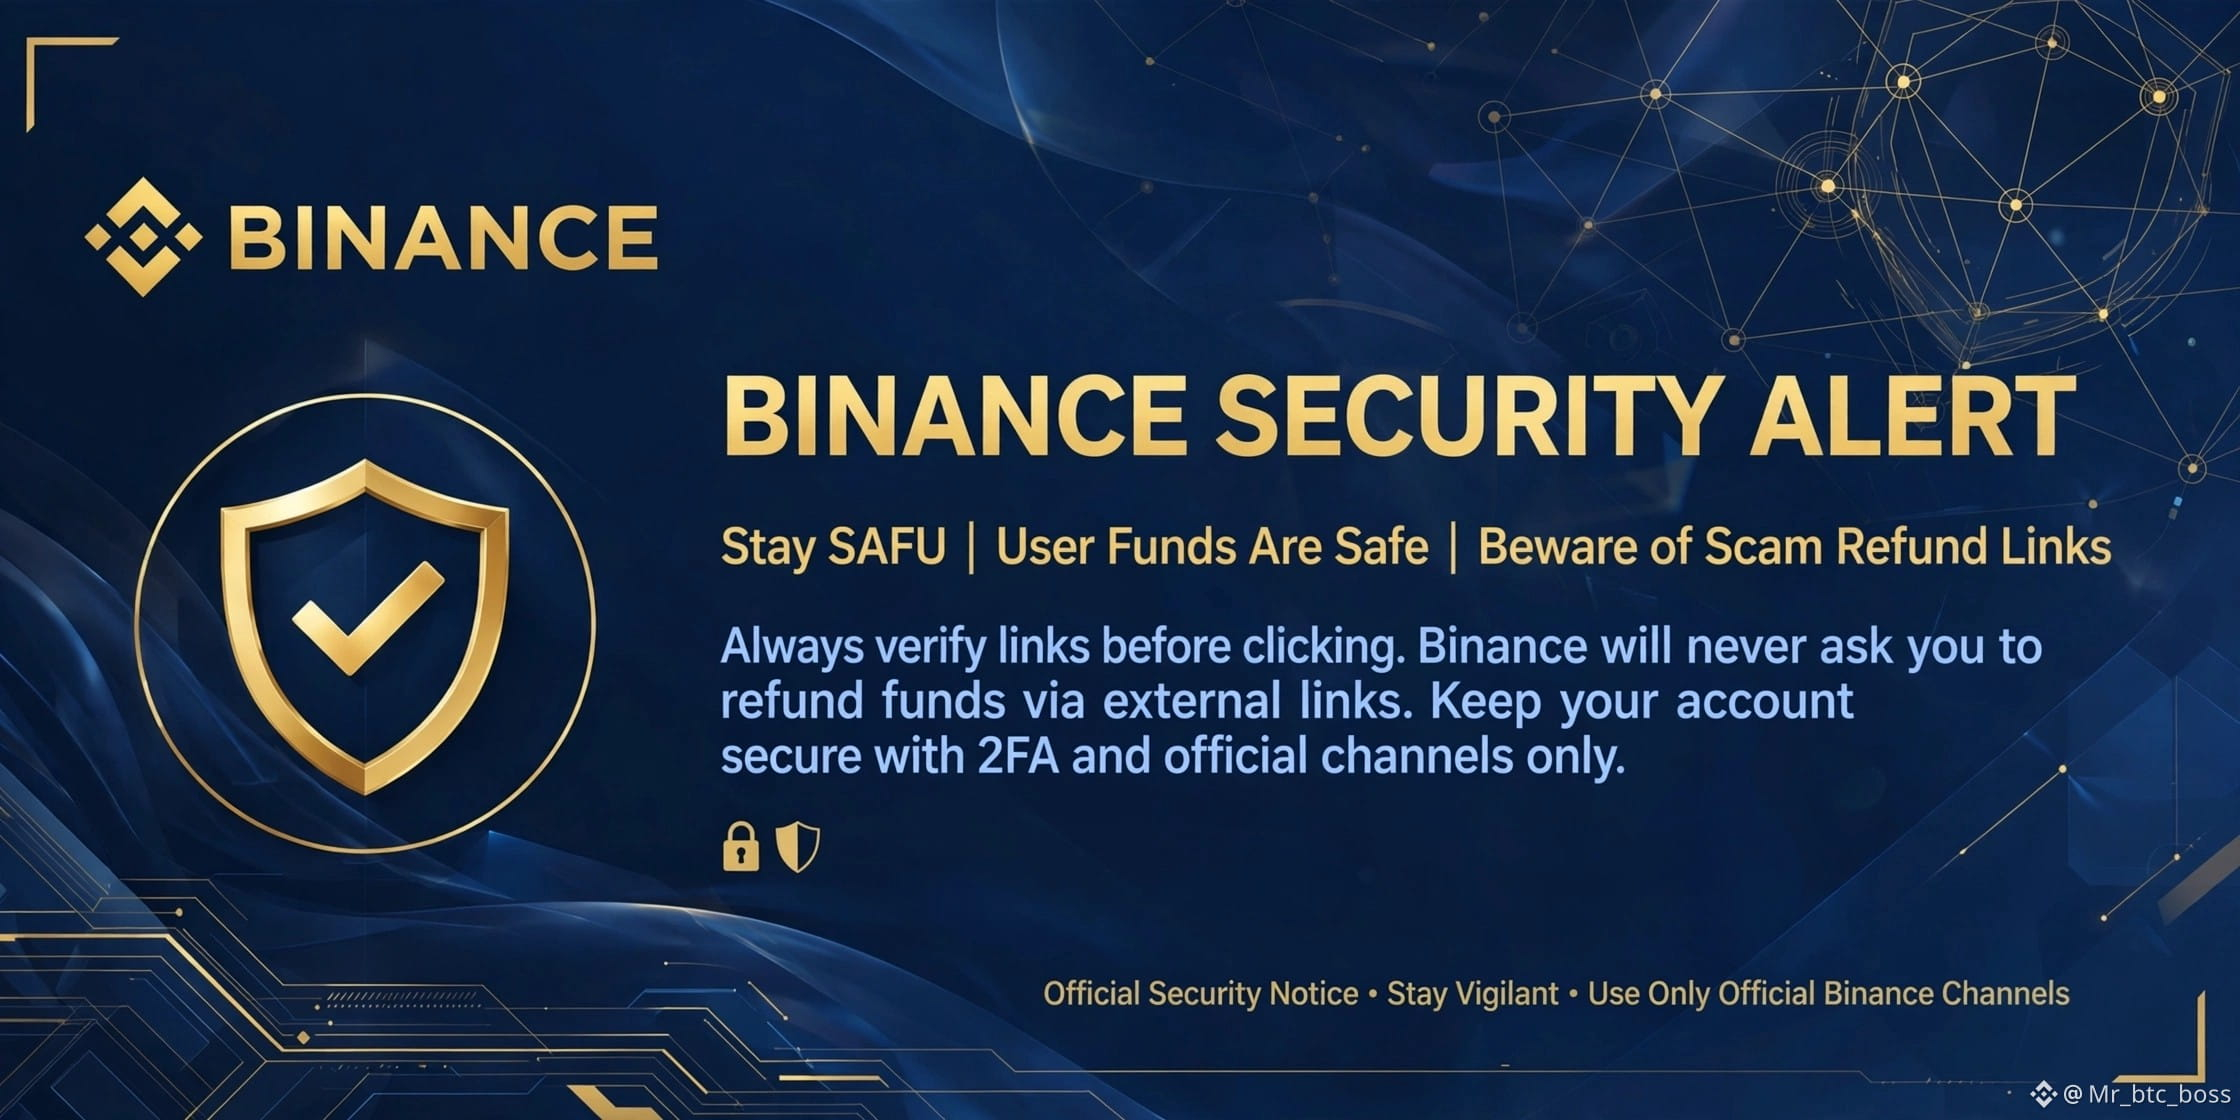
> ✅ أموال المستخدمين آمنة - ستغطي Binance جميع الخسائر من خلال صندوق SAFU (أكد ذلك ريتشارد تنغ)
> ✅ جُمّد بالفعل نحو 3 مليارات دولار بمساعدة Tether وCircle وRipple
> ✅ لم تُسرّب مفاتيحك الخاصة الشخصية - استهدف الهجوم البنية التحتية الداخلية للتوقيع
>
> *ما الذي ينبغي عليك فعله:*
> 1. لا تبع بدافع الذعر بسبب إيقاف عمليات السحب - فهم يعيدون بناء منظومة الأمان
> 2. لن يراسلك أي شخص من Binance طالبًا عبارة الاسترداد أو المفتاح الخاص بحجة «إعادة الأموال» - إنها عملية احتيال
> 3. لا تربط محفظتك بأي موقع «لاسترداد الأموال» أو «استعادة الحساب» يتم تداوله الآن
> 4. أبقِ المصادقة الثنائية ورمز مكافحة التصيد الاحتيالي مفعّلين
>
> وفقًا لـ TRM Labs وChainalysis، يُرجّح أن الهجوم نفذته مجموعة Lazarus الكورية الشمالية، عبر حاسوب محمول مخترق لفريق DevOps واستغلال ثغرة EIP-7702.
>
> الدرس المستفاد: استخدم رافعة مالية منخفضة، واحتفظ باستثماراتك على المدى الطويل، واستخدم محفظة باردة للأموال الكبيرة.
>
> ابقَ SAFU، وابقَ قويًا! 💛 #Binance #SAFU #Security
>
> في 29 أكتوبر، سُحب نحو 6.3 مليار دولار من المحافظ الساخنة لدى Binance خلال 20 دقيقة - في أكبر اختراق في تاريخ العملات الرقمية.
>
> لكن إليك الحقيقة التي تحتاج إلى معرفتها:
>
> ✅ أموال المستخدمين آمنة - ستغطي Binance جميع الخسائر من خلال صندوق SAFU (أكد ذلك ريتشارد تنغ)
> ✅ جُمّد بالفعل نحو 3 مليارات دولار بمساعدة Tether وCircle وRipple
> ✅ لم تُسرّب مفاتيحك الخاصة الشخصية - استهدف الهجوم البنية التحتية الداخلية للتوقيع
>
> *ما الذي ينبغي عليك فعله:*
> 1. لا تبع بدافع الذعر بسبب إيقاف عمليات السحب - فهم يعيدون بناء منظومة الأمان
> 2. لن يراسلك أي شخص من Binance طالبًا عبارة الاسترداد أو المفتاح الخاص بحجة «إعادة الأموال» - إنها عملية احتيال
> 3. لا تربط محفظتك بأي موقع «لاسترداد الأموال» أو «استعادة الحساب» يتم تداوله الآن
> 4. أبقِ المصادقة الثنائية ورمز مكافحة التصيد الاحتيالي مفعّلين
>
> وفقًا لـ TRM Labs وChainalysis، يُرجّح أن الهجوم نفذته مجموعة Lazarus الكورية الشمالية، عبر حاسوب محمول مخترق لفريق DevOps واستغلال ثغرة EIP-7702.
>
> الدرس المستفاد: استخدم رافعة مالية منخفضة، واحتفظ باستثماراتك على المدى الطويل، واستخدم محفظة باردة للأموال الكبيرة.
>
> ابقَ SAFU، وابقَ قويًا! 💛 #Binance #SAFU #Security