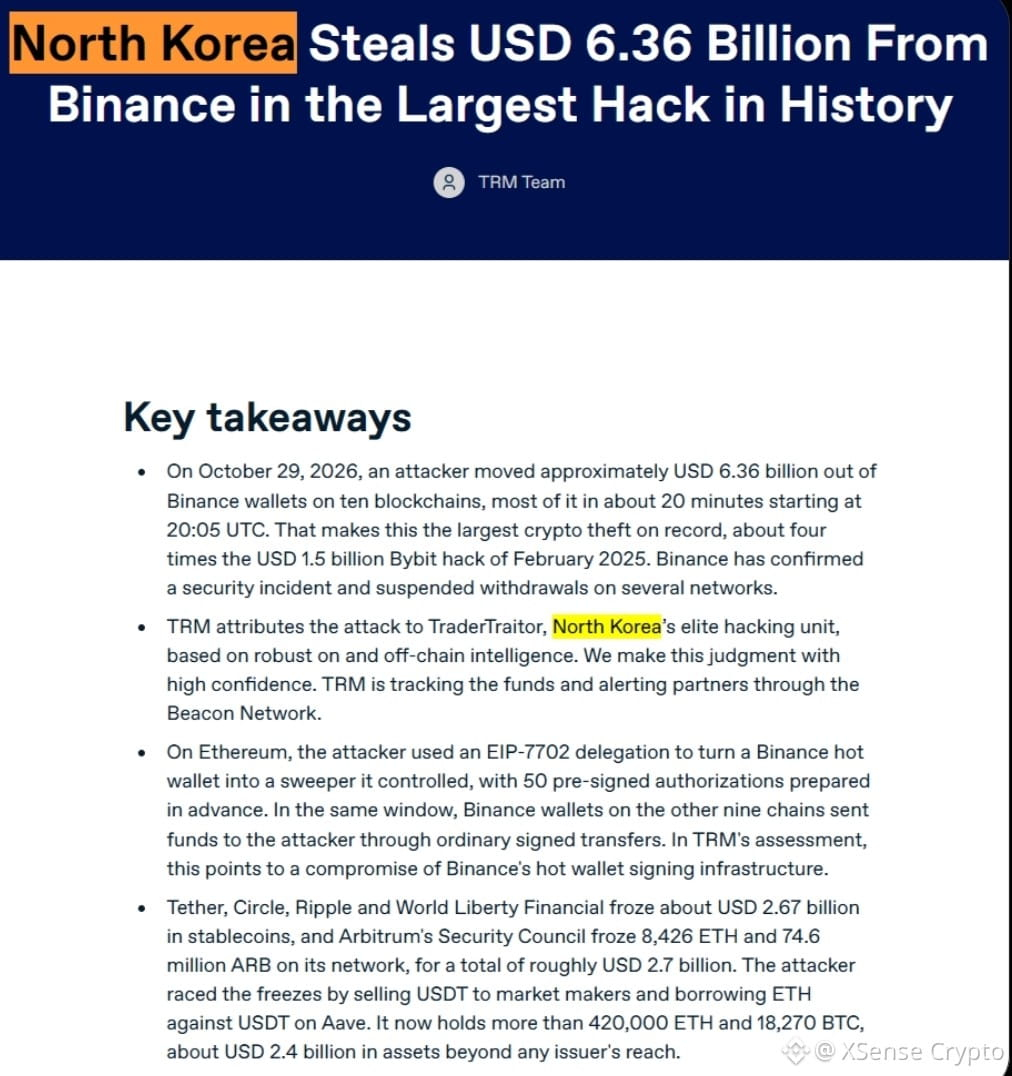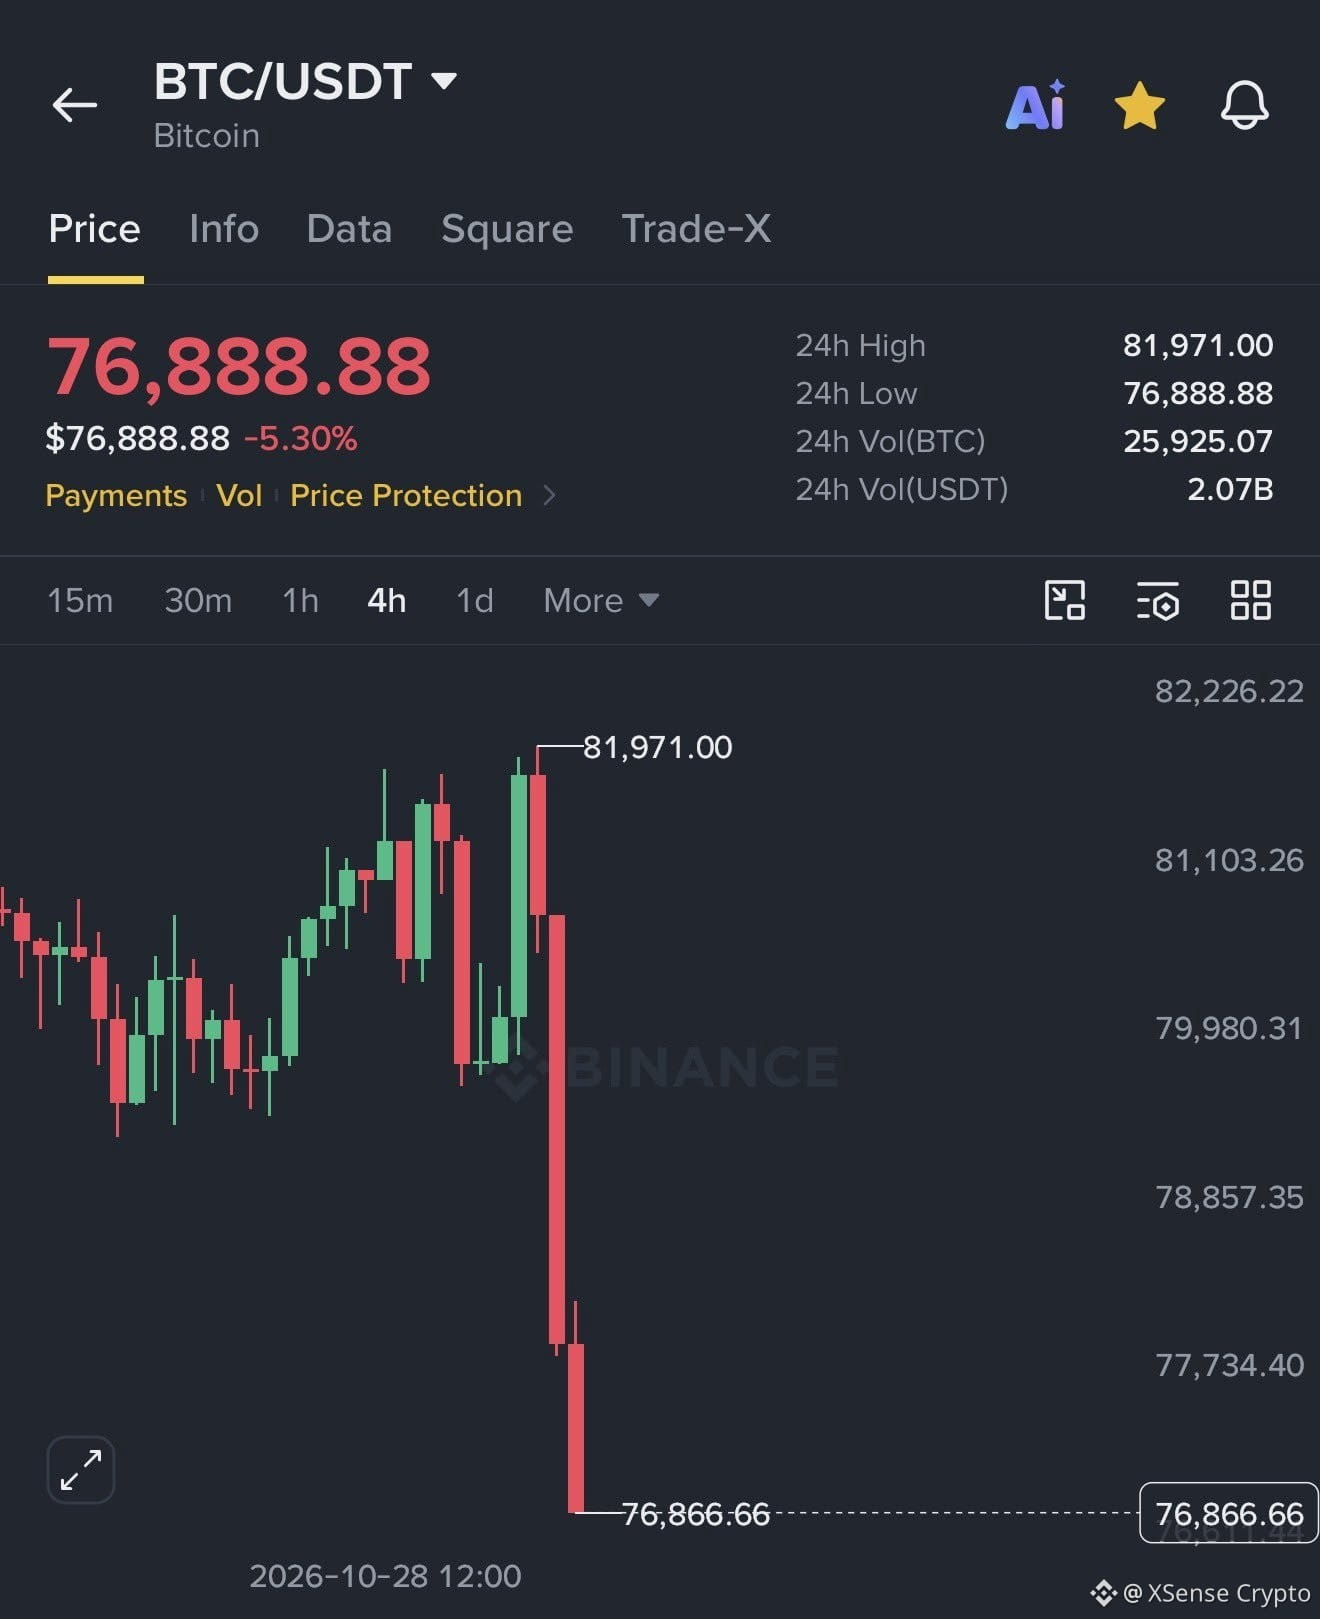
🚨 عاجل: ربط مجموعة القرصنة الكورية الشمالية النخبوية «TraderTraitor» باختراق Binance الهائل الذي كلف 6.3 مليارات دولار $BTC $BNB
في إنجاز كبير بمجال الأمن السيبراني، نُسب رسميًا أحد أكبر الاختراقات الإلكترونية في تاريخ العملات المشفرة مباشرةً إلى جهات تهديد ترعاها الدولة الكورية الشمالية.
وبحسب تقرير حديث نشرته شركة استخبارات البلوك تشين TRM Labs، حُدّدت وحدة الجرائم الإلكترونية الكورية الشمالية النخبوية المعروفة باسم TraderTraitor على أنها العقل المدبر وراء استغلال Binance الكارثي الذي كلف 6.3 مليارات دولار.
من هي TraderTraitor؟
TraderTraitor (التي تُرصد أيضًا ضمن مظلة الاستخبارات السيبرانية إلى جانب مجموعة Lazarus) هي جهة تهديد متطورة مدعومة من الدولة، وتشتهر باستهداف البنية التحتية لـWeb3، ومنصات تداول العملات المشفرة، وبروتوكولات التمويل اللامركزي (DeFi).
تعتمد المجموعة أساسًا على حملات تصيد احتيالي موجّهة، وتطبيقات تداول خبيثة، وأساليب معقدة للهندسة الاجتماعية، بهدف اختراق الشبكات والوصول إليها أوليًا والاستيلاء على بيانات اعتماد المسؤولين.
أبرز نتائج التحقيق:
نسبة الهجوم: ربطت التحليلات على السلسلة والتتبّع الجنائي اللذان أجرتهما TRM Labs حركة الأموال المسروقة بعناوين محافظ مرتبطة بالبنية التحتية لـTraderTraitor.
الأساليب المتبعة: استخدم المهاجمون تقنيات متقدمة للتمويه، وجسورًا بين سلاسل الكتل، وخدمات خلط الأموال لغسل العائدات، قبل أن تتمكن شركات الاستخبارات من تتبع مسارها بنجاح.
الأثر الجيوسياسي: يشير خبراء إلى أن الأموال التي تسرقها TraderTraitor تُحوّل بانتظام إلى برامج الأسلحة والعمليات السيبرانية التي ترعاها الدولة في كوريا الشمالية.
ما الذي يعنيه هذا لمنظومة العملات المشفرة؟
تؤكد هذه الحادثة تزايد تطور الجهات التابعة للدول في مجال Web3. وينصح محللو الأمن بشدة المشاريع والكيانات المركزية بفرض ضوابط صارمة للحوسبة متعددة الأطراف (MPC)، وتوفير تدريب مكثف للموظفين على التوعية الأمنية، ومراقبة المعاملات في الوقت الفعلي للحماية من الهجمات المدعومة من الدول.
تابعوا المستجدات، إذ تتواصل التطورات وتصدر تصريحات رسمية من الباحثين الأمنيين.
في إنجاز كبير بمجال الأمن السيبراني، نُسب رسميًا أحد أكبر الاختراقات الإلكترونية في تاريخ العملات المشفرة مباشرةً إلى جهات تهديد ترعاها الدولة الكورية الشمالية.
وبحسب تقرير حديث نشرته شركة استخبارات البلوك تشين TRM Labs، حُدّدت وحدة الجرائم الإلكترونية الكورية الشمالية النخبوية المعروفة باسم TraderTraitor على أنها العقل المدبر وراء استغلال Binance الكارثي الذي كلف 6.3 مليارات دولار.
من هي TraderTraitor؟
TraderTraitor (التي تُرصد أيضًا ضمن مظلة الاستخبارات السيبرانية إلى جانب مجموعة Lazarus) هي جهة تهديد متطورة مدعومة من الدولة، وتشتهر باستهداف البنية التحتية لـWeb3، ومنصات تداول العملات المشفرة، وبروتوكولات التمويل اللامركزي (DeFi).
تعتمد المجموعة أساسًا على حملات تصيد احتيالي موجّهة، وتطبيقات تداول خبيثة، وأساليب معقدة للهندسة الاجتماعية، بهدف اختراق الشبكات والوصول إليها أوليًا والاستيلاء على بيانات اعتماد المسؤولين.
أبرز نتائج التحقيق:
نسبة الهجوم: ربطت التحليلات على السلسلة والتتبّع الجنائي اللذان أجرتهما TRM Labs حركة الأموال المسروقة بعناوين محافظ مرتبطة بالبنية التحتية لـTraderTraitor.
الأساليب المتبعة: استخدم المهاجمون تقنيات متقدمة للتمويه، وجسورًا بين سلاسل الكتل، وخدمات خلط الأموال لغسل العائدات، قبل أن تتمكن شركات الاستخبارات من تتبع مسارها بنجاح.
الأثر الجيوسياسي: يشير خبراء إلى أن الأموال التي تسرقها TraderTraitor تُحوّل بانتظام إلى برامج الأسلحة والعمليات السيبرانية التي ترعاها الدولة في كوريا الشمالية.
ما الذي يعنيه هذا لمنظومة العملات المشفرة؟
تؤكد هذه الحادثة تزايد تطور الجهات التابعة للدول في مجال Web3. وينصح محللو الأمن بشدة المشاريع والكيانات المركزية بفرض ضوابط صارمة للحوسبة متعددة الأطراف (MPC)، وتوفير تدريب مكثف للموظفين على التوعية الأمنية، ومراقبة المعاملات في الوقت الفعلي للحماية من الهجمات المدعومة من الدول.
تابعوا المستجدات، إذ تتواصل التطورات وتصدر تصريحات رسمية من الباحثين الأمنيين.