

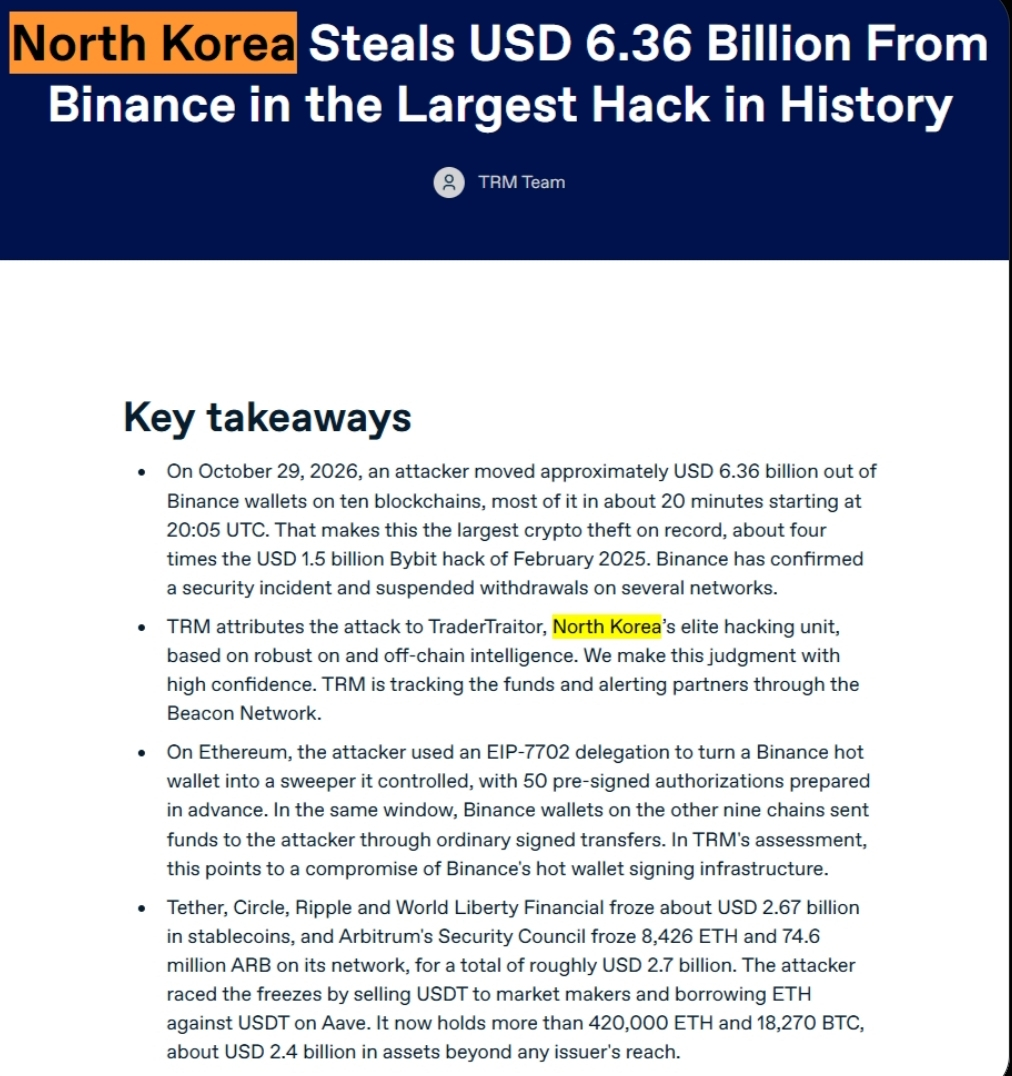
 نُسب رسميًا، في إنجاز كبير بمجال الأمن السيبراني، أحد أكبر عمليات سرقة العملات المشفرة في التاريخ مباشرةً إلى جهات تهديد سيبرانية مدعومة من الدولة في كوريا الشمالية.
بحسب تقرير حديث نشرته شركة استخبارات البلوك تشين TRM Labs، جرى تحديد وحدة الجرائم السيبرانية النخبوية في كوريا الشمالية المعروفة باسم TraderTraitor بوصفها العقل المدبر وراء الاختراق الكارثي لمنصة Binance، الذي بلغت خسائره 6.3 مليارات دولار.$BTC $BNB
من هو TraderTraitor؟
يُعد TraderTraitor (ويُرصد أيضًا ضمن مظلات الاستخبارات السيبرانية إلى جانب مجموعة Lazarus) جهة تهديد متطورة مدعومة من الدولة، تشتهر باستهداف البنية التحتية لـ Web3، ومنصات تداول العملات المشفرة، وبروتوكولات التمويل اللامركزي (DeFi).
تعتمد المجموعة بشكل أساسي على حملات تصيّد احتيالي موجّهة، وتطبيقات تداول خبيثة، وأساليب معقدة للهندسة الاجتماعية، لاختراق الشبكات مبدئيًا والاستيلاء على بيانات اعتماد المسؤولين.
أبرز نتائج التحقيق:
الإسناد: ربطت التحليلات على السلسلة والتتبع الجنائي اللذان أجرتهما TRM Labs حركة الأموال المسروقة بعناوين محافظ مرتبطة ببنية TraderTraitor التحتية.
الأسلوب المتّبع: استخدم المهاجمون تقنيات متقدمة للتمويه، وجسورًا بين سلاسل الكتل، وخدمات خلط العملات لغسل العائدات، قبل أن تتمكن شركات الاستخبارات من تتبّع مسارها بنجاح.
الأثر الجيوسياسي: يرى خبراء أن الأموال التي تسرقها TraderTraitor تُحوَّل بشكل منهجي إلى برامج الأسلحة والعمليات السيبرانية التي ترعاها الدولة في كوريا الشمالية.
ما الذي يعنيه ذلك لمنظومة العملات المشفرة؟
تؤكد هذه الحادثة تزايد تطور الجهات الفاعلة التابعة للدول في مجال Web3. وينصح محللو الأمن بشدة المشاريع والجهات المركزية بتطبيق ضوابط صارمة للحوسبة متعددة الأطراف (MPC)، وتدريب الموظفين تدريبًا دقيقًا على التوعية الأمنية، ومراقبة المعاملات في الوقت الفعلي، للحماية من الاستغلال المدعوم من الدول.
ترقبوا المزيد من المستجدات والتصريحات الرسمية من الباحثين الأمنيين مع استمرار ظهورها. #هجمات_مشتبه_بأنها_من_كوريا_الشمالية_مسؤولة_عن_نحو_89٪_من_خسائر_اختراقات_العملات_المشفرة