تبًّا! هل شنّ جيش الجنرال جينغ من المخترقين هجومًا شاملًا على عالم العملات المشفرة؟! بهذه الوتيرة اليومية، يبدو أنهم لا يُقهرون على الإنترنت، ولا يبقى لنا سوى أن نأمل أن ترسل الولايات المتحدة قواتها سريعًا إلى العالم الواقعي للقضاء عليهم
مستشار WLFI يعيد نشر تحذير أمني: يُشتبه في تعرض Kintsu وStonkBrokers وغيرهما لهجمات على الواجهة الأمامية، وقد يؤدي ربط المحافظ إلى سرقة الأصول
ذكر مستشار World Liberty، Ogle، في منشور على منصة X أنه تلقى تحذيرًا من شركة الأمن Blockaid، ينصح المستخدمين بعدم زيارة المواقع المعنية أو ربط محافظهم مؤقتًا. ووفقًا لمعلومات التحذير المنشورة، قالت Blockaid إنها رصدت هجومًا نشطًا على الواجهة الأمامية مرتبطًا بحزمة أدوات StepDrainer، يستهدف Kintsu وFlap وStonkBrokers. وقد حُقنت المواقع المتأثرة بنصوص برمجية خبيثة، وقد يُوجَّه المستخدمون إلى صفحات خبيثة لسرقة الأصول بعد النقر على «ربط المحفظة». وتحقق Blockaid حاليًا في الأمر وتجمع مزيدًا من المعلومات، وستعلن عن مستجدات إضافية لاحقًا.
Kintsu تؤكد تعرضها لاختطاف DNS، وتحذر المستخدمين من إلغاء الأذونات ونقل الأصول
أفادت Kintsu رسميًا بأن موقعها الإلكتروني يعرض حاليًا موقعًا خبيثًا للمستخدمين بسبب تعرض مسجّل النطاق لاختطاف DNS. وحذرت المستخدمين من زيارة الموقع أو ربط المحافظ أو توقيع أي معاملات. وإذا سبق للمستخدمين ربط محافظهم أو توقيع معاملات منذ 31 أكتوبر، الساعة 00:00 (UTC)، فعليهم إلغاء الأذونات ذات الصلة فورًا عبر منصة Revoke ونقل أصولهم. وسيتم إخطارهم لاحقًا بعد التأكد من استعادة أمان الموقع.
تحذير Blockaid يشير إلى اتساع نطاق هجوم StepDrainer، ويدعو المستخدمين إلى توخي الحذر عند ربط المحافظ
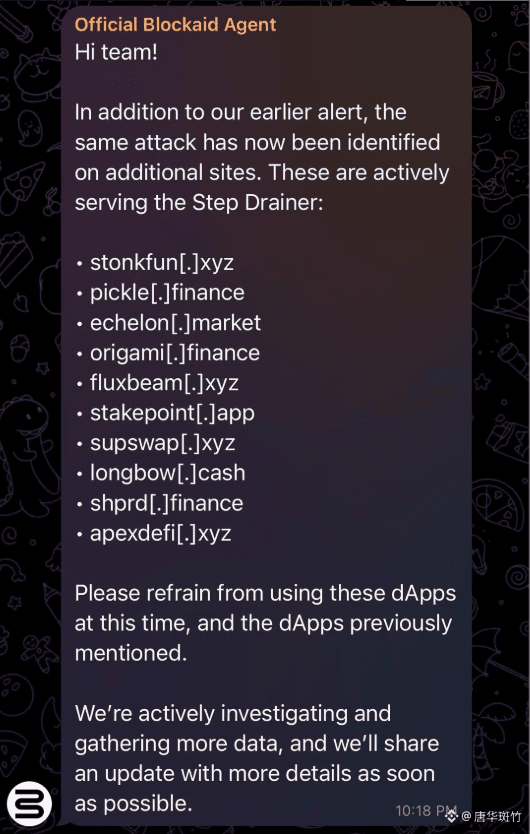
ذكر مؤسس Pons، Ozzy، في منشور على منصة X أنه وفقًا للتحذير الصادر عن Blockaid، يتسع نطاق هجوم StepDrainer الذي استهدف سابقًا مشاريع مثل Kintsu وFlap. ويشمل الهجوم حاليًا StonkFun وPickle Finance وEchelon وOrigami وFluxbeam وStakepoint وSupSwap وLongbow وSHPRD وApeX DeFi. وحذرت Blockaid المستخدمين من زيارة المواقع المذكورة أعلاه وتطبيقات DApp المتأثرة التي أُعلن عنها سابقًا مؤقتًا، كما دعتهم إلى عدم ربط محافظهم. $SOL
مستشار WLFI يعيد نشر تحذير أمني: يُشتبه في تعرض Kintsu وStonkBrokers وغيرهما لهجمات على الواجهة الأمامية، وقد يؤدي ربط المحافظ إلى سرقة الأصول
ذكر مستشار World Liberty، Ogle، في منشور على منصة X أنه تلقى تحذيرًا من شركة الأمن Blockaid، ينصح المستخدمين بعدم زيارة المواقع المعنية أو ربط محافظهم مؤقتًا. ووفقًا لمعلومات التحذير المنشورة، قالت Blockaid إنها رصدت هجومًا نشطًا على الواجهة الأمامية مرتبطًا بحزمة أدوات StepDrainer، يستهدف Kintsu وFlap وStonkBrokers. وقد حُقنت المواقع المتأثرة بنصوص برمجية خبيثة، وقد يُوجَّه المستخدمون إلى صفحات خبيثة لسرقة الأصول بعد النقر على «ربط المحفظة». وتحقق Blockaid حاليًا في الأمر وتجمع مزيدًا من المعلومات، وستعلن عن مستجدات إضافية لاحقًا.
Kintsu تؤكد تعرضها لاختطاف DNS، وتحذر المستخدمين من إلغاء الأذونات ونقل الأصول
أفادت Kintsu رسميًا بأن موقعها الإلكتروني يعرض حاليًا موقعًا خبيثًا للمستخدمين بسبب تعرض مسجّل النطاق لاختطاف DNS. وحذرت المستخدمين من زيارة الموقع أو ربط المحافظ أو توقيع أي معاملات. وإذا سبق للمستخدمين ربط محافظهم أو توقيع معاملات منذ 31 أكتوبر، الساعة 00:00 (UTC)، فعليهم إلغاء الأذونات ذات الصلة فورًا عبر منصة Revoke ونقل أصولهم. وسيتم إخطارهم لاحقًا بعد التأكد من استعادة أمان الموقع.
تحذير Blockaid يشير إلى اتساع نطاق هجوم StepDrainer، ويدعو المستخدمين إلى توخي الحذر عند ربط المحافظ
ذكر مؤسس Pons، Ozzy، في منشور على منصة X أنه وفقًا للتحذير الصادر عن Blockaid، يتسع نطاق هجوم StepDrainer الذي استهدف سابقًا مشاريع مثل Kintsu وFlap. ويشمل الهجوم حاليًا StonkFun وPickle Finance وEchelon وOrigami وFluxbeam وStakepoint وSupSwap وLongbow وSHPRD وApeX DeFi. وحذرت Blockaid المستخدمين من زيارة المواقع المذكورة أعلاه وتطبيقات DApp المتأثرة التي أُعلن عنها سابقًا مؤقتًا، كما دعتهم إلى عدم ربط محافظهم. $SOL