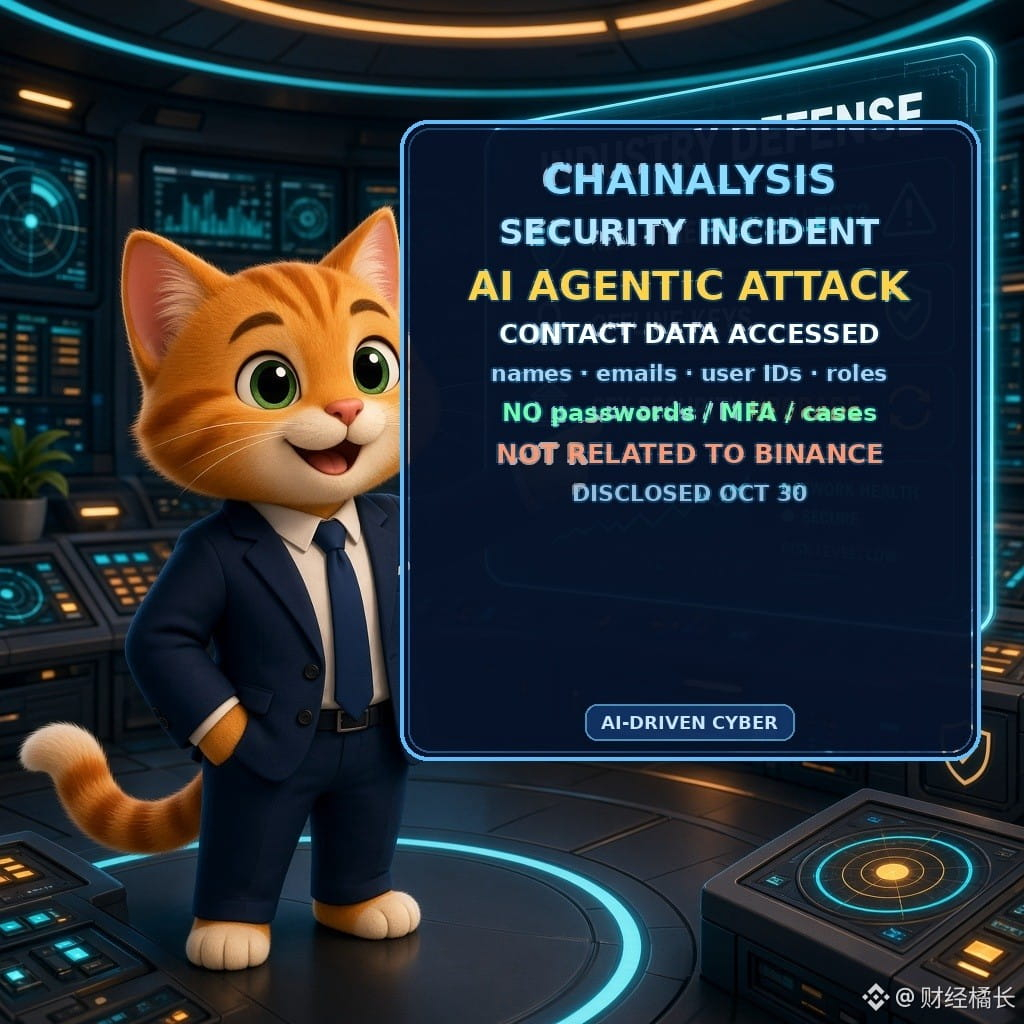
هجوم وكلاء الذكاء الاصطناعي على Chainalysis: الوصول إلى معلومات اتصال العملاء
أعلنت شركة تحليل البيانات على السلسلة Chainalysis رسميًا في 10/30 أنها رصدت هذا الشهر مهاجمًا خارجيًا استخدم «تقنيات هجومية قائمة على الوكلاء» للوصول إلى أنظمتها وأدواتها الداخلية دون تصريح (مدونة Chainalysis).
شملت البيانات التي تم الوصول إليها معرّفات المستخدمين، والأسماء الكاملة، وعناوين البريد الإلكتروني، ووسوم الأدوار المؤسسية؛ أما محتوى التحقيقات ونتائج استعلامات المعاملات وكلمات المرور النصية ورموز MFA ورموز الجلسات، فلم يُعثر «حتى الآن على أي دليل» على الوصول إليها. وقد أُخطر العملاء واستُعين بطرف ثالث لتعزيز الحماية.
وأوضحت الشركة صراحةً أن الأمر لا علاقة له بقضية سرقة نحو 6.3 مليار من Binance.
【وجهة نظر】يُعدّ الإفصاح عن «استخدام المهاجمين لوكلاء الذكاء الاصطناعي» الأول من نوعه لدى شركة رائدة في تحليل البيانات على السلسلة، ما يدل على أن الهجوم والدفاع المعتمدين على الوكلاء انتقلا من النظرية إلى بيانات الشركات؛ ولا يزال تسريب معلومات الاتصال قادرًا على تأجيج التصيد الاحتيالي والهندسة الاجتماعية.
【الفرص/المخاطر】تجدر متابعة ما إذا كانت شركات التحليل والحفظ الأخرى ستصدر إفصاحات مماثلة؛ كما أن تزامن هدف السحب من Binance مع الفترة المحيطة بـ~11/1 قد يرفع مخاطر التصيد الاحتيالي في القطاع. وينبغي للمؤسسات التي تعاملت مع Chainalysis تعزيز المصادقة الثنائية 2FA والتنبيهات عند رصد عمليات إعادة ضبط غير اعتيادية.
هل سيصبح الهجوم المعتمد على الوكلاء بندًا قياسيًا في إفصاحات منصات CEX وشركات التحليل العام المقبل؟
#加密安全 #AI #链上分析 $BTC $ETH
للاطلاع فقط، ولا يشكل نصيحة استثمارية