عندما قرأتُ لأول مرة كيف تنظّم Kite الهوية، وجدتُ نفسي أتساءل: «لماذا كل هذه التعقيدات لمجرد الدفع مقابل شيء ما؟»
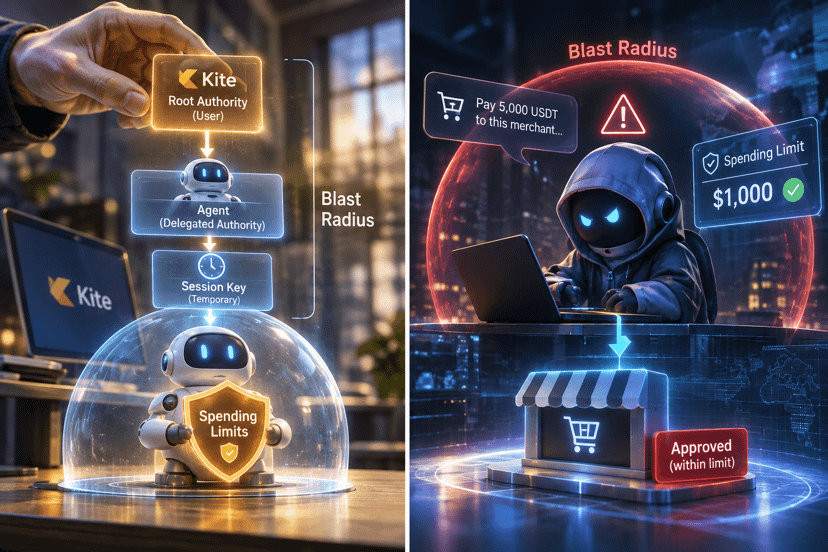
تنقسم الصلاحيات إلى ثلاث طبقات. يحتفظ المستخدم بالجذر، ويحصل الوكيل على صلاحيات مفوّضة، وتعمل كل جلسة بمفتاح مؤقت. أبسط إعداد لدفع الوكيل يتجاوز كل ذلك: أعطِ الوكيل محفظة ودعه ينفق. إذا كان الهدف هو الاستقلالية، فتصميم بطبقات أقل يبدو الخيار الواضح. ومن حيث القدرات، فهو كذلك.
لكنني لا أعتقد أن Kite تنافس على أساس القدرات. ما تسعّره هو نطاق الضرر.
حُكم الوكيل هو الشيء الوحيد الذي لا يستطيع أحد ضمانه. تنحرف النماذج، وتُختَرق التعليمات، وتُرجع إحدى الأدوات شيئًا غريبًا فيتصرف الوكيل بناءً عليه. تستمر القدرات في التحسن، ومع ذلك لا تتوقف الإخفاقات عن الحدوث. لذا فالسؤال المهم بشأن وكيل يحتفظ بالمال ليس مقدار ما يستطيع فعله، بل مقدار الضرر الذي قد يتسبب به في أسوأ أيامه.
ومن هذا المنظور، تؤدي سلسلة الصلاحيات وظيفة مختلفة. فالوكيل لا يلمس المفتاح الجذر أبدًا. والجلسة لا تحمل كامل صلاحيات الوكيل أبدًا. يُبقي التصميم الاختراق محصورًا في الطبقة التي وقع فيها، ويطبّق Passport حدود الإنفاق فوق ذلك. وهكذا لا تعود أسوأ الاحتمالات مفاجأة، بل تصبح رقمًا اختاره أحدهم.
لهذا أرى أن Kite تقلّص الأخطاء بدلًا من منعها.
لكن ثمة مأخذ، وهو الجزء الذي لا أكف عن التفكير فيه. فنطاق الضرر الصغير لا يحمي إلا من الأمور التي تحظرها الحدود. فإذا أُقنع الوكيل بإنفاق أكثر من اللازم ضمن ميزانيته، لدى تاجر يُسمح له بالدفع له، فسيمرّ عبر جميع عمليات التحقق. سيبقى المفتاح آمنًا، لكن المال سيغادر الحساب على أي حال.
لذا فنطاق الضرر إعداد، لا ضمان؛ والإعدادات تتسع عندما يبحث الناس عن الراحة. وما سأقيّمه هو مدى تشدد الإعدادات الافتراضية في Kite، وعدد المستخدمين الذين يرخونها.
إذا فعل معظمهم ذلك، فستحمي الطبقات الثلاث المفاتيح. وإذا لم يفعلوا، فستحمي المال. فأيّهما سينتهي بمستخدمي Kite إلى اختياره؟
#KiteBBW $KITE 😇
تنقسم الصلاحيات إلى ثلاث طبقات. يحتفظ المستخدم بالجذر، ويحصل الوكيل على صلاحيات مفوّضة، وتعمل كل جلسة بمفتاح مؤقت. أبسط إعداد لدفع الوكيل يتجاوز كل ذلك: أعطِ الوكيل محفظة ودعه ينفق. إذا كان الهدف هو الاستقلالية، فتصميم بطبقات أقل يبدو الخيار الواضح. ومن حيث القدرات، فهو كذلك.
لكنني لا أعتقد أن Kite تنافس على أساس القدرات. ما تسعّره هو نطاق الضرر.
حُكم الوكيل هو الشيء الوحيد الذي لا يستطيع أحد ضمانه. تنحرف النماذج، وتُختَرق التعليمات، وتُرجع إحدى الأدوات شيئًا غريبًا فيتصرف الوكيل بناءً عليه. تستمر القدرات في التحسن، ومع ذلك لا تتوقف الإخفاقات عن الحدوث. لذا فالسؤال المهم بشأن وكيل يحتفظ بالمال ليس مقدار ما يستطيع فعله، بل مقدار الضرر الذي قد يتسبب به في أسوأ أيامه.
ومن هذا المنظور، تؤدي سلسلة الصلاحيات وظيفة مختلفة. فالوكيل لا يلمس المفتاح الجذر أبدًا. والجلسة لا تحمل كامل صلاحيات الوكيل أبدًا. يُبقي التصميم الاختراق محصورًا في الطبقة التي وقع فيها، ويطبّق Passport حدود الإنفاق فوق ذلك. وهكذا لا تعود أسوأ الاحتمالات مفاجأة، بل تصبح رقمًا اختاره أحدهم.
لهذا أرى أن Kite تقلّص الأخطاء بدلًا من منعها.
لكن ثمة مأخذ، وهو الجزء الذي لا أكف عن التفكير فيه. فنطاق الضرر الصغير لا يحمي إلا من الأمور التي تحظرها الحدود. فإذا أُقنع الوكيل بإنفاق أكثر من اللازم ضمن ميزانيته، لدى تاجر يُسمح له بالدفع له، فسيمرّ عبر جميع عمليات التحقق. سيبقى المفتاح آمنًا، لكن المال سيغادر الحساب على أي حال.
لذا فنطاق الضرر إعداد، لا ضمان؛ والإعدادات تتسع عندما يبحث الناس عن الراحة. وما سأقيّمه هو مدى تشدد الإعدادات الافتراضية في Kite، وعدد المستخدمين الذين يرخونها.
إذا فعل معظمهم ذلك، فستحمي الطبقات الثلاث المفاتيح. وإذا لم يفعلوا، فستحمي المال. فأيّهما سينتهي بمستخدمي Kite إلى اختياره؟
#KiteBBW $KITE 😇