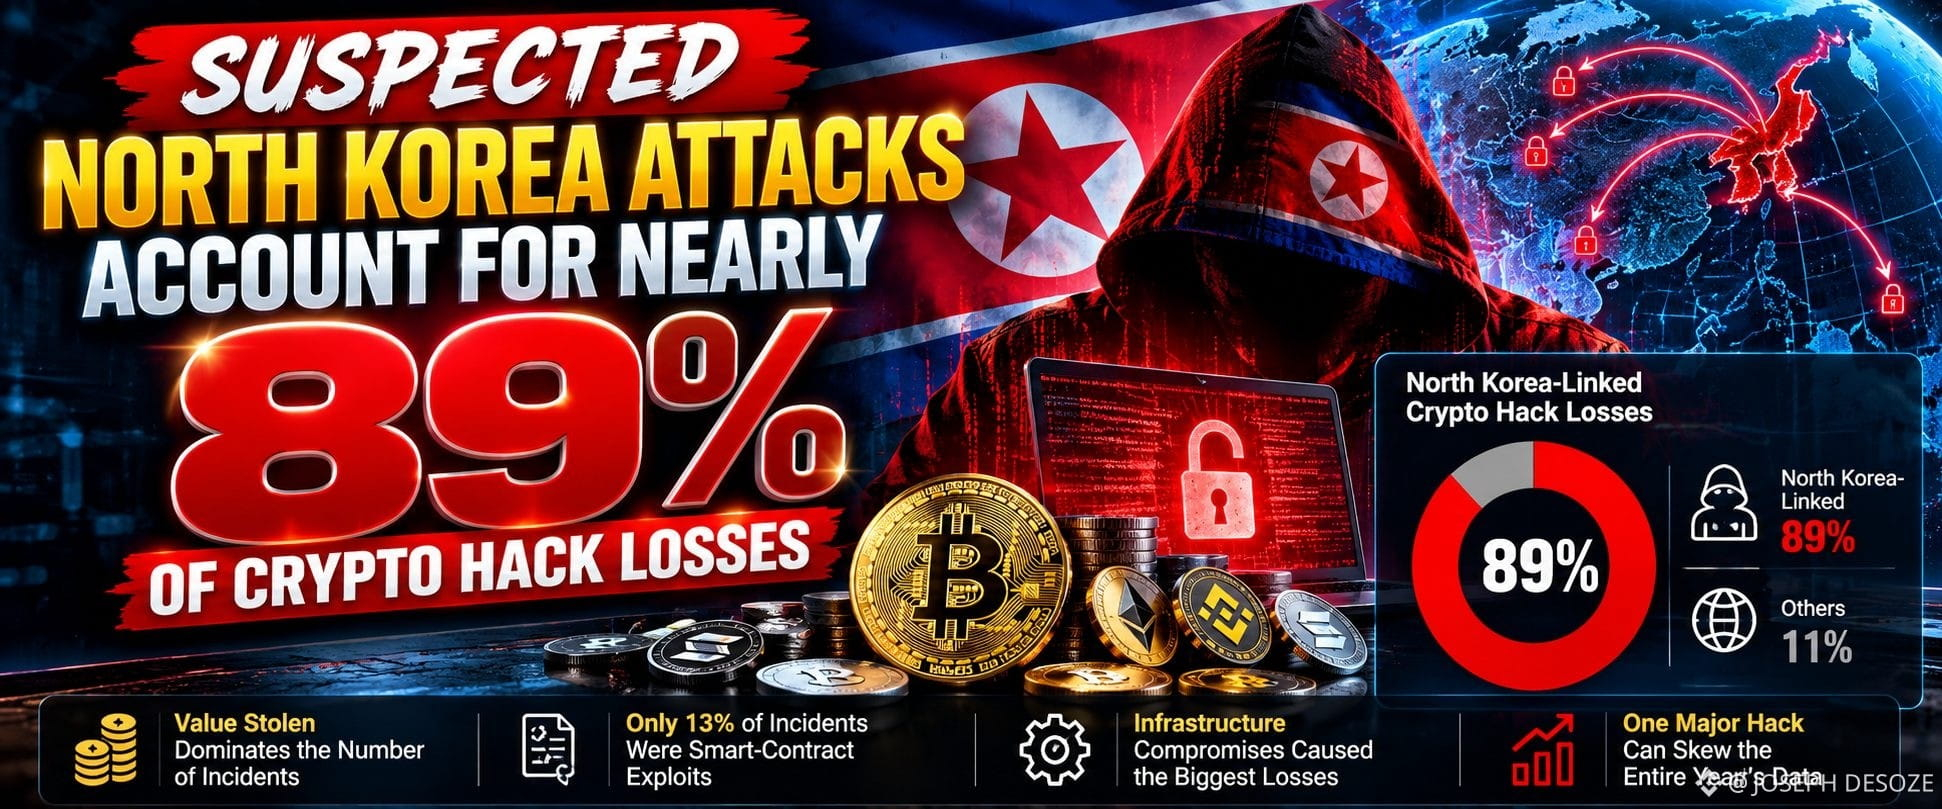

#SuspectedNorthKoreaAttacksAccountForNea 89% من خسائر اختراق العملات المشفرة
تكمن وراء نسبة 89% حقيقة لافتة: إذا استثنينا حادثة كبرى واحدة، فستنخفض حصة كوريا الشمالية من خسائر اختراق العملات المشفرة في عام 2026 انخفاضًا كبيرًا.
تشير بيانات Chainalysis، التي نُشرت في 30 أكتوبر، إلى أن الهجمات المنسوبة إلى جهات يُشتبه بارتباطها بكوريا الشمالية تمثل نحو 89% من خسائر اختراق العملات المشفرة المُبلّغ عنها هذا العام. هذا تركّز مقلق، لكن المقام يستحق نظرة فاحصة.
وتقدم TRM Labs مقارنة مهمة. إذ يقدّر تحليلها الصادر في 30 أكتوبر أن الجهات المرتبطة بكوريا الشمالية مسؤولة عن 85% من خسائر الاختراقات في عام 2026. لكن عند استبعاد حادثة Binance التي وقعت في 29 أكتوبر، تنخفض هذه الحصة إلى نحو 45%.
هذه هي الحقيقة التي تغيّر طريقة قراءتي للعنوان.
لا تعني نسبة 89% بالضرورة أن المهاجمين الكوريين الشماليين مسؤولون عن نحو تسعة من كل عشرة اختراقات. فهي تقيس قيمة الأموال المسروقة، لا عدد الحوادث. إذ يمكن لعدد قليل من الاختراقات الهائلة أن يهيمن على الإجمالي السنوي.
وتكشف TRM أيضًا عن نمط أعمق يتعلق بالأمن: لم تكن سوى 13 حادثة من أصل 100 حادثة نسبتْها إلى كوريا الشمالية استغلالًا لثغرات في شيفرة العقود الذكية. ولم تمثل هذه الحوادث سوى نحو 1% من القيمة التي سرقتها المجموعة. أما اختراق البنية التحتية، بما يشمل المفاتيح والخوادم وأنظمة التوقيع، فكان أشد ضررًا من الناحية المالية بكثير.
وهذا يعني أمرًا مهمًا: لا تكفي مراجعة العقود الذكية وحدها لمواجهة التهديد بأكمله.
المقياس الجدير بالمتابعة الآن هو ما إذا كانت الخسائر المرتبطة بكوريا الشمالية ستظل مهيمنة بعد استبعاد الاختراقات الاستثنائية الضخمة، وما إذا كانت فرق الأمن ستحسّن حماية البنية التحتية التي تمنح المعاملات الإذن فعليًا.