إذا كان من المحتمل أن تكون العبارة التذكيرية لمحفظة الأجهزة قد تسرّبت، فإن استيراد العبارة نفسها إلى جهاز آخر لا يحل المشكلة. وقد نبّهت Trezor إلى هذه النقطة تحديدًا في إشعارها الأمني الصادر أمس.
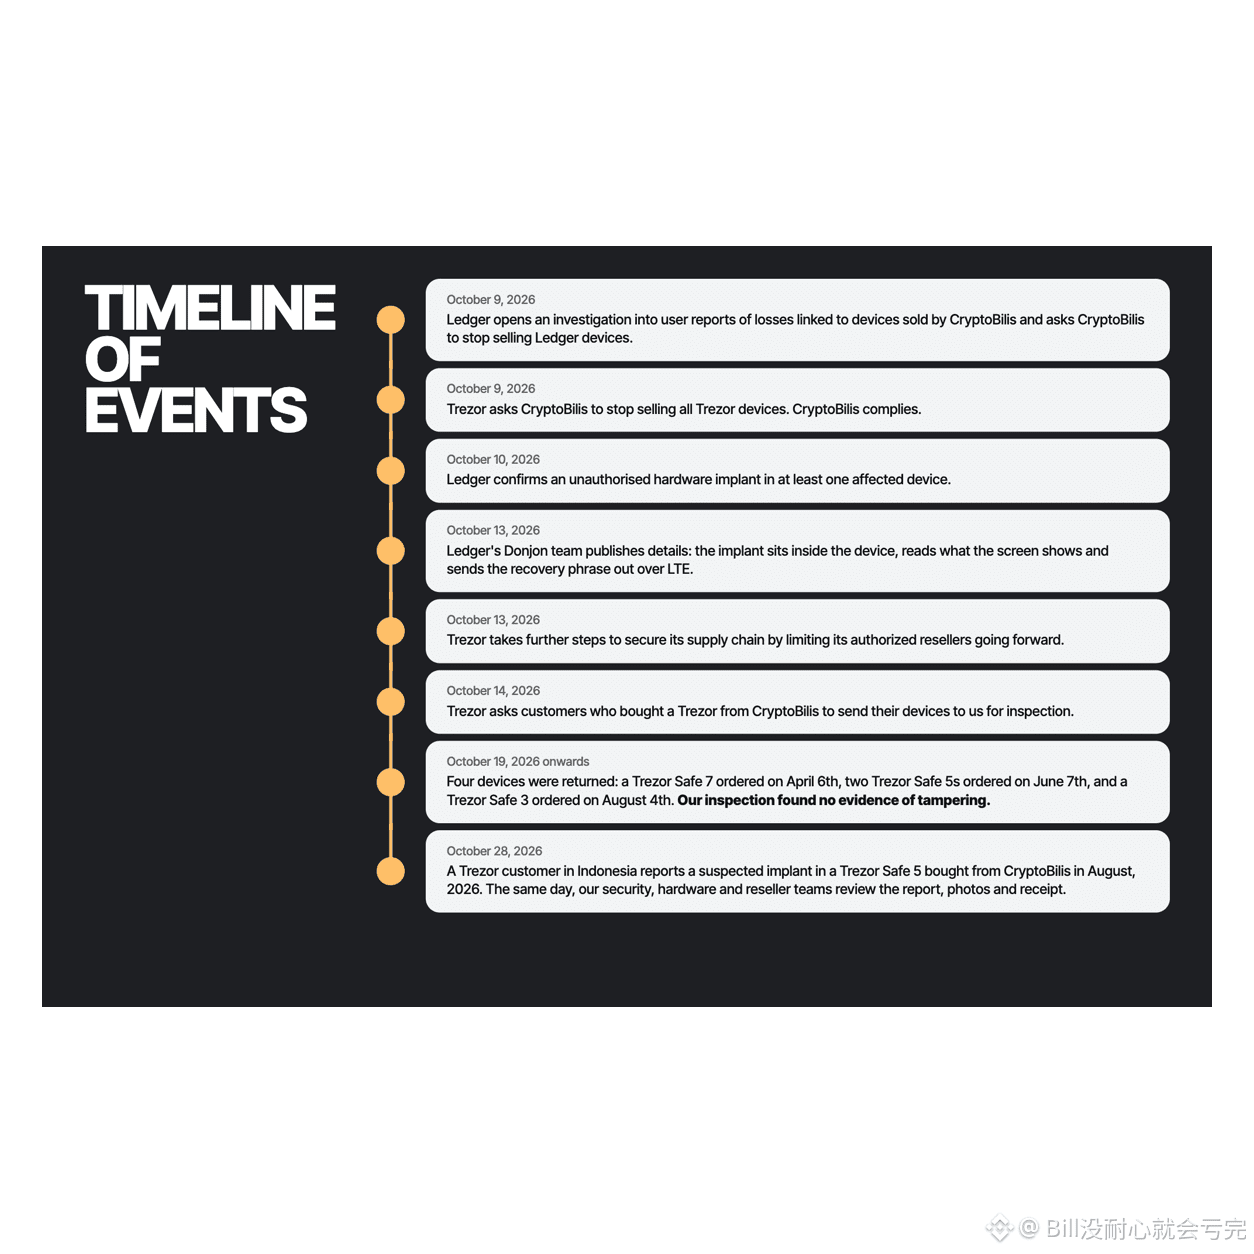
في 28 أكتوبر، تلقت Trezor بلاغًا يفيد بأن جهاز Safe 5 اشتراه مستخدم من CryptoBilis يُشتبه في أنه عُدّل بإضافة لوحة دوائر، يمكنها قراءة كلمات النسخ الاحتياطي الظاهرة على الشاشة وإرسالها إلى الخارج عبر شبكة الهاتف المحمول. وعند نشر الإعلان في 30 أكتوبر، لم تكن الشركة قد تلقت الجهاز للتحقق منه، ولم تتلقَّ بلاغات عن خسائر مالية من المشترين لدى هذا الموزع. يجب التمييز بين الاشتباه بوجود زرعٍ خبيث وبين التحقق منه مخبريًا.
أزالت Trezor هذا الموزع في 9 أكتوبر. ويوصى، كإجراء احترازي، بأن يشمل هذا الإجراء جميع طرازات Trezor التي اشتُريت من CryptoBilis منذ مارس 2026: ينبغي لمن استخدموا أجهزتهم نقل أصولهم إلى محفظة جديدة بعبارة تذكيرية جديدة تمامًا؛ أما الأجهزة التي لم تُهيّأ بعد، فينبغي عدم إعدادها، فضلًا عن عدم إدخال عبارة نسخ احتياطي موجودة.
تحقق أولًا من البائع المذكور في إثبات الشراء، ثم عالج الأمر عبر القنوات الرسمية. لا تسلّم العبارة التذكيرية إلى أي شخص يدّعي أنه من خدمة العملاء، وتحقق أيضًا من عنوان الاستلام كاملًا عند نقل الأصول. لا تزال محافظ الأجهزة عرضة لمخاطر سلسلة التوريد ومخاطر الاستخدام.
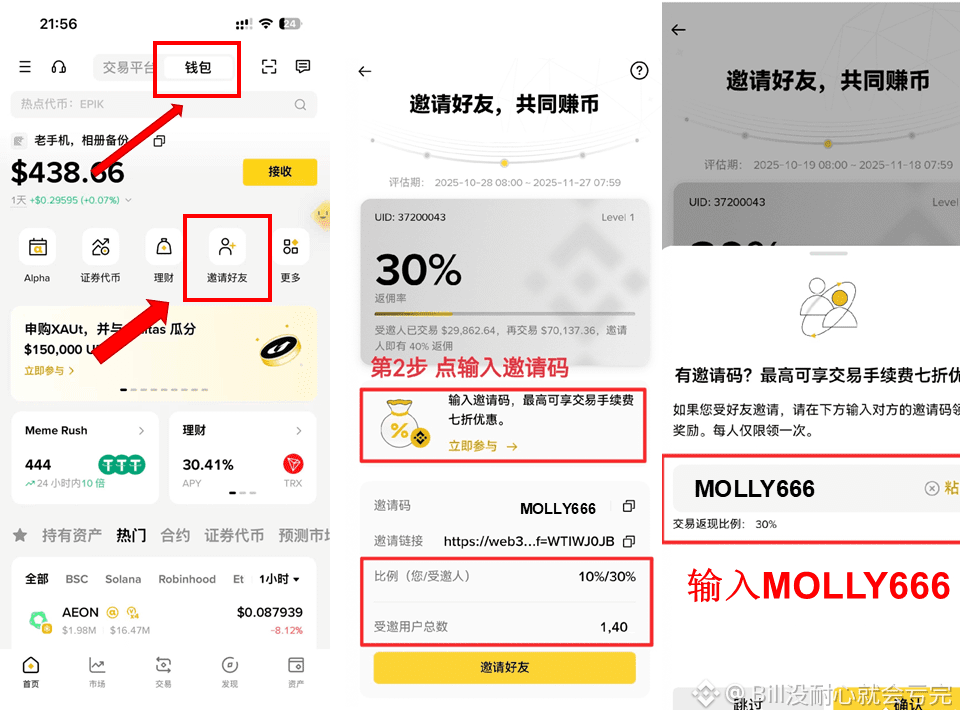
رمز دعوة محفظة Binance: MOLLY666
في 28 أكتوبر، تلقت Trezor بلاغًا يفيد بأن جهاز Safe 5 اشتراه مستخدم من CryptoBilis يُشتبه في أنه عُدّل بإضافة لوحة دوائر، يمكنها قراءة كلمات النسخ الاحتياطي الظاهرة على الشاشة وإرسالها إلى الخارج عبر شبكة الهاتف المحمول. وعند نشر الإعلان في 30 أكتوبر، لم تكن الشركة قد تلقت الجهاز للتحقق منه، ولم تتلقَّ بلاغات عن خسائر مالية من المشترين لدى هذا الموزع. يجب التمييز بين الاشتباه بوجود زرعٍ خبيث وبين التحقق منه مخبريًا.
أزالت Trezor هذا الموزع في 9 أكتوبر. ويوصى، كإجراء احترازي، بأن يشمل هذا الإجراء جميع طرازات Trezor التي اشتُريت من CryptoBilis منذ مارس 2026: ينبغي لمن استخدموا أجهزتهم نقل أصولهم إلى محفظة جديدة بعبارة تذكيرية جديدة تمامًا؛ أما الأجهزة التي لم تُهيّأ بعد، فينبغي عدم إعدادها، فضلًا عن عدم إدخال عبارة نسخ احتياطي موجودة.
تحقق أولًا من البائع المذكور في إثبات الشراء، ثم عالج الأمر عبر القنوات الرسمية. لا تسلّم العبارة التذكيرية إلى أي شخص يدّعي أنه من خدمة العملاء، وتحقق أيضًا من عنوان الاستلام كاملًا عند نقل الأصول. لا تزال محافظ الأجهزة عرضة لمخاطر سلسلة التوريد ومخاطر الاستخدام.
رمز دعوة محفظة Binance: MOLLY666