


أزالت Cursor إضافة Claude Code مخترقة من سوقها في 29 أكتوبر. وجاء ذلك بعد أن اكتشف باحثون أن الإضافات الخبيثة تثبّت بابًا خلفيًا لبروتوكول SSH. ويُقدّر أن نحو 5,000 مستخدم ربما تأثروا. لم تتعلق المشكلة بنموذج الذكاء الاصطناعي Claude التابع لشركة Anthropic. بل أصبحت البرمجية الخبيثة متاحة للمطورين عبر سوق الإضافات في Cursor.
تسرّبت نسختان ملغومتان لمدة إحدى عشرة ساعة
أُتيحت نسختان مخترقتان من Anthropic.claude-code، وهما 2.1.312 و2.1.313، للتنزيل من سوق Cursor على نظامي Windows وmacOS. وظلتا متاحتين نحو إحدى عشرة ساعة في 29 أكتوبر، من الساعة 2:27 صباحًا حتى 1:35 ظهرًا بتوقيت المحيط الهادئ، وفقًا لإشعار Cursor.
لم تُنشئ Anthropic أيًا من الإضافتين الخبيثتين. فحصت OpenSourceMalware الإصدار 2.1.313، ووجدت أن حزمة npm الرسمية وإدراج Open VSX وإصدار Microsoft VS Code Marketplace لم تتأثر.
باب خلفي أُضيف قبل الإضافة الأصلية
أخفى المهاجم مُحمِّلًا من 66 سطرًا في بداية ملف JavaScript الخاص بالإضافة. وهذا يعني أن الشيفرة الخبيثة كانت تعمل قبل الإضافة المشروعة. وكما أوضحت OpenSourceMalware:
لا يحتاج المستخدم إلى بدء محادثة مع Claude. يكفي تحميل وحدة الإضافة.
عند تفعيل الشيفرة، أمكنها جمع معلومات عن الكمبيوتر وأنواع بيانات الاعتماد الموجودة عليه. كما أنشأت مفتاح SSH باسم svc-telemetry وحاولت إنشاء نفق عكسي إلى 134.209.82.225. وفي الوقت نفسه، أرسلت بيانات الكمبيوتر عبر HTTP باستخدام المنفذ 8099.
تقول Cursor إن محاولات استخدام SSH لم تنجح عادةً من دون صلاحيات المسؤول. ومع ذلك، قد يبقى مفتاح برنامج التجسس ونصوص الاستمرارية على الكمبيوتر. وكان بإمكان الشيفرة مواصلة جمع المعلومات عن الكمبيوتر وإرسالها.
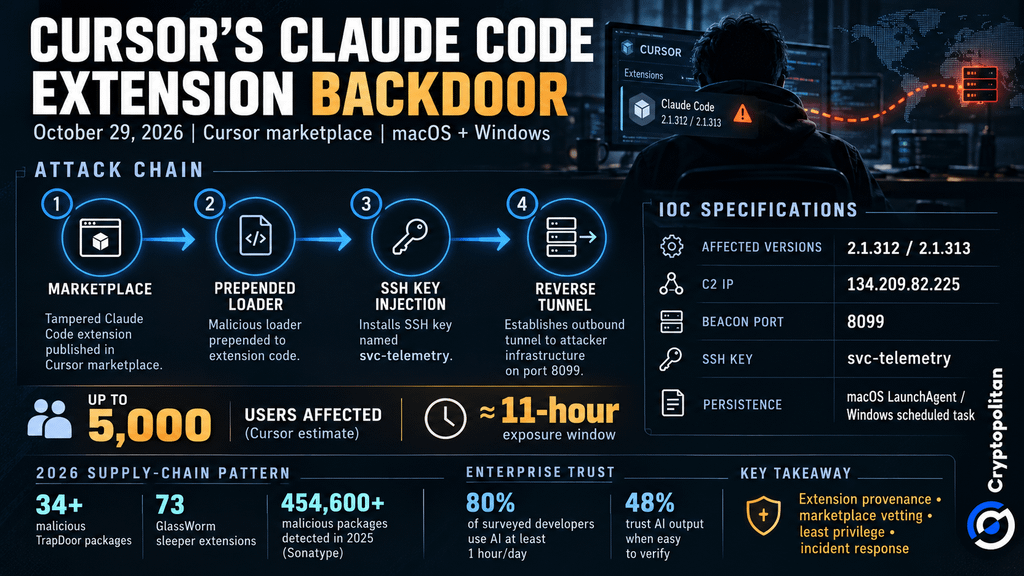 شرح الباب الخلفي في إضافة Cursor Claude Code: سلسلة الهجوم، ومؤشرات الاختراق الرئيسية، و5,000 مستخدم معرضون للخطر
لماذا قد لا يكفي إلغاء التثبيت
أزالت Cursor البرمجية الخبيثة وأغلقت سوقها مؤقتًا. كما فحصت الإضافات الأخرى وتعاونت مع مزود الاستضافة لتعطيل خادم المهاجم. لكن ذلك لا يعني أن أجهزة الكمبيوتر المتأثرة أصبحت آمنة. وحذرت Cursor في إرشاداتها الأمنية من أن:
«قد لا يكون إلغاء تثبيت الإضافة كافيًا — إذ تُسقط الحمولة نصوص استمرارية مستقلة تواصل العمل.»
من أمثلة نصوص الاستمرارية هذه LaunchAgent على macOS ومهمة مجدولة على Windows. ونصحت Cursor المطورين المتأثرين بحذف مفتاح SSH باسم svc-telemetry وتشغيل نصوص التنظيف الخاصة بالشركة. كما يجب على المطورين استخدام جهاز موثوق منفصل لتغيير بيانات الاعتماد التي يمكن الوصول إليها من الكمبيوتر المتأثر.
لماذا ينسجم هذا مع توجهات عام 2026
تندرج حادثة Cursor ضمن مشكلة أكبر. فالمهاجمون يستهدفون بشكل متزايد الأدوات التي يستخدمها المطورون ويثقون بها. وأفادت Cloud Security Alliance بحملة TrapDoor، التي شملت أكثر من 34 حزمة خبيثة أدرجت تعليمات مخفية في ملفات إعدادات مساعدات الذكاء الاصطناعي.
وفي الوقت نفسه، استخدمت حملة GlassWorm إضافات خاملة لاستهداف بيانات اعتماد المطورين ومحافظ العملات المشفرة الخاصة بهم. وسبق أن أفادت Cryptopolitan بتحديد Socket 73 إضافة من هذا النوع.
المشكلة لا تقتصر على الإضافات. فقد رصدت Sonatype أكثر من 454,600 حزمة خبيثة جديدة في عام 2025. كما تناولت Cryptopolitan نتائجها بشأن مكتبات npm المسمومة. كانت هذه هجمات منفصلة، ولا توجد صلات مؤكدة بين منفذيها.
الثقة تتحول إلى بند في عقود الشركات
يتضح تنامي التهديد مع ازدياد استخدام المطورين لأدوات الذكاء الاصطناعي. ويشير تقرير Octoverse الصادر عن GitHub إلى ارتفاع نشاط المطورين مع تزايد شعبية أنظمة الذكاء الاصطناعي.
وفقًا لاستطلاع Stack Overflow الذي أُجري في عام 2026، قال 80% من المشاركين، عند سؤالهم عن استخدامهم لأدوات الذكاء الاصطناعي، إنهم يستخدمونها ساعة واحدة يوميًا أو أكثر. لكن الاستطلاع أظهر أيضًا أن 48% من المشاركين لا يثقون بالمحتوى الذي يولده الذكاء الاصطناعي إلا إذا كان التحقق من صحته سهلًا.
بالنسبة إلى الشركات، يثير التوسع في استخدام أدوات الذكاء الاصطناعي مخاوف أمنية جديدة. فقد تبدأ الشركات بالمطالبة بفحوصات أكثر صرامة للأسواق، وإثبات أن الإضافات صادرة عن مصادر مشروعة، وضوابط وصول أكثر إحكامًا. وقد تتوقع أيضًا من المورّدين الاستجابة بسرعة أكبر عند وقوع اختراقات أمنية.
قد تصبح هذه الإجراءات الأمنية تكلفة إضافية لتنفيذ أدوات الذكاء الاصطناعي. لكنها تظل تكاليف محتملة، لا خسائر مالية فعلية ناجمة عن حادثة Cursor.
لا تكتفِ بقراءة أخبار العملات المشفرة. افهمها. اشترك في نشرتنا الإخبارية. إنها مجانية.