في الفجر نفسه الذي تعرّضت فيه منصة باينانس للاختراق، وقع حادث أولًا في Polymarket، إذ سُرق ما لا يقل عن 2.7 مليون دولار عبر نص برمجي لاختبار سرعة موقع إلكتروني.
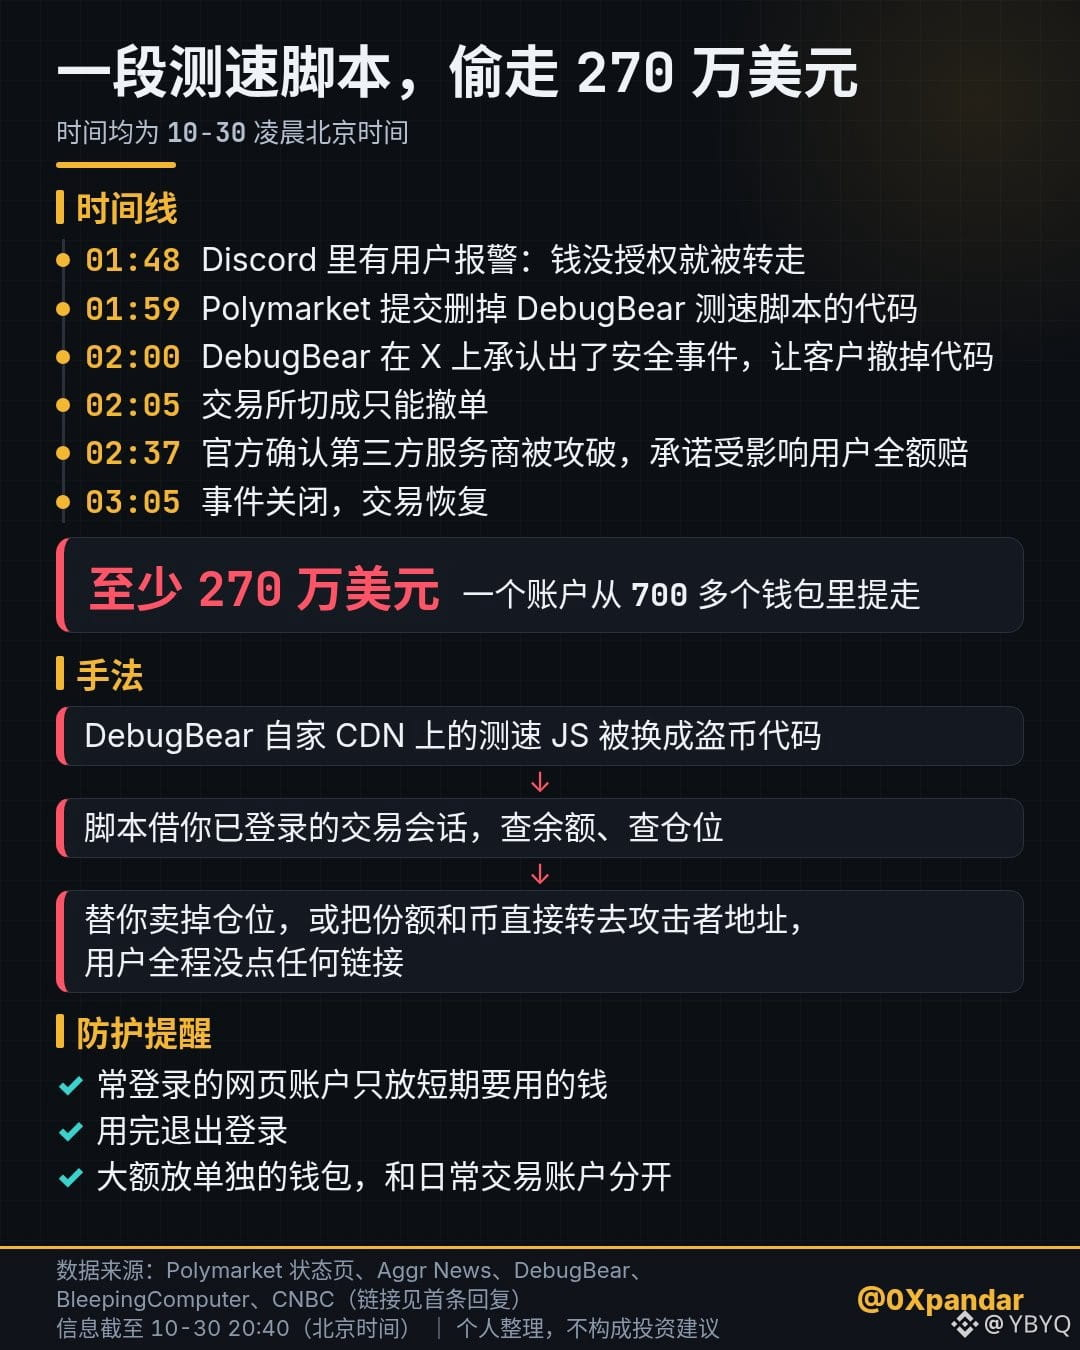
كان ذلك قرابة الساعة الثانية فجرًا بتوقيت بكين يوم 30 أكتوبر، أي قبل أكثر من 3 ساعات من أول إعلان لباينانس عند الساعة 5:15. وكتب مستخدمون في Discord أن أموالهم حُوّلت من دون إذنهم.
بعد الساعة الثانية بقليل، حوّلت Polymarket التداول إلى وضع يتيح إلغاء الأوامر فقط. وبعد الثانية والنصف، أكدت أن مزود خدمة تابعًا لجهة خارجية قد تعرّض للاختراق، وتعهدت بتعويض المتضررين بالكامل.
استؤنف التداول قرابة الساعة الثالثة، بعد توقف دام نحو ساعة.
اسم مزود الخدمة المتضرر هو DebugBear، وهي شركة لمراقبة أداء المواقع. يضمّن العملاء مقطعًا برمجيًا بلغة JS في صفحاتهم لقياس سرعة التحميل، وقد فعلت Polymarket ذلك أيضًا.
استُبدل مقطع JS المستضاف على شبكة توصيل المحتوى الخاصة بـ DebugBear برمجيةً لسرقة العملات، وكانت شركة الأمن Hudson Rock أول من اكتشفها.
أقرت DebugBear بالحادث على منصة X عند الساعة الثانية فجرًا، وحثّت العملاء على إزالة المقطع البرمجي فورًا. وفي الوقت نفسه تقريبًا، أرسلت Polymarket تعديلات لحذف النص البرمجي.
حللت BleepingComputer عيّنة البرمجية. فكانت تتحقق أولًا مما إذا كنت قد سجلت الدخول إلى Polymarket، وإذا كنت قد سجلت الدخول، استغلت جلسة التداول القائمة لديك للتحقق من رصيدك ومراكزك.
بعد ذلك، كانت إما تبيع مراكزك نيابةً عنك، أو تحوّل حصصك وعملاتك مباشرةً إلى عنوان المهاجم. حدث كل ذلك من دون أن ينقر المستخدم على أي رابط.
وقدّرت شركتا تحليل البلوك تشين Betting Intelligence وPolysights أن حسابًا واحدًا سحب ما لا يقل عن 2.7 مليون دولار من أكثر من 700 محفظة.
قالت Polymarket رسميًا مساء 30 أكتوبر إن 689 محفظة من أصل 726 محفظة متضررة قد استردت أموالها بالكامل، وإنها ستعوض أصحاب المحافظ الـ37 المتبقية بعد التحقق منها. كما دفعت 1.19 مليون دولار إضافية إلى نحو 5,500 محفظة خسرت أموالًا أثناء تعليق التداول، ليبلغ إجمالي المبالغ المستردة 3.9 ملايين دولار. وأفادت CNBC بأن Polymarket قالت في Discord إن المتضررين الذين تجاوزت خسائرهم 10,000 دولار عليهم توقيع اتفاقية إخلاء مسؤولية قبل تعويضهم.
في يونيو من هذا العام، سبق أن تعرّض أحد موردي Polymarket الخارجيين للاختراق. وقد وقعت في الفخ نفسه مرتين، فيما لا يفصلنا عن انتخابات التجديد النصفي الأمريكية في 3 نوفمبر سوى أيام، وهي فترة ذروة الزيارات.
أصعب ما في التصدي لهجمات سلسلة التوريد في الواجهة الأمامية هو أن المستخدم لا يملك تقريبًا ما يفعله. لم ترتكب أي خطأ، لكن الموقع نفسه قدّم إليك شيفرة خبيثة.
أعادت المنصة أموال 95% من المحافظ خلال يوم واحد، لكن أصحاب المبالغ الكبيرة ما زال عليهم توقيع اتفاقية أولًا. أما لو كانت منصة صغيرة لا تملك المال للتعويض، فليس أمامك إلا تحمّل الخسارة بنفسك.
ما يمكنك فعله هو تقليل مساحة التعرض: لا تحتفظ في حسابات المواقع التي تسجل الدخول إليها باستمرار إلا بالأموال التي تحتاج إليها على المدى القصير، وسجّل الخروج بعد الانتهاء، وضع المبالغ الكبيرة في محفظة منفصلة عن حساب التداول اليومي.
#تنبيه_لتجنب_المخاطر
#避坑提醒 #crypto #meme #BSC
كان ذلك قرابة الساعة الثانية فجرًا بتوقيت بكين يوم 30 أكتوبر، أي قبل أكثر من 3 ساعات من أول إعلان لباينانس عند الساعة 5:15. وكتب مستخدمون في Discord أن أموالهم حُوّلت من دون إذنهم.
بعد الساعة الثانية بقليل، حوّلت Polymarket التداول إلى وضع يتيح إلغاء الأوامر فقط. وبعد الثانية والنصف، أكدت أن مزود خدمة تابعًا لجهة خارجية قد تعرّض للاختراق، وتعهدت بتعويض المتضررين بالكامل.
استؤنف التداول قرابة الساعة الثالثة، بعد توقف دام نحو ساعة.
اسم مزود الخدمة المتضرر هو DebugBear، وهي شركة لمراقبة أداء المواقع. يضمّن العملاء مقطعًا برمجيًا بلغة JS في صفحاتهم لقياس سرعة التحميل، وقد فعلت Polymarket ذلك أيضًا.
استُبدل مقطع JS المستضاف على شبكة توصيل المحتوى الخاصة بـ DebugBear برمجيةً لسرقة العملات، وكانت شركة الأمن Hudson Rock أول من اكتشفها.
أقرت DebugBear بالحادث على منصة X عند الساعة الثانية فجرًا، وحثّت العملاء على إزالة المقطع البرمجي فورًا. وفي الوقت نفسه تقريبًا، أرسلت Polymarket تعديلات لحذف النص البرمجي.
حللت BleepingComputer عيّنة البرمجية. فكانت تتحقق أولًا مما إذا كنت قد سجلت الدخول إلى Polymarket، وإذا كنت قد سجلت الدخول، استغلت جلسة التداول القائمة لديك للتحقق من رصيدك ومراكزك.
بعد ذلك، كانت إما تبيع مراكزك نيابةً عنك، أو تحوّل حصصك وعملاتك مباشرةً إلى عنوان المهاجم. حدث كل ذلك من دون أن ينقر المستخدم على أي رابط.
وقدّرت شركتا تحليل البلوك تشين Betting Intelligence وPolysights أن حسابًا واحدًا سحب ما لا يقل عن 2.7 مليون دولار من أكثر من 700 محفظة.
قالت Polymarket رسميًا مساء 30 أكتوبر إن 689 محفظة من أصل 726 محفظة متضررة قد استردت أموالها بالكامل، وإنها ستعوض أصحاب المحافظ الـ37 المتبقية بعد التحقق منها. كما دفعت 1.19 مليون دولار إضافية إلى نحو 5,500 محفظة خسرت أموالًا أثناء تعليق التداول، ليبلغ إجمالي المبالغ المستردة 3.9 ملايين دولار. وأفادت CNBC بأن Polymarket قالت في Discord إن المتضررين الذين تجاوزت خسائرهم 10,000 دولار عليهم توقيع اتفاقية إخلاء مسؤولية قبل تعويضهم.
في يونيو من هذا العام، سبق أن تعرّض أحد موردي Polymarket الخارجيين للاختراق. وقد وقعت في الفخ نفسه مرتين، فيما لا يفصلنا عن انتخابات التجديد النصفي الأمريكية في 3 نوفمبر سوى أيام، وهي فترة ذروة الزيارات.
أصعب ما في التصدي لهجمات سلسلة التوريد في الواجهة الأمامية هو أن المستخدم لا يملك تقريبًا ما يفعله. لم ترتكب أي خطأ، لكن الموقع نفسه قدّم إليك شيفرة خبيثة.
أعادت المنصة أموال 95% من المحافظ خلال يوم واحد، لكن أصحاب المبالغ الكبيرة ما زال عليهم توقيع اتفاقية أولًا. أما لو كانت منصة صغيرة لا تملك المال للتعويض، فليس أمامك إلا تحمّل الخسارة بنفسك.
ما يمكنك فعله هو تقليل مساحة التعرض: لا تحتفظ في حسابات المواقع التي تسجل الدخول إليها باستمرار إلا بالأموال التي تحتاج إليها على المدى القصير، وسجّل الخروج بعد الانتهاء، وضع المبالغ الكبيرة في محفظة منفصلة عن حساب التداول اليومي.
#تنبيه_لتجنب_المخاطر
#避坑提醒 #crypto #meme #BSC