


تُكثّف مجموعات القرصنة المرتبطة بالصين هجماتها بمساعدة تقنية لاختبار الاختراق مدعومة بالذكاء الاصطناعي تُسمى ARTEX. ووفقًا لـ CrowdStrike، تستخدم مجموعة Vapor Panda هذه الأداة منذ 17 أكتوبر 2026، في هجماتها التي تستهدف أكثر من 200 مؤسسة حول العالم. ينفّذ الذكاء الاصطناعي معظم العمل، بينما يتخذ البشر القرارات النهائية.
وكلاء التخطيط والتنفيذ الذين يسلكون مسارات متعددة في آن واحد
تعتمد ARTEX على وكيل رئيسي لإدارة وكلاء «التخطيط» الذين يضعون خطط الهجمات، ووكلاء «التنفيذ» الذين ينفذونها. ويتعاون الوكلاء لتبادل النتائج أثناء فحص الأنظمة، واستغلال الثغرات، والتنقل عبر الشبكات. واستنادًا إلى المعلومات التي قدمتها CrowdStrike، استخدمت Vapor Panda نموذج DeepSeek إلى جانب نظام ذكاء اصطناعي تجاري غير معروف. وخلال هجوم واحد فقط، استخدم وكلاء التخطيط 1.4 مليار رمز إدخال.
وصلت الحملة إلى 14 دولة على الأقل. وشملت أهدافها وزارات الخارجية ومزودي خدمات الاتصالات. وفي الولايات المتحدة، استهدف المهاجمون 19 مؤسسة في قطاعات الأدوية وأشباه الموصلات والدفاع والطاقة النووية والقطاع المالي.
لكن ضخامة العملية لا تعني أن جميع هجماتها نجحت. أكدت CrowdStrike تنفيذ أنشطة ما بعد الاختراق في تسع شركات فقط، بما في ذلك استخدام الباب الخلفي BLOODALCHEMY. ثم تولى مشغّلون بشريون المهمة عبر إنشاء أصداف ويب، واستخراج كلمات المرور، وتحديد الأجهزة غير المحمية.
من ConnectWise إلى Microsoft 365: مجموعة ثانية توسّع نطاق عملياتها
استُخدمت ARTEX أيضًا من قِبل Storm-0940، وهي مجموعة قرصنة أخرى مرتبطة بالصين. ووفقًا لمايكروسوفت، بدأت المجموعة باستخدام الأداة منذ سبتمبر 2026. واستهدفت مئات المؤسسات، وتمكنت في عدة حالات من الحصول على صلاحيات سحابية مميزة في أقل من ثلاث ساعات. كما ربطت مايكروسوفت المجموعة باختراق خدمة ConnectWise Cloud Backup.
كان حجم هجماتها لافتًا. رصدت مايكروسوفت أكثر من 151,000 محاولة تسجيل دخول فاشلة بين 10 و14 أكتوبر، استهدفت 327 حسابًا في ثماني شركات. وبلغت ذروة المحاولات 2,900 في الدقيقة. ومع ذلك، لم يُرصد أي تسجيل دخول ناجح.
كان اختراق ConnectWise جزءًا منفصلًا من نشاط المجموعة. وبعد ذلك الاختراق، حاول المهاجمون أيضًا تغيير بيانات اعتماد التطبيقات السحابية، وفقًا لما أوردته Cryptopolitan سابقًا.
جهة مدفوعة بالمال تستهدف بنوك كوريا الجنوبية
كان الدافع وراء حملة ARTEX ثالثة مختلفًا. ففي أواخر سبتمبر 2026، استخدم المهاجمون الأداة ضد مؤسسات مالية في كوريا الجنوبية، بحسب تقرير Zscaler. وسرقوا معلومات شخصية تخص نحو 67,000 شخص.
قدّرت Zscaler، بثقة متوسطة، أن المهاجم ناطق بالصينية ومدفوع بدوافع مالية. ولم تؤكد وجود أي رعاية من دولة. كما عثرت CrowdStrike على ملفات ARTEX وسجلات Claude Code في أنظمة يسيطر عليها المهاجمون.
كيف أصبح القرصنة قائمًا على الوكلاء
لكن التوجه نحو القرصنة الآلية بدأ قبل ARTEX بوقت طويل. ففي عام 2025، كشفت Anthropic عن حملة ترعاها الدولة الصينية استخدمت Claude Code ضد نحو 30 هدفًا. وقد تولّى الذكاء الاصطناعي ما يُقدّر بنحو 80–90% من العمل.
وثّقت Google أيضًا كيف يتجاوز المهاجمون المطالبات البسيطة للذكاء الاصطناعي ويتجهون نحو عمليات مستقلة. كانت هذه الأنشطة السابقة منفصلة عن حملات ARTEX، لكنها تُظهر مدى سرعة تطور القرصنة المدعومة بالذكاء الاصطناعي.
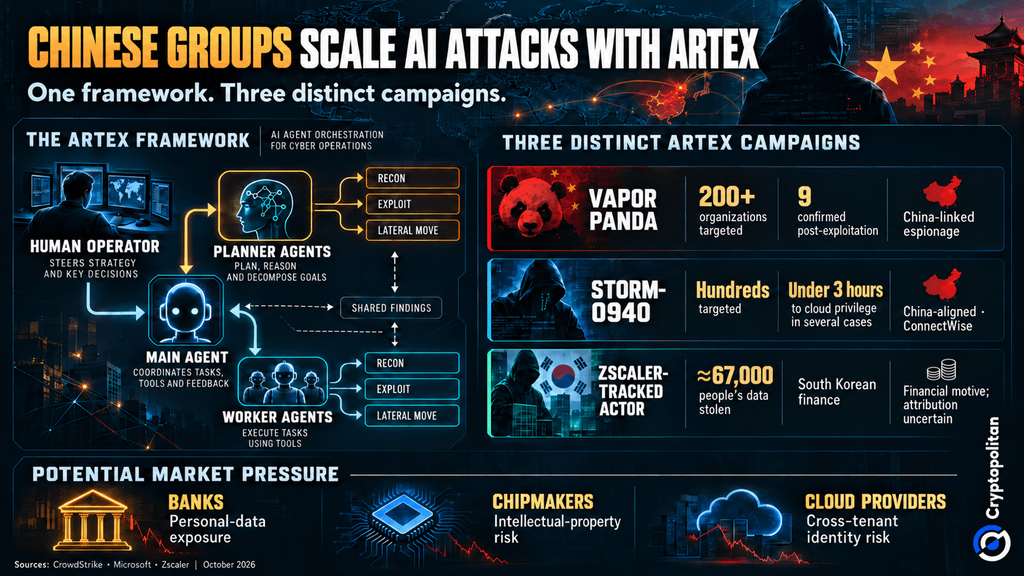 إنفوغراف ARTEX للقرصنة بالذكاء الاصطناعي: سير عمل الوكلاء، والجهات التهديدية الصينية، ومخاطر السوق
ما الذي قد يعنيه ذلك للبنوك وشركات تصنيع الرقائق ومزودي الخدمات السحابية
تمتد المخاطر إلى ما هو أبعد من المؤسسات التي استُهدفت بالفعل. فالبنوك تواجه احتمال تسرب بيانات العملاء، بينما قد تخسر شركات تصنيع الرقائق ملكية فكرية ثمينة. أما مزودو الخدمات السحابية، فيواجهون مصدر قلق آخر: اختراق بيانات اعتماد التطبيقات، ما قد يعرّض عدة عملاء للخطر.
توضح أرقام القطاع سبب قلق الشركات من الهجمات الأسرع. فقد وجدت Verizon أن اختراق الأنظمة شكّل 61% من حوادث الاختراق في تقريرها لعام 2026. وأفادت مايكروسوفت بأن أحمال العمل السحابية المكشوفة تعرضت لهجمات خلال 5.3 ساعات في المتوسط.
وفي الوقت نفسه، وجد المنتدى الاقتصادي العالمي أن 65% من الشركات الكبرى اعتبرت ثغرات الأطراف الثالثة وسلاسل التوريد أكبر تحدٍ للأمن السيبراني، ارتفاعًا من 54% في عام 2025.
مع ازدياد سرعة الهجمات وأتمتتها، قد تعيد الشركات توجيه إنفاقها الأمني نحو تعزيز ضوابط الهوية، وتسريع اكتشاف التهديدات، ومراقبة الموردين عن كثب.
ألمع العقول في عالم العملات المشفرة تقرأ نشرتنا الإخبارية بالفعل. هل تريد الانضمام؟ انضم إليهم.