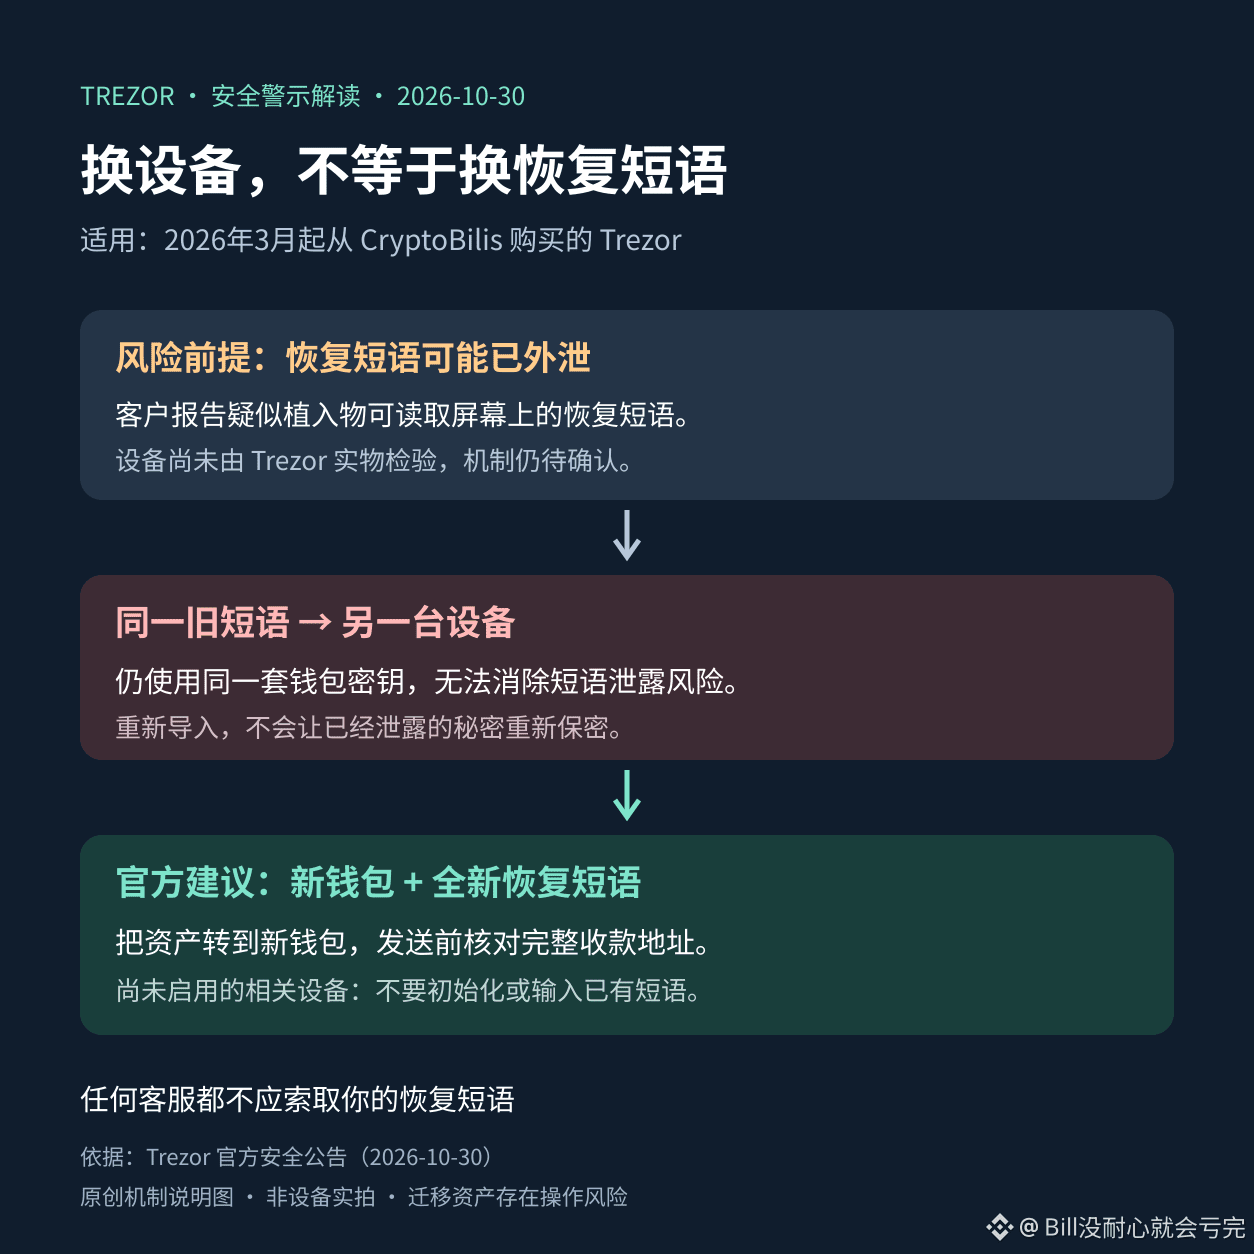
قد يظل الخطر نفسه قائماً حتى بعد استبدال محفظة الأجهزة واستيراد عبارة الاسترداد القديمة. وهذا تحديداً ما يسهل إغفاله في التحذير الأمني الذي أصدرته Trezor في 30 أكتوبر.
تلقت الشركة بلاغاً من أحد العملاء يفيد بوجود لوحة دوائر إضافية مشتبه بها داخل جهاز Safe 5 اشتراه من CryptoBilis، يُحتمل أنها تقرأ عبارة الاسترداد الظاهرة على الشاشة وترسلها عبر شبكة الهاتف المحمول. لم تتسلم Trezor الجهاز لفحصه فعلياً، لذا لا يمكن اعتبار بلاغ العميل هجوماً مؤكداً؛ وحتى تاريخ نشر الإعلان، لم يبلغها أي مشترٍ من CryptoBilis عن خسارة أموال.
توصي الإرشادات الرسمية للوقاية باتخاذ إجراءات بشأن جميع طرازات Trezor التي تم شراؤها من CryptoBilis اعتباراً من مارس 2026: إذا كان الجهاز قد استُخدم، فانقل أصولك إلى محفظة جديدة بعبارة استرداد جديدة تماماً؛ أما إذا لم تتم تهيئته، فلا تفعّله ولا تُدخل فيه عبارة استرداد سبق استخدامها. إذا كانت العبارة القديمة قد تسرّبت، فلن يجعلها استبدال الجهاز سرية مجدداً.
التحقق من اسم البائع في إثبات الشراء أنفع من وزن الجهاز بنفسك أو تفكيكه. وخلال هذه الفترة، احذر الرسائل والمكالمات من المحتالين الذين ينتحلون صفة خدمة العملاء، ولا تفصح عن عبارة الاسترداد لأي شخص. ينطوي نقل الأصول أيضاً على مخاطر تنفيذية؛ لذا تحقّق من عنوان المستلم كاملاً حرفاً بحرف قبل الإرسال.
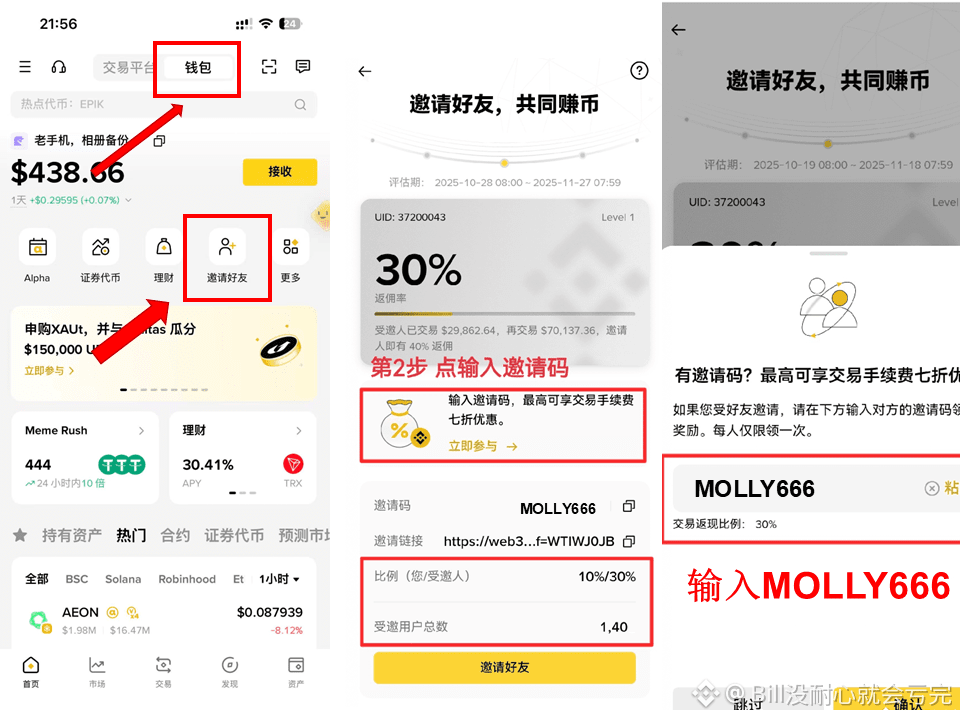
رمز دعوة محفظة Binance: MOLLY666
تلقت الشركة بلاغاً من أحد العملاء يفيد بوجود لوحة دوائر إضافية مشتبه بها داخل جهاز Safe 5 اشتراه من CryptoBilis، يُحتمل أنها تقرأ عبارة الاسترداد الظاهرة على الشاشة وترسلها عبر شبكة الهاتف المحمول. لم تتسلم Trezor الجهاز لفحصه فعلياً، لذا لا يمكن اعتبار بلاغ العميل هجوماً مؤكداً؛ وحتى تاريخ نشر الإعلان، لم يبلغها أي مشترٍ من CryptoBilis عن خسارة أموال.
توصي الإرشادات الرسمية للوقاية باتخاذ إجراءات بشأن جميع طرازات Trezor التي تم شراؤها من CryptoBilis اعتباراً من مارس 2026: إذا كان الجهاز قد استُخدم، فانقل أصولك إلى محفظة جديدة بعبارة استرداد جديدة تماماً؛ أما إذا لم تتم تهيئته، فلا تفعّله ولا تُدخل فيه عبارة استرداد سبق استخدامها. إذا كانت العبارة القديمة قد تسرّبت، فلن يجعلها استبدال الجهاز سرية مجدداً.
التحقق من اسم البائع في إثبات الشراء أنفع من وزن الجهاز بنفسك أو تفكيكه. وخلال هذه الفترة، احذر الرسائل والمكالمات من المحتالين الذين ينتحلون صفة خدمة العملاء، ولا تفصح عن عبارة الاسترداد لأي شخص. ينطوي نقل الأصول أيضاً على مخاطر تنفيذية؛ لذا تحقّق من عنوان المستلم كاملاً حرفاً بحرف قبل الإرسال.
رمز دعوة محفظة Binance: MOLLY666