

أمضت صناعة العملات المشفرة سنوات تخبرنا بأن المفاتيح الخاصة هي أساس أمن الأصول الرقمية.
لكن حادثة بينانس تطرح سؤالًا مختلفًا:
ماذا يحدث عندما لا يحتاج المهاجمون إلى كسر التشفير، بل يمكنهم اختراق البنية التحتية التي تجيز المعاملات؟
في 29 أكتوبر 2026، تعرضت بينانس لاختراق أمني شمل أصولًا مشفرة بقيمة تقارب 6.3 مليارات دولار.
أشار التحقيق الأولي إلى حاسوب محمول مخترق لمهندس في مجال ديف أوبس. لكن بينانس أكدت لاحقًا أن المحققين اكتشفوا نقاط اختراق إضافية.
ومن اللافت أن باينانس أفادت بعدم وجود أي دليل على تسريب المفاتيح الخاصة للمحافظ.
هذه التفاصيل تستحق اهتمامًا أكبر من الرقم الوارد في العنوان.
ربما كان الخلل الأمني الحقيقي في الأنظمة المحيطة بالمحافظ.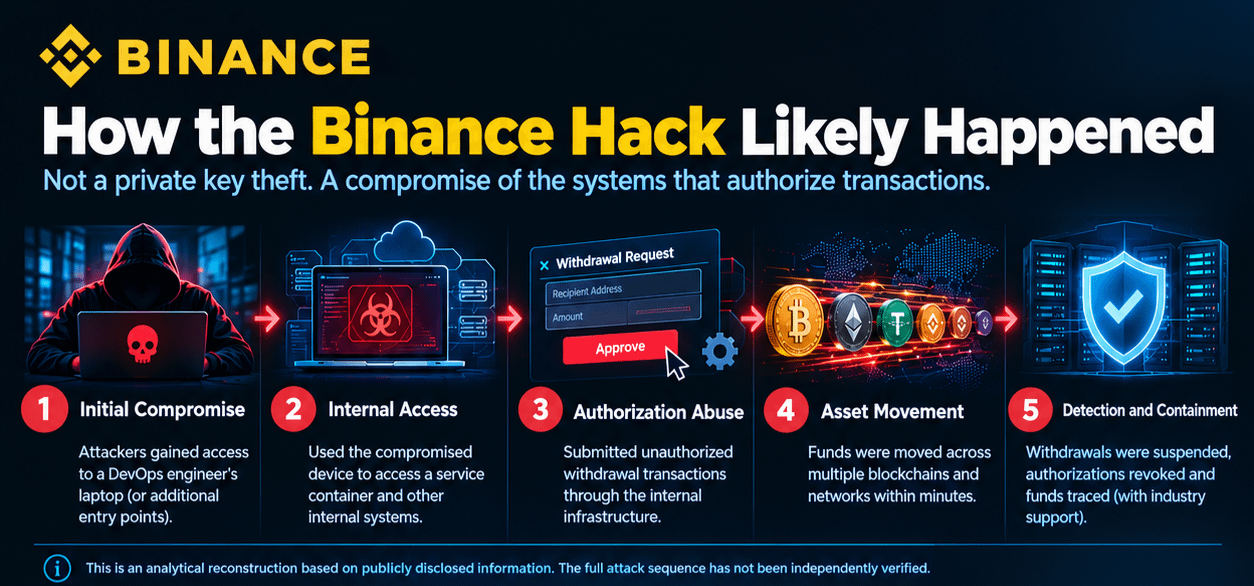
منصة تداول العملات الرقمية ليست مجرد مجموعة من المحافظ، بل هي بنية تحتية مترابطة تشمل أجهزة الموظفين والبيئات السحابية وحاويات الخدمات وأنظمة تفويض المعاملات وضوابط السحب.
إذا تمكن المهاجمون من اختراق عدد كافٍ من هذه المكونات المترابطة، فقد يتمكنون من تفويض المعاملات دون اختراق التشفير الأساسي مباشرةً.
هنا تتحول الحادثة إلى مشكلة معمارية، بدلًا من أن تكون مجرد اختراق آخر لمحفظة.
المشكلة الثانية هي تركز المخاطر.
يمكن لمنصة التداول توزيع الأصول على محافظ متعددة، لكن ذلك لا ينشئ تلقائيًا حدودًا أمنية مستقلة.
إذا كانت عدة محافظ تعتمد على بنية تحتية مخترقة للتفويض، فقد يوفر توزيع الأموال حماية أقل مما هو متوقع.
السؤال ليس ببساطة: كم عدد المحافظ التي تديرها منصة التداول؟
بل هو: ما حجم الضرر الذي يمكن أن يتسبب به نظام واحد مخترق؟
هناك تناقض آخر مثير للاهتمام في هذه الحادثة.
أفادت باينانس بأنه جرى تجميد أصول متأثرة بقيمة تقارب 3 مليارات دولار، بالتعاون مع شركاء القطاع ومُصدري الأصول.
يوضح هذا مدى فائدة التدخل المنسق، لكنه يسلط الضوء أيضًا على التحكم المركزي القائم في بعض أجزاء منظومة العملات الرقمية.
يمكن لمُصدري العملات المستقرة تجميد أصول معينة. تساعد هذه القدرة على احتواء السرقة، لكنها تطرح أيضًا مفاضلة بين إمكانية الاسترداد وملكية الأصول دون قيود.
ولا ينبغي الخلط بين أي منهما والآخر.
خصصت باينانس أكثر من 6.34 مليارات دولار من أموال الشركة وموارد صندوق SAFU لتغطية الخسائر المُعلن عنها.
وهذا يعالج العواقب المالية التي يتحملها العملاء.
لكن التعويض المالي لا يحل تلقائيًا المشكلة الأمنية الأساسية.
يحتاج القطاع إلى إجابات بشأن البنية التحتية المخترقة، وتفويض عمليات السحب، وأنظمة المراقبة، وحدود وصول المهاجم.
أهم ما أستخلصه من هذه الحادثة:
غالبًا ما نقيم أمن العملات الرقمية بالسؤال عما إذا كانت المفاتيح الخاصة محمية.
ربما ينبغي لنا أيضًا طرح سؤال أصعب:
كم من الأموال يستطيع المهاجم تحويلها بعد اختراق مكوّن موثوق واحد فقط في النظام؟
فحماية المفتاح ليست سوى جزء واحد من حماية الأصول.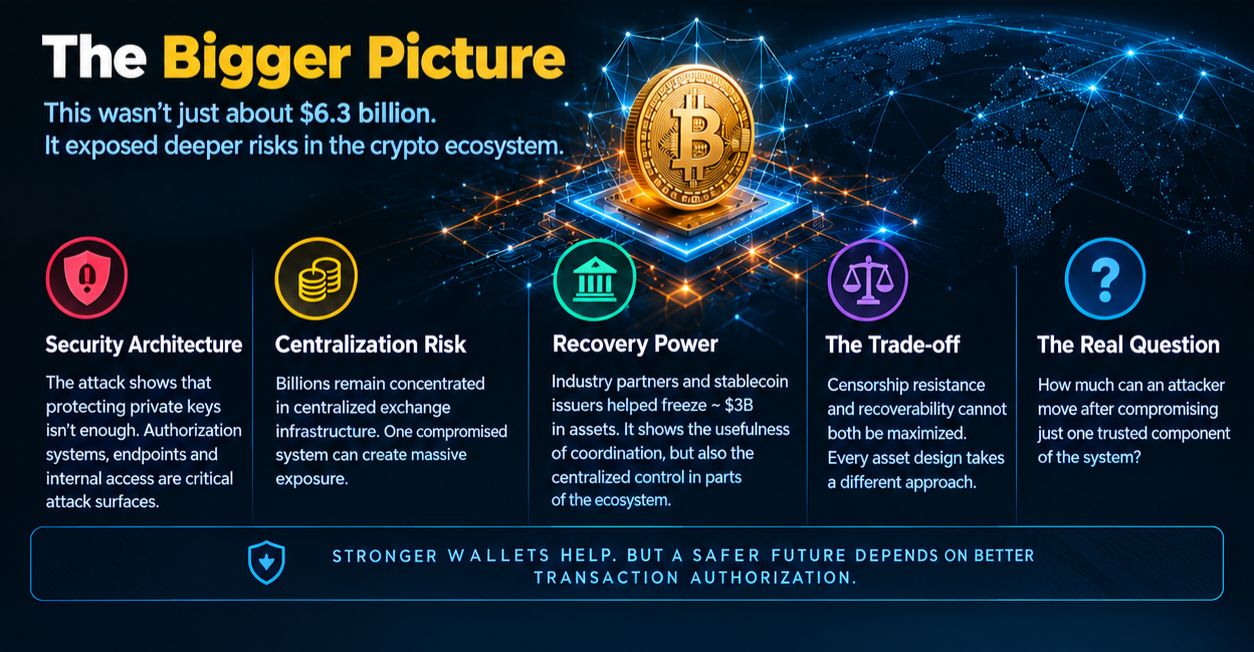
ما رأيك؟ ما الأهم للجيل القادم من منصات التداول: تعزيز أمن المحافظ أم إعادة تصميم بنية تفويض المعاملات من أساسها؟