اختراق بينانس بقيمة 6.3 مليار دولار: لابتوب واحد، 20 دقيقة، ودرس كبير
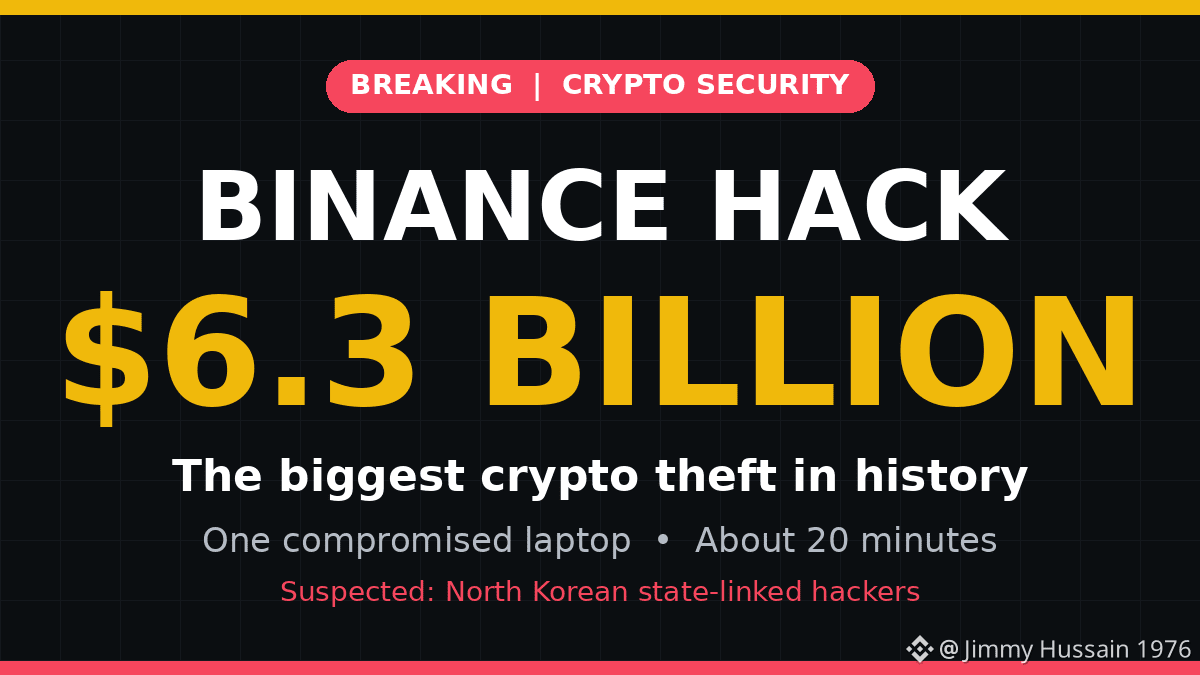
في 29 أكتوبر، كشفت بينانس، أكبر منصة لتداول العملات المشفرة في العالم، عن خرق قُدّرت خسائره بنحو 6.3 مليار دولار. ويُعد هذا أكبر سرقة للعملات المشفرة في السجل، وأكثر من أربعة أضعاف حجم اختراق بايبت في فبراير 2025.
ما الذي حدث؟
تشير النتائج الأولية لبينانس إلى حاسوب محمول مُخترق يعود إلى مهندس DevOps. ويُقال إن هذا الوصول مكّن المهاجم من الوصول إلى حاوية خدمة وتقديم طلبات سحب غير مصرح بها. وتقول بينانس إنه لم يتم تسريب أي مفاتيح خاصة، وأن عدة عوامل كانت متورطة، وليس جهازًا واحدًا فقط. وتفيد TRM Labs بأن عملية السحب استغرقت نحو 20 دقيقة فقط.
من المشتبه به؟
تنسب TRM Labs وElliptic الهجوم إلى قراصنة مرتبطين بالدولة في كوريا الشمالية. وهذا إسناد من الباحثين، وليس حكمًا رسميًا نهائيًا.
الدرس الحقيقي
لم تكن الحلقة الأضعف هي البلوكشين أو التشفير. بل كان جهازًا واحدًا يمتلك صلاحيات أكبر من اللازم. لم يخترق المهاجم الخزنة، بل حصل على العملية التي تفتحها.
ماذا يمكن أن تتعلمه كل شركة؟
1. قصر ما يمكن لأي جهاز موظف واحد الوصول إليه.
2. اشترط موافقة عدة أشخاص على التحويلات ذات القيمة العالية.
3. ضع حدودًا وتنبيهات تلقائية على السحوبات الكبيرة.
تقول بينانس إن أموال المستخدمين آمنة، وقد وعدت بتغطية الخسائر. وتقول التقارير إن نحو 3 مليارات دولار تم تجميدها على السلسلة. وحتى أكبر المنصات لا تكون آمنة إلا بقدر أمان أضعف جهاز فيها.
الحقائق مبنية على تقارير علنية حتى 30 أكتوبر 2026. والتحقيق لا يزال جاريًا.
#Binance #BinanceHack #CryptoSecurity #BNB #Bitcoin #CryptoNews #CyberSecurity #NorthKorea #CryptoHeist #Web3Security #BinanceSquare #DigitalAssets $BNB $BTC