

#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax كشف تحقيق Binance في الاختراق القياسي البالغة قيمته 6.3 مليار دولار عن خروقات أمنية إضافية تتجاوز اختراق حاسوب محمول لموظف، وهو ما كان يُشتبه فيه مبدئيًا، حسبما قال يوم الجمعة الرئيس التنفيذي المشارك ريتشارد تنغ، مضيفًا تفاصيل عن الهجوم ومحددًا يوم الأحد موعدًا مستهدفًا لاستئناف عمليات السحب.
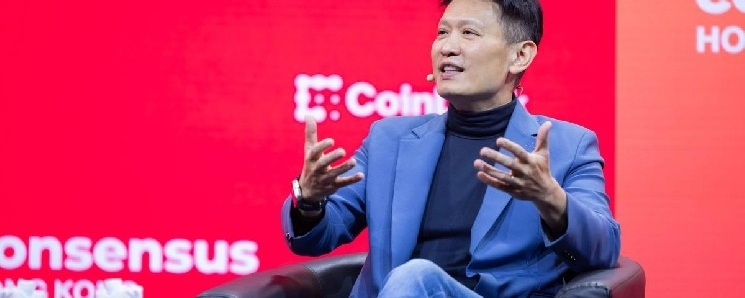
في بيان مصور على X، قال تنغ إن المهاجمين استخدموا آلية للتدمير الذاتي لمحو الأدلة، واستغلوا ميزة تفويض الحسابات EIP-7702 في Ethereum للسيطرة على محفظة ساخنة دون اتباع إجراءات الموافقة المعتادة لدى Binance.
قال تنغ: «كان هذا هجوماً معقداً»، مضيفاً أن المحققين عثروا على نقاط اختراق إضافية، لكنهم لم يحددوا بعد التسلسل الكامل للأحداث.
تناول تقرير سابق لكوين ديسك بالتفصيل أسلوب تفويض الحسابات، الذي بحث في كيفية حصول المهاجم على صلاحيات المحفظة واستخدامه شيفرة خبيثة لسحب نحو 2.5 مليار دولار في غضون دقائق.
علّقت باينانس عمليات السحب بينما تعيد بناء بنيتها التحتية وتختبرها. وقال تنغ إن المنصة تأمل في استئناف عمليات السحب بحلول الأحد، أي خلال نحو 40 ساعة، وإنها تراجع أنظمتها السحابية وأجهزة الموظفين وإدارة المفاتيح الخاصة وإجراءات توقيع المعاملات.
وأكد تنغ أيضاً أن باينانس تعهدت بتغطية الخسائر البالغة 6.3 مليار دولار كاملةً من أموال الشركة. وقال إن باينانس خصصت أكثر من 6.34 مليار دولار، منها 5 مليارات دولار موجودة بالفعل في العملات المشفرة المتأثرة. ويجري شراء الأصول المتبقية عبر منصات التداول وأسواق التداول خارج البورصة (OTC).
وقال أيضاً إن الهجوم استهدف محفظة باينانس الساخنة الخاصة، وليس أموال العملاء. غير أن تحليلاً منفصلاً أجرته كوين ديسك لبيانات احتياطيات باينانس وجد أن المحافظ المخترقة كانت مدرجة سابقاً في قائمة تفصّل الأصول التي تدعم أرصدة العملاء.
وقال تنغ إن باينانس تخطط لنشر تحديث أولي بشأن إثبات الاحتياطيات قبل إصدار تقرير كامل يوم الاثنين، مضيفاً أن المنصة تعمل أيضاً مع جهات إنفاذ القانون ومحققي البلوك تشين ومُصدري الرموز لاستعادة الأصول المسروقة.