🚨 تنبيه ‼️
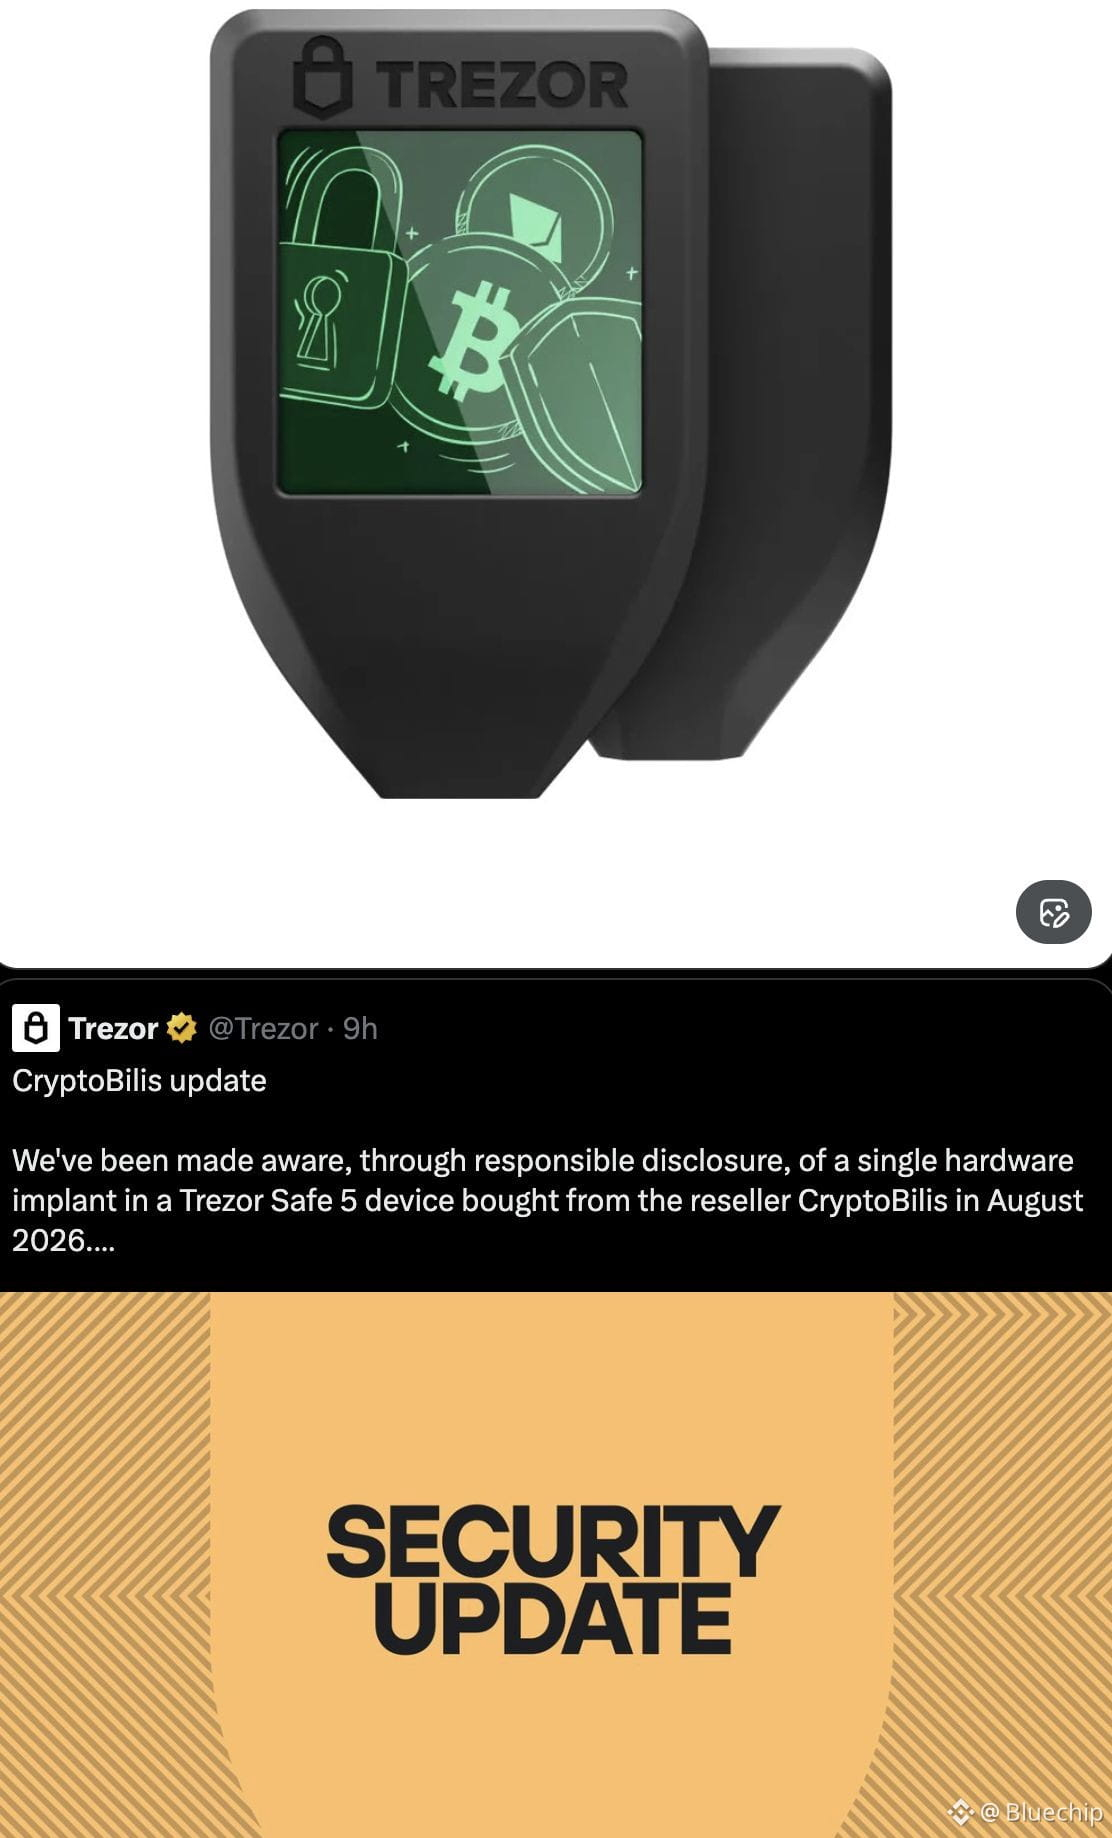
إذا اشتريت جهاز Trezor من CryptoBilis منذ مارس 2026، فقد يؤدي استبدال الجهاز مع الاحتفاظ بعبارات الاسترداد نفسها إلى تعريض أموالك للخطر. جاء تحذير Trezor الصادر في 30 أكتوبر بعد تقرير موثوق واحد عن اشتباه بوجود زرعة تجسس داخل محفظة العملات المشفرة المادية Trezor Safe 5!
لم تفحص الشركة ذلك الجهاز بعد، ولم تتلقَّ أي بلاغات عن خسارة أموال من عملاء CryptoBilis. هذا تحذير احترازي، وليس سرقة مؤكدة من Trezor.
الخطر موثّق في أجهزة Ledger معدّلة. فقد اعترضت إلكترونيات مضافة عبارات الاسترداد المرسلة إلى الشاشة، ثم نقلتها عبر شبكة خلوية. ولم تكن هناك حاجة إلى اختراق شريحة الأمان الأصلية.
توضح وثائق Ledger نفسها أن فحص الأصالة لديها لا يستطيع اكتشاف أجهزة التجسس المضافة ما دامت الشريحة الأصلية سليمة. لذلك، قد يجتاز الجهاز الفحص بينما تُنسخ عبارات الاسترداد الخاصة به.
يمكن لهذه العبارات أن تتيح لشخص ما إعادة إنشاء محفظتك على جهاز آخر. ولا يمحو استبدال الجهاز نسخةً يحتفظ بها شخص آخر. كما أن استعادة النسخة الاحتياطية القديمة لا تنشئ سرًا جديدًا.
تقدّر Bitquery أن عمليات السرقة المرتبطة بـ CryptoBilis في 9 أكتوبر استنزفت 102 مليون دولار من 335 محفظة عبر 6 سلاسل كتل. هذا تقدير من جهة خارجية، وليس إجماليًا مؤكدًا من Ledger، كما أنه ليس رقمًا لخسائر Trezor.
عدم ورود بلاغات عن خسائر من Trezor لا يعني أنه تم التحقق من أرصدة جميع العملاء. تقول Trezor إنها لا تستطيع الاطلاع على تلك الأرصدة. وكان العميل الذي أبلغ عن الاشتباه بالزرعة قد نقل أمواله بالفعل قبل اكتشافها.
لا يزال جهاز Safe 5 بحاجة إلى فحص مخبري. ولا يثبت سجل ملكية الموزّع من زرع الجهاز التجسسي. كما لا تُظهر الأدلة أن جميع المحافظ المادية أو الموزعين مخترقون.
تشمل نصيحة Trezor جميع الطرازات التي تم شراؤها عبر CryptoBilis منذ مارس: انقل أموالك إلى محفظة أُنشئت حديثًا، وأنشئ لها نسخة احتياطية جديدة باستخدام جهاز موثوق. لا تُدخل نسخة احتياطية موجودة في جهاز مشبوه غير مستخدم. تواصل مع الدعم الرسمي، ولا تشارك عبارات الاسترداد الخاصة بك مطلقًا.