6.3 مليار دولار.
ينبغي لحادثة Binance الأمنية المُعلَن عنها أن تدفع قطاع العملات المشفرة بأكمله إلى التوقف والتفكير. لكن هناك تفصيلًا يستحق اهتمامًا أكبر من العنوان: كيف تمكّن المهاجمون من الوصول إلى البنية التحتية التي تتيح تفويض عمليات سحب غير مصرّح بها؟
إليك ما نعرفه حتى الآن:
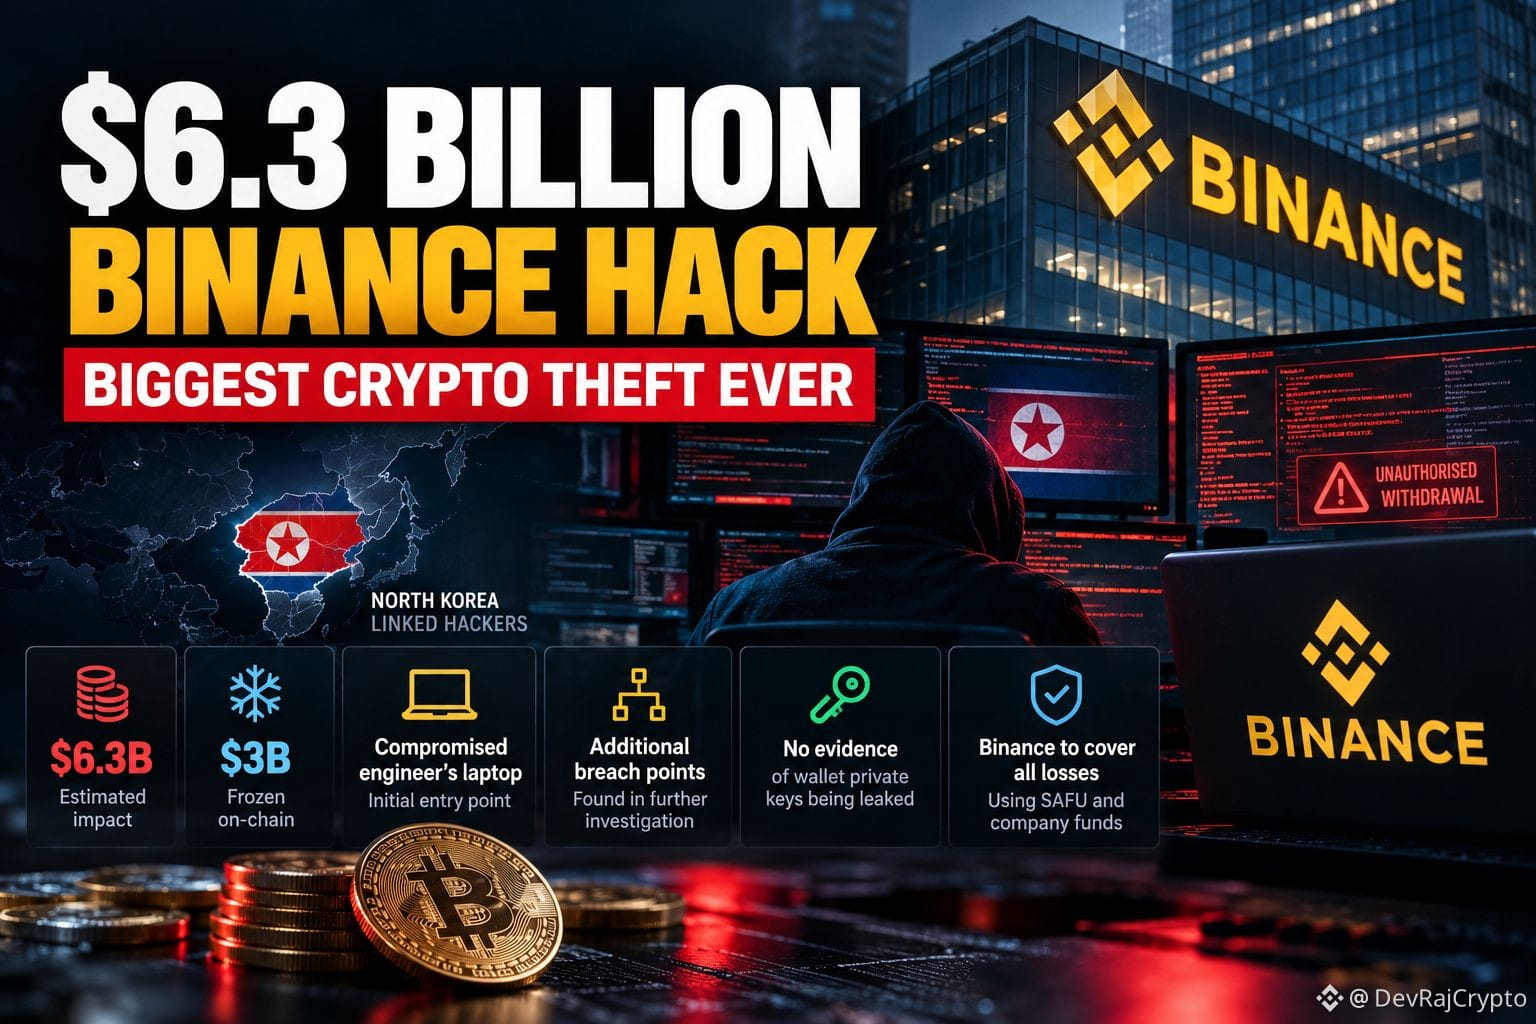
• الأثر المالي المقدّر: نحو 6.3 مليار دولار.
• تجميد أصول متأثرة على السلسلة بقيمة نحو 3 مليارات دولار.
• حدّد التحقيق الأولي الذي أجرته Binance حاسوبًا محمولًا لمهندس DevOps يُحتمل أنه تعرّض للاختراق.
• كشف التحقيق اللاحق عن نقاط اختراق إضافية.
• تقول Binance إنها لم تجد أي دليل على تسرّب المفاتيح الخاصة للمحافظ.
• تعهّدت الشركة بتغطية جميع الخسائر باستخدام صندوق SAFU وأموال الشركة.
التفاصيل التقنية مهمة. فقد أشار التفسير الأولي من Binance إلى حاسوب محمول مخترق ربما أتاح الوصول إلى حاوية خدمة. لكن الشركة أوضحت لاحقًا أن الهجوم كان معقدًا ومتعدد المراحل، ولم يكن مجرد استغلال لصلاحيات مهندس واحد في إجراء منفرد. ولا يزال التقرير الفني الكامل لما بعد الحادثة قيد الانتظار.
أكبر ما يقلقني ليس حجم المبالغ فحسب، بل البنية الأمنية التي سمحت بحدوث معاملات سحب غير مصرّح بها. تحتاج منصات تداول العملات المشفرة إلى ما هو أكثر من المحافظ الآمنة؛ فهي بحاجة إلى ضوابط قوية للوصول الداخلي، وضمانات لتفويض المعاملات، ومراقبة مستمرة، وإجراءات أمنية يمكن التحقق منها بصورة مستقلة.
ثمة تمييز مهم هنا: تجميد الأصول المسروقة هو استجابة للحادثة. وتغطية الخسائر المالية هي تحمّل للمسؤولية. ومنع الهجوم التالي هو الأمن.
يحتاج القطاع إلى الأمور الثلاثة جميعها.
يتعين على Binance الآن إظهار الشفافية، وتوفير تحقق مستقل، وإثبات إحراز تحسينات قابلة للقياس في بنيتها التحتية الأمنية. إن تعهّدها بتغطية الخسائر أمر مهم، لكن التحقيق الفني الكامل وتحديث إثبات الاحتياطيات لا يقلان أهمية.
لا تُستعاد الثقة بمجرد تصريح، بل تُبنى من جديد بالأدلة.
#Binance #CryptoSecurity #bitcoin