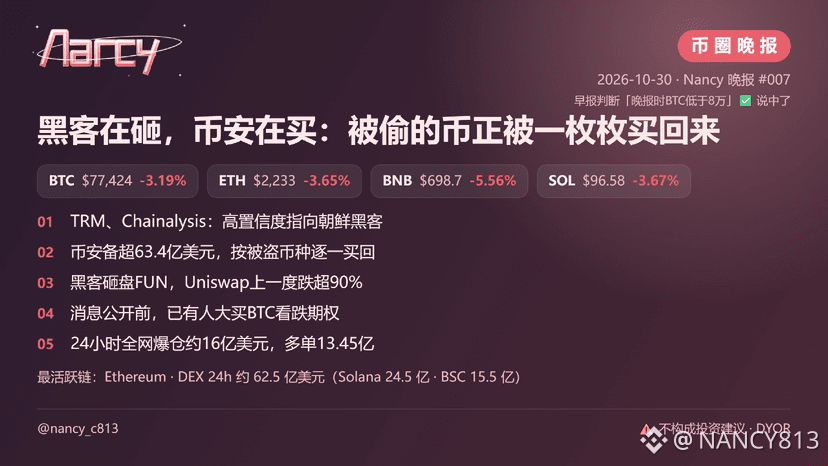
شهد عالم العملات الرقمية اليوم مشهداً غريباً للغاية: من جهة، كان مخترقون يضخّون العملات التي سرقوها من باينانس تباعاً في مجمّعات على السلسلة؛ ومن جهة أخرى، كانت باينانس، التي سُرقت منها العملات، تشتري العملة نفسها قطعةً قطعةً داخل السوق وخارجه. والأكثر غرابة أن البائع الجالس في الطرف المقابل قد يكون، بحسب شركتين لتحليل بيانات البلوك تشين، من كوريا الشمالية.
وأفاد موقع Decrypt بأن شركتي TRM Labs وChainalysis عزتا اليوم، بدرجة «ثقة عالية»، عملية السرقة التي بلغت نحو 6.3 مليارات دولار إلى مجموعة القراصنة الكورية الشمالية TraderTraitor. أما أقوى الأدلة لدى Chainalysis، فتمثلت في رصد اختلاط الأموال المسروقة فوراً بأموال مسروقة من منصة أخرى الشهر الماضي، سبق أن نُسبت إلى كوريا الشمالية. وقالت TRM إن أسلوب التحضير للعملية قبل وقت طويل يشبه تماماً أسلوب عملية سرقة بقيمة نحو 1.5 مليار دولار من منصة تداول في فبراير 2025، وهجوم KelpDAO في أبريل من هذا العام.
وترى TRM أن ما اختُرق هو نظام التوقيع الخاص بالمحفظة الساخنة لباينانس. أما باينانس فقالت إن التحقيق بدأ بعد اختراق حاسوب محمول لأحد المهندسين، ثم اكتُشفت لاحقاً «نقاط اختراق إضافية».