
$BNB
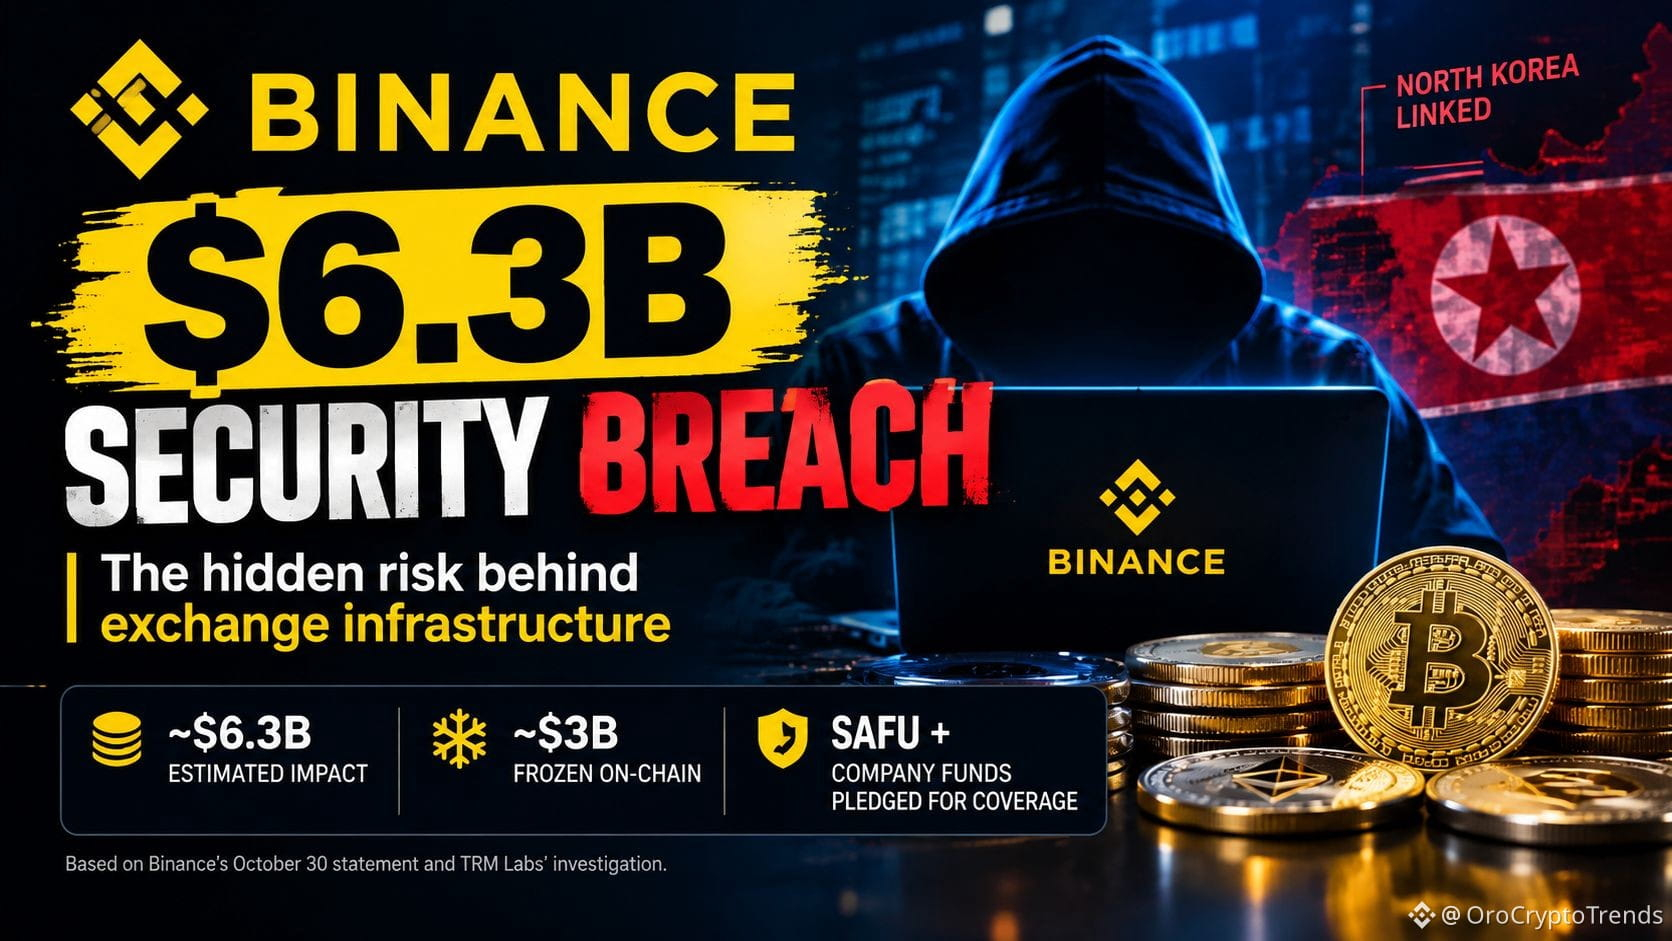
يكشف الاختراق الأمني الذي تعرّضت له بينانس، والذي بلغت قيمته 6.3 مليارات دولار، عن مشكلة أكبر من سرقة العملات المشفرة.
ليس هذا مجرد حادث أمني آخر لمنصة تداول. فهو يثير تساؤلات جدية حول الأمن التشغيلي على مستوى البنية التحتية.
وفقًا لشركة TRM Labs، غادرت أصول مشفرة تُقدّر قيمتها بنحو 6.3 مليارات دولار محافظ مرتبطة ببينانس عبر عدة سلاسل كتل في 29 أكتوبر. وأقرت بينانس منذ ذلك الحين بوقوع الحادث، وقالت إن تحقيقها الأولي يشير إلى احتمال اختراق حاسوب محمول لمهندس في مجال ديف أوبس، ما قد يكون أتاح إجراء عمليات سحب غير مصرّح بها.
وأُفيد بتجميد نحو 3 مليارات دولار. وتقول بينانس إنها ستغطي الخسائر من خلال صندوق SAFU وأموال الشركة.
لكن ثمة أمر أعتقد أنه يستحق مزيدًا من الاهتمام.
الدرس الأهم ليس ببساطة أن القراصنة عثروا على ثغرة. بل إن الوصول إلى البنية التحتية الحيوية قد يتحول إلى خطر منهجي، حتى في غياب أي دليل على تسريب المفاتيح الخاصة للمحافظ.
وهذا فارق مهم.
يمكن لمنصات تداول العملات المشفرة أن تستثمر بكثافة في التخزين البارد وإثبات الاحتياطيات وحماية المستخدمين. لكن إذا أخفقت ضوابط الوصول التشغيلي والصلاحيات الداخلية وأنظمة التصريح بعمليات السحب، فستواجه تلك الإجراءات الوقائية نوعًا مختلفًا من التحديات.
كما أن تجميد الأصول المسروقة لا يعادل منع الاختراق الأصلي.
الاختبار الحقيقي التالي لبينانس هو الشفافية: تقرير تقني مفصل لما بعد الحادث، وأرقام استرداد يمكن التحقق منها بشكل مستقل، وضوابط أقوى تعالج سبب الإخفاق الفعلي.
هل تعتقد أن هذا الحادث سيدفع قطاع منصات التداول بأكمله إلى إعادة التفكير في الأمن التشغيلي؟