

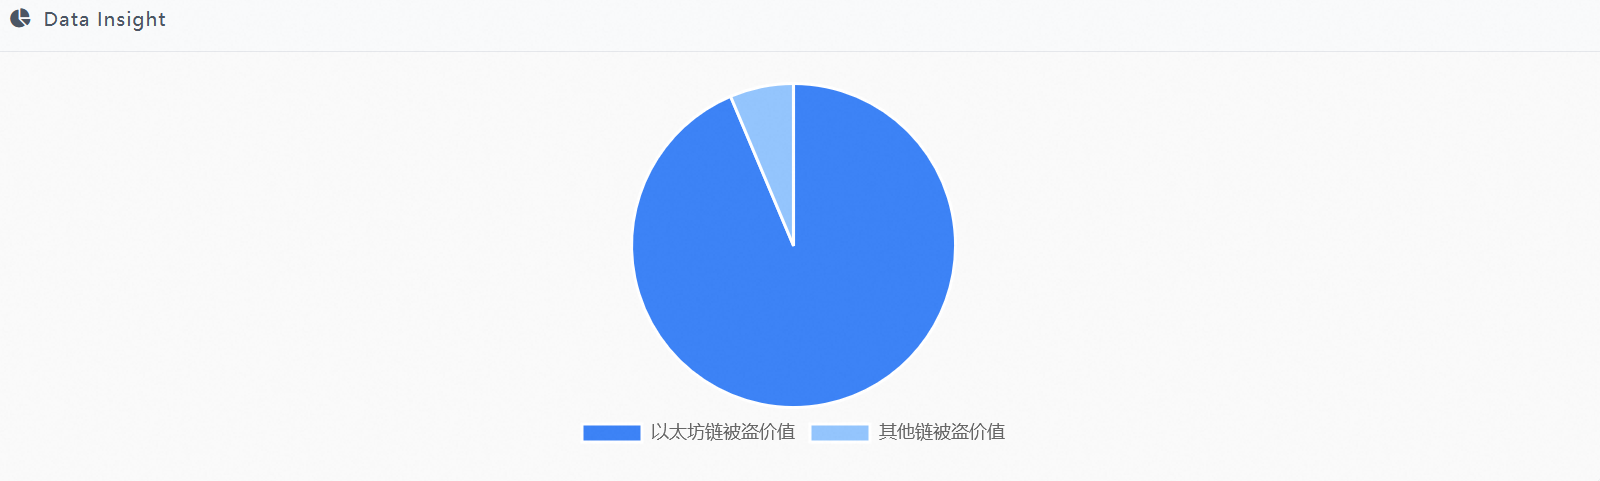
في الساعات الأولى من صباح 30 أكتوبر، تعرضت بينانس لأكبر هجوم اختراق في تاريخها، إذ سُرقت أصول بقيمة نحو 63 مليار دولار عبر ثماني سلاسل خلال 40 دقيقة، وكانت إيثيريوم الأكثر تضررًا. وكان السبب هو EIP-7702، الذي أُدخل مع ترقية Pectra في عام 2025.
مسار الهجوم
في 28 أكتوبر، سحب المهاجم أموالًا قليلة من Tornado Cash لدفع الرسوم؛ وفي عصر يوم 29 أكتوبر، نشر العقد الخبيث النهائي (باستخدام Solidity 0.8.28، ولا يقبل إلا المهاجم بوصفه مالكه الوحيد)؛ ومن مساء 29 أكتوبر حتى الساعات الأولى من صباح 30 أكتوبر، تدرب على تنفيذ العملية كاملة مرتين باستخدام محفظتين للاختبار، وكانت آخر مرة قبل 3.5 ساعات فقط من تنفيذ الهجوم الفعلي.
الساعة 4:20:59 بالتوقيت العالمي المنسق، بثّ المهاجم معاملة تتضمن 50 طلب تفويض من نوع EIP-7702، تغطي 50 قيمة متتالية لـNonce من 18914775 إلى 18914824. كان Nonce المحفظة الساخنة لبينانس يتغير كل ثانية، ما يجعل من المستحيل توقع أيّها سيكون صالحًا، فاعتمد المهاجم أسلوب «رشّ التفويضات». عند تنفيذ إيثيريوم، تُسقط تلقائيًا 49 توقيعًا غير صالح، ولا يُفعّل سوى توقيع واحد صادف نافذته الزمنية الفعلية.
بعد ذلك، لم يعد المخترق بحاجة إلى المفتاح الخاص لبينانس، بل استدعى العقد مباشرةً، وفرّغ دفعة واحدة 64 نوعًا من العملات من المحفظة الساخنة Binance 14، بما فيها 167464 ETH و1.615 مليار USDT. وبعد 24 ثانية، وقّع Binance 16 باستخدام المفتاح الخاص معاملة تحويل عادية، وأرسل 28005.6 ETH إلى العنوان نفسه. عند الساعة 4:41، استخدم المهاجم صلاحيات مسؤول Binance 14 لتوجيه Binance 34 وتحويل نحو 780 مليون USDC.
أين يكمن الخلل؟
كان منطق التحقق هو «يكفي تطابق nonce واحد للقبول»، وليس «التحقق من كل عنصر على حدة». ولم يتضمن التفويض سوى chain_id وaddress وnonce، من دون مستلم أو مبلغ أو بيانات استدعاء؛ لذلك لم يكن نظام التوقيع قادرًا أصلًا على التمييز بين التفويض السليم والتفويض الخبيث. كما أن التفويض يظل ساريًا بعد تفعيله، وقد ظل شين يو يحذر بعد الحادث بساعتين: «المفاتيح ما زالت في أيدي بينانس، ومع ذلك لم يُلغَ ذلك التفويض القاتل حتى الآن».
لم يُفقد المفتاح الخاص؛ بل جرى التلاعب بنظام التوقيع
اخترق المخترق حاسوبًا محمولًا لمهندس DevOps، وحصل على صلاحيات الوصول إلى حاوية الخدمة، ما أتاح له التحكم بنظام التوقيع. يمكن لـ HSM+MPC ضمان عدم إخراج أجزاء المفتاح الخاص، لكنهما لا يمنعان «توجيه النظام لتوقيع شيء خطير».
ليست المرة الأولى
في يوليو 2025، أبلغت Scam Sniffer عن هجمات تصيّد احتيالي باستخدام EIP-7702، بخسائر بلغت نحو 146 ألف دولار؛ كما أن سرقة MORPHO في أكتوبر ارتبطت بالآلية نفسها.
عندما تُطرح الميزات الجديدة سريعًا على الشبكة الرئيسية، بينما لا تواكبها الاختبارات العدائية، فإنها تتحول إلى أداة جديدة في ترسانة المهاجمين.