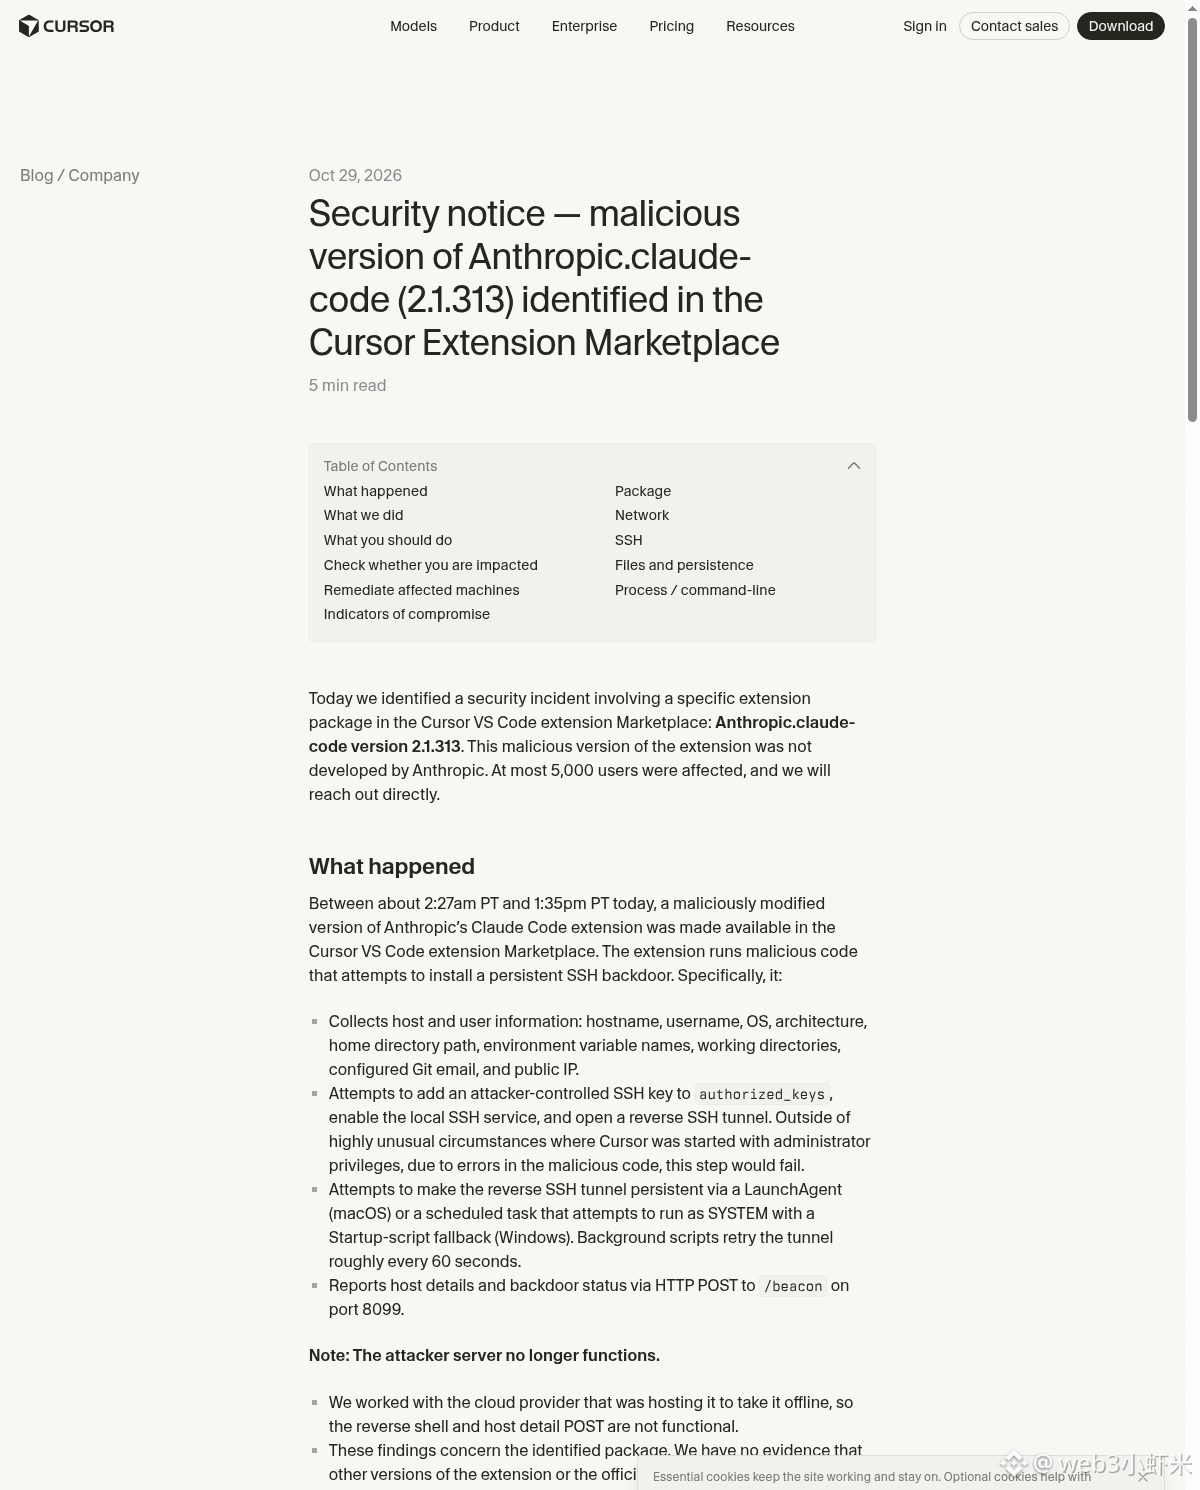
صادفتُ إعلانًا أمنيًا رسميًا من Cursor: لفترةٍ ما، عُرضت نسخة معدّلة من Anthropic.claude-code 2.1.313 في سوق إضافات VS Code الخاص بها (ولم تصدرها Anthropic رسميًا).
التفاصيل المهمة: كان بالإمكان تثبيتها في 29/10، تقريبًا بين 2:27 و13:35 بتوقيت الساحل الغربي للولايات المتحدة، وقد تأثر ما يصل إلى نحو 5000 شخص. كانت الحزمة الخبيثة تجمع معلومات عن الجهاز، وتضيف مفتاح SSH عامًا للمهاجم إلى authorized_keys (مع الوسم svc-telemetry)، وتُثبّت آلية للاستمرارية، وتحاول إنشاء اتصال SSH عكسي. قد يفشل تشغيل خدمة SSH على معظم الأجهزة التي لا تملك صلاحيات المسؤول، لكن قد يظل المفتاح وسكربت الاستمرارية موجودَين — لذا لا يكفي حذف الإضافة وحده. أزالت Cursor الإضافة، وأعادت بناء السوق بالكامل، وتعاونت على إيقاف خوادم الجهة المهاجمة.
إذا كنت قد استخدمت هذا الإصدار خلال تلك الفترة، توصي الشركة أولًا بالتحقق مما إذا كان svc-telemetry موجودًا في `~/.ssh/authorized_keys`، ثم تشغيل سكربت التنظيف الوارد في الإعلان وتدوير بيانات الاعتماد.
هذا الاختراق في سلسلة توريد أدوات المطورين مؤثر فعلًا.
#AI #安全 #供应链
التفاصيل المهمة: كان بالإمكان تثبيتها في 29/10، تقريبًا بين 2:27 و13:35 بتوقيت الساحل الغربي للولايات المتحدة، وقد تأثر ما يصل إلى نحو 5000 شخص. كانت الحزمة الخبيثة تجمع معلومات عن الجهاز، وتضيف مفتاح SSH عامًا للمهاجم إلى authorized_keys (مع الوسم svc-telemetry)، وتُثبّت آلية للاستمرارية، وتحاول إنشاء اتصال SSH عكسي. قد يفشل تشغيل خدمة SSH على معظم الأجهزة التي لا تملك صلاحيات المسؤول، لكن قد يظل المفتاح وسكربت الاستمرارية موجودَين — لذا لا يكفي حذف الإضافة وحده. أزالت Cursor الإضافة، وأعادت بناء السوق بالكامل، وتعاونت على إيقاف خوادم الجهة المهاجمة.
إذا كنت قد استخدمت هذا الإصدار خلال تلك الفترة، توصي الشركة أولًا بالتحقق مما إذا كان svc-telemetry موجودًا في `~/.ssh/authorized_keys`، ثم تشغيل سكربت التنظيف الوارد في الإعلان وتدوير بيانات الاعتماد.
هذا الاختراق في سلسلة توريد أدوات المطورين مؤثر فعلًا.
#AI #安全 #供应链