نشر

--
Yuuki Trading
·
--
🔐 في عالم العملات المشفّرة، الأمان ليس ميزة إضافية، بل هو أساس النظام بأكمله.
لقد سلّطت حادثة كبيرة في السوق الضوء مجددًا على حقيقة مهمة:
المفاتيح الخاصة ليست الشيء الوحيد الذي يحتاج إلى الحماية.
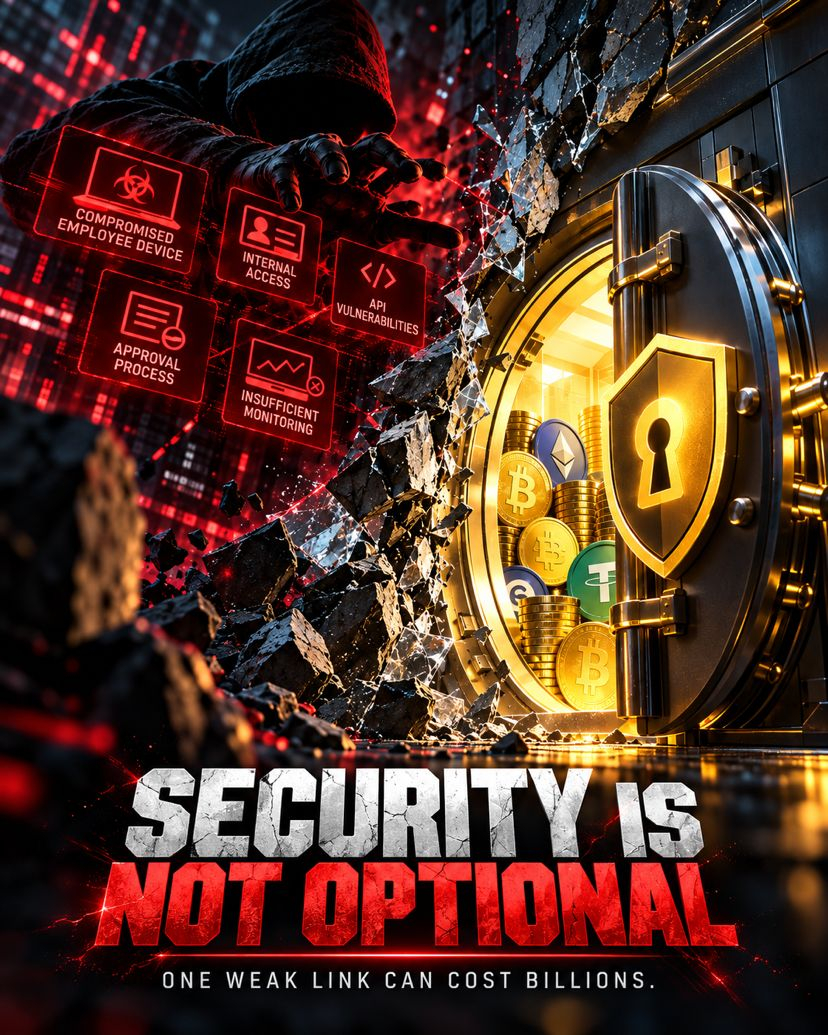
قد تؤمّن المنصة محافظها بأعلى درجات الحماية، ومع ذلك تظل معرضة لمخاطر جسيمة إذا كانت نقطة الضعف في مكان آخر:
• أجهزة الموظفين
• صلاحيات الوصول الداخلية
• واجهات برمجة التطبيقات (APIs) وأنظمة الواجهة الخلفية
• إجراءات الموافقة على المعاملات
• أنظمة المراقبة والتنبيه
قد تصبح حلقة ضعف واحدة مدخلًا لخسائر تُقدّر بمليارات الدولارات.
🏢 للمنصات المركزية
يجب بناء الأمان على طبقات متعددة:
→ تطبيق مبدأ الحد الأدنى من الصلاحيات
→ عزل الأنظمة الحساسة عن بيئات العمل الاعتيادية
→ اشتراط مستويات متعددة من المصادقة للمعاملات الكبيرة
→ مراقبة الأنشطة غير المعتادة في الوقت الفعلي
→ الإبقاء على آليات للتجميد والاستجابة في حالات الطوارئ
→ التدقيق بانتظام في الجوانب التقنية والإجراءات البشرية
👤 للمستخدمين
والدرس واضح بالقدر نفسه:
لا تحتفظ بكل أصولك في مكان واحد.
فعّل المصادقة الثنائية (2FA)، واستخدم القوائم المسموح بها لعناوين السحب، وراجع بانتظام الأجهزة التي سجّلت الدخول منها، واحذر محاولات التصيّد الاحتيالي.
وبالنسبة إلى الأصول المحتفظ بها على المدى الطويل، قد يكون الحفظ الذاتي خيارًا يستحق التفكير — ولكن فقط إذا كنت تفهم تمامًا كيفية حماية مفاتيحك الخاصة وعبارة الاسترداد.
تعتمد العملات المشفّرة على التكنولوجيا.
لكن الانضباط هو ما يحمي الثقة.
لا يكون النظام آمنًا حقًا إلا إذا صُمّم على افتراض واحد:
أن أي طبقة من طبقات الحماية قد تُخترق في نهاية المطاف.
وأحيانًا، تكفي ثغرة صغيرة واحدة لتكون درسًا بمليارات الدولارات.