استنادًا إلى أحدث إعلان من Binance، فإن حادثة الاختراق ليست بهذه البساطة:
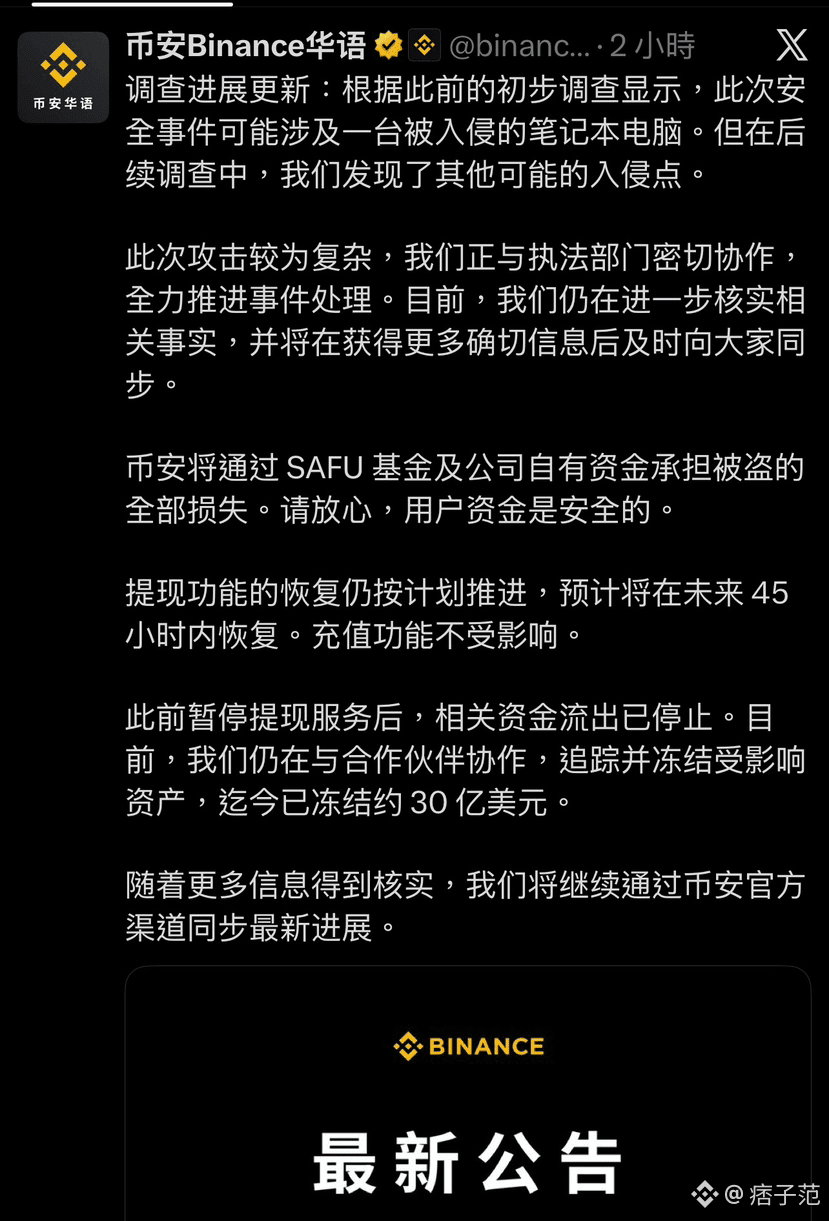
خلص التحقيق الأولي الذي أجرته Binance إلى احتمال تورط حاسوب محمول واحد مخترق، لكن التحقيقات اللاحقة كشفت عن مزيد من نقاط الاختراق. لقد كان هذا هجومًا معقدًا.
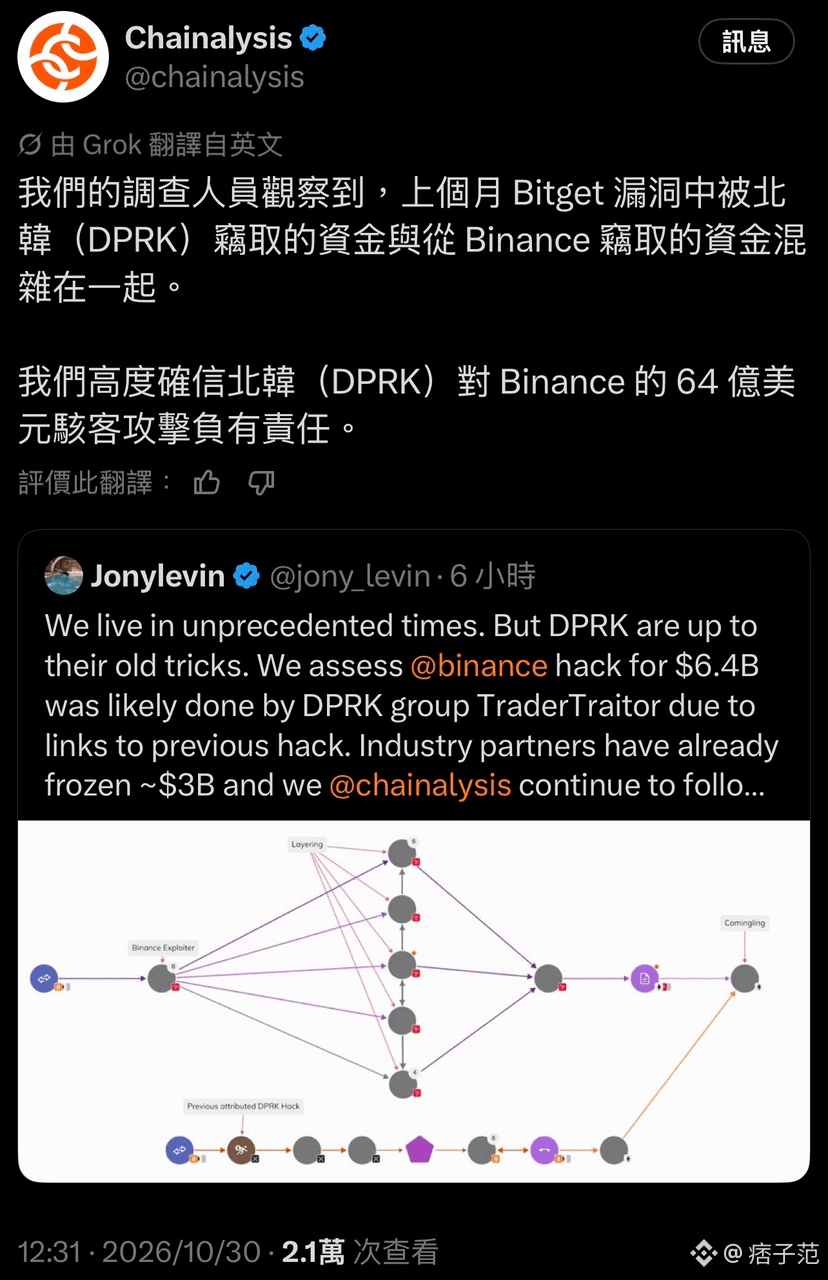
وبالاستناد أيضًا إلى الأدلة على سلسلة الكتل التي قدمتها Chainalysis وZachXBT وLookonchain، تشير الأدلة مرة أخرى إلى قراصنة كوريين شماليين.
انتهى المطاف بالأموال المسروقة من Binance والأموال المسروقة من Bitget، والبالغة 388 مليونًا، في العنوان نفسه.
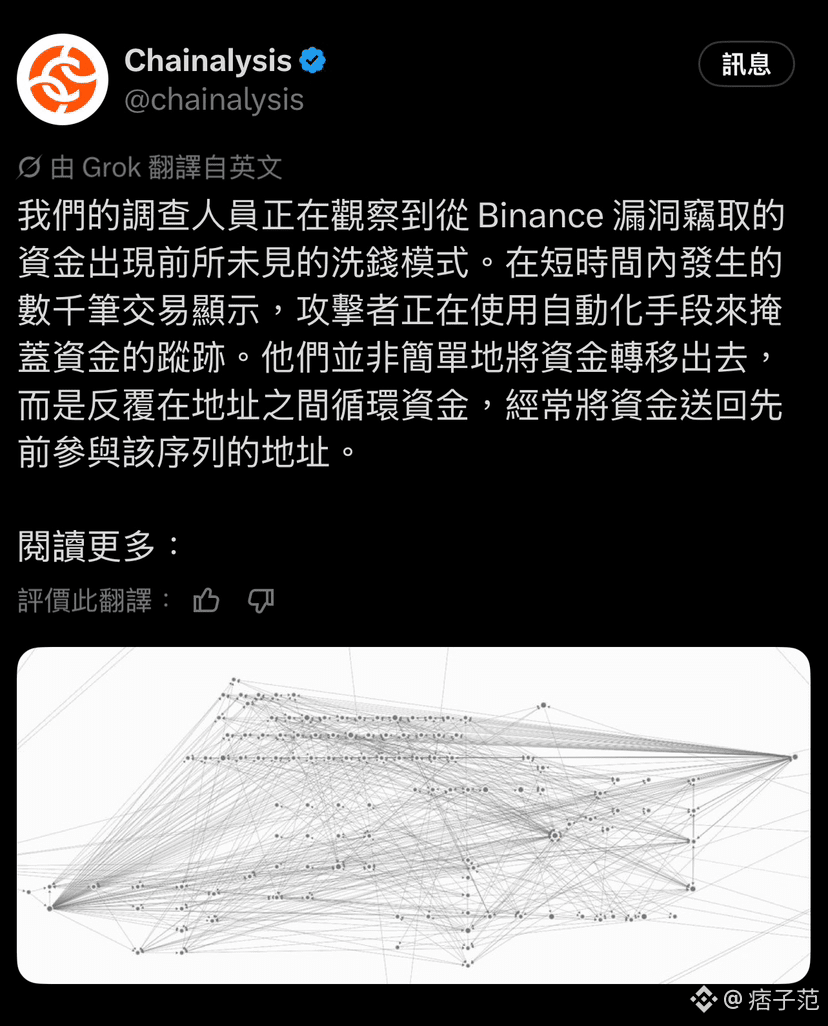
كما تغيّرت أساليب غسل الأموال. يرصد محققو Chainalysis أن الأموال المسروقة من ثغرة Binance تُغسل بأسلوب غير مسبوق. وتُظهر آلاف المعاملات التي جرت خلال فترة قصيرة أن المهاجمين يستخدمون وسائل آلية لإخفاء مسار الأموال. فهم لا يكتفون بتحويل الأموال إلى الخارج، بل يكررون تدويرها بين العناوين، ويعيدونها في كثير من الأحيان إلى عناوين سبق أن شاركت في هذه السلسلة.
خلص التحقيق الأولي الذي أجرته Binance إلى احتمال تورط حاسوب محمول واحد مخترق، لكن التحقيقات اللاحقة كشفت عن مزيد من نقاط الاختراق. لقد كان هذا هجومًا معقدًا.
وبالاستناد أيضًا إلى الأدلة على سلسلة الكتل التي قدمتها Chainalysis وZachXBT وLookonchain، تشير الأدلة مرة أخرى إلى قراصنة كوريين شماليين.
انتهى المطاف بالأموال المسروقة من Binance والأموال المسروقة من Bitget، والبالغة 388 مليونًا، في العنوان نفسه.
كما تغيّرت أساليب غسل الأموال. يرصد محققو Chainalysis أن الأموال المسروقة من ثغرة Binance تُغسل بأسلوب غير مسبوق. وتُظهر آلاف المعاملات التي جرت خلال فترة قصيرة أن المهاجمين يستخدمون وسائل آلية لإخفاء مسار الأموال. فهم لا يكتفون بتحويل الأموال إلى الخارج، بل يكررون تدويرها بين العناوين، ويعيدونها في كثير من الأحيان إلى عناوين سبق أن شاركت في هذه السلسلة.