🚨 حادث أمني بقيمة 6.3 مليارات دولار وضع قطاع العملات المشفرة بأكمله في حالة تأهب
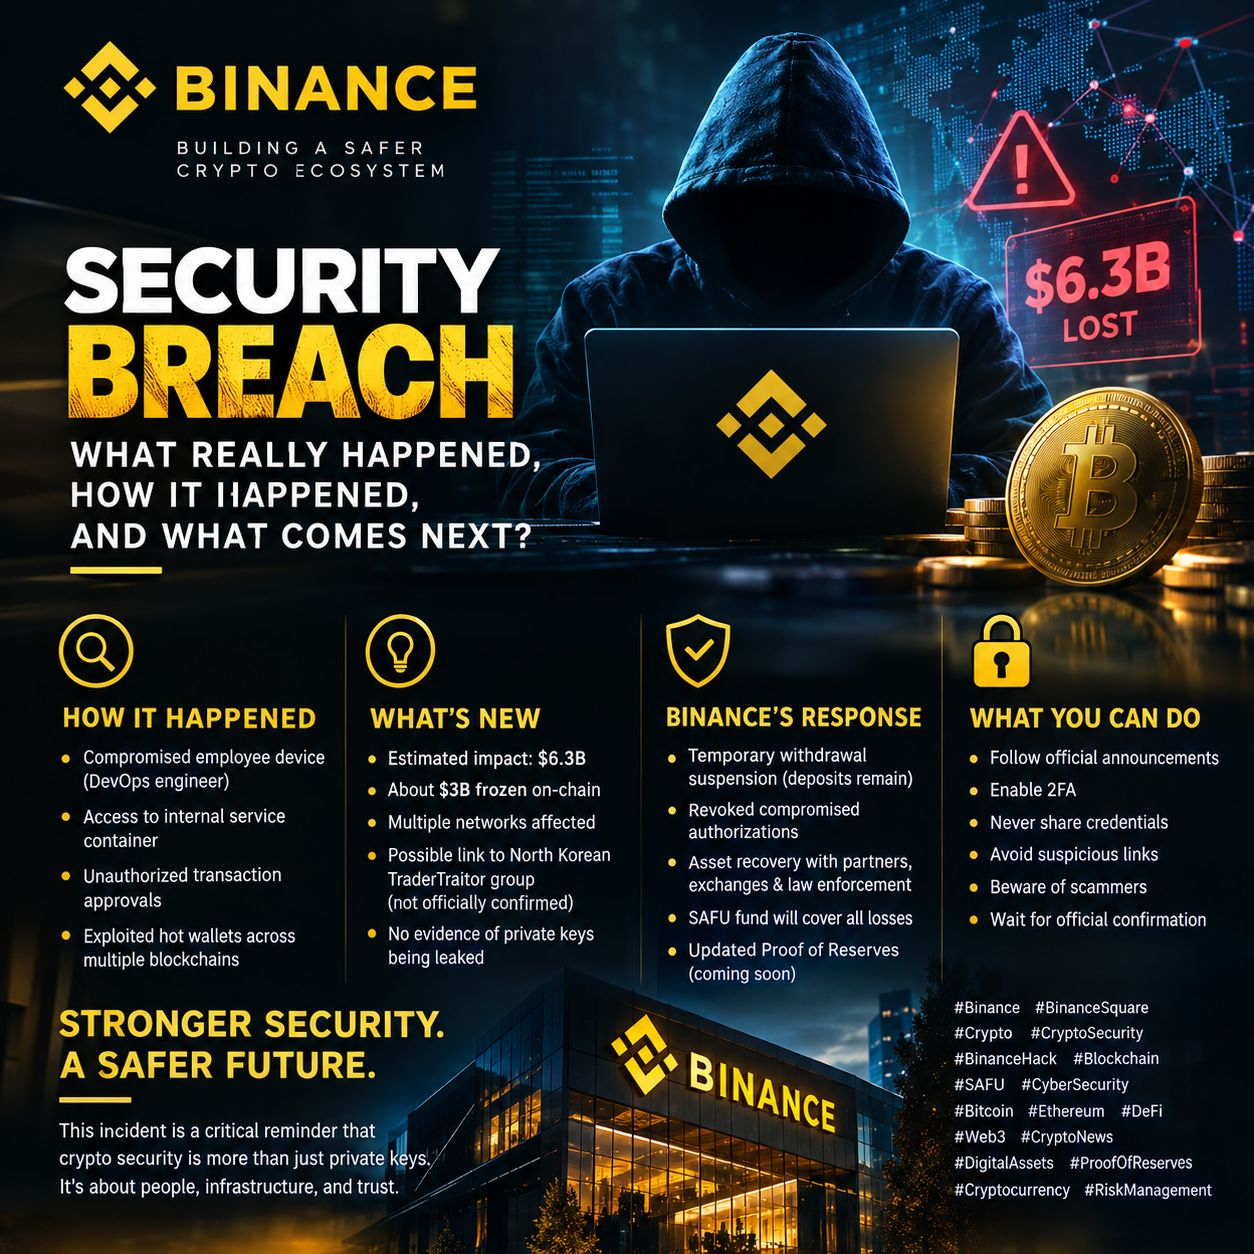
يواجه قطاع العملات المشفرة أحد أخطر الحوادث الأمنية في تاريخه، إثر اختراق كبير طال المحافظ الساخنة لباينانس يومي 29 و30 أكتوبر 2026.
مع تقدير الأثر المالي بنحو 6.3 مليارات دولار، أثار الحادث تساؤلات جوهرية حول أمن منصات التداول، وأنظمة التصريح بالسحب، والبنية التحتية التشغيلية، وحماية الأصول الرقمية.
لكن ماذا حدث فعليًا؟ وكيف تمكن المهاجمون من الوصول؟ والأهم من ذلك، كيف تستجيب باينانس؟
لنشرح الأمر بالتفصيل. 👇
1️⃣ كيف وقع الهجوم؟
وفقًا للتحقيق الأولي الذي أجرته Binance، ربما بدأت الحادثة من حاسوب محمول مخترق يعود إلى مهندس DevOps.
اشتمل الهجوم المشتبه به على عدة مراحل:
🔹 الاختراق الأولي: ربما تمكن المهاجم من الوصول عبر جهاز مخترق لأحد الموظفين.
🔹 الوصول الداخلي: ربما أتاح هذا الوصول للمهاجم الدخول إلى حاوية خدمة ضمن البنية التحتية لـ Binance.
🔹 المعاملات غير المصرح بها: استغل المهاجم بعد ذلك عملية تفويض السحب لتنفيذ معاملات لم تحصل على موافقة مشروعة.
🔹 استغلال المحفظة الساخنة: تأثرت أصول رقمية بقيمة تقارب 6.3 مليار دولار عبر عدة شبكات بلوك تشين.
ومن المهم أن Binance صرحت بأنها لم تعثر على أي دليل على تسريب المفاتيح الخاصة بالمحافظ.
هذا التمييز مهم: يبدو أن الحادثة تضمنت استخدامًا غير مصرح به لبنية توقيع المعاملات، لا سرقة مباشرة مؤكدة للمفاتيح الخاصة.
لا يزال التحقيق جاريًا، ولم يُنشر بعد شرح تقني كامل.
2️⃣ 🌐 ما المستجدات؟ أحدث التطورات
ظهرت عدة تطورات مهمة:
📌 الأثر التقديري: نحو 6.3 مليار دولار.
📌 الأصول المجمدة: أفادت Binance بتجميد نحو 3 مليارات دولار على البلوك تشين بالتعاون مع شركاء في مجال البلوك تشين.
📌 شبكات متعددة: كشفت تحقيقات مستقلة في البلوك تشين عن نشاط مشبوه شمل عدة شبكات والعديد من المحافظ الساخنة.
📌 الجهة المحتملة: أفادت تقارير بأن شركات استخبارات البلوك تشين ربطت الهجوم بمجموعة TraderTraitor المرتبطة بكوريا الشمالية. لكن Binance لم تؤكد رسميًا هذه النسبة.
📌 حماية العملاء: التزمت Binance علنًا بتغطية جميع الخسائر من خلال صندوق SAFU وموارد الشركة.
تُظهر هذه التطورات أن الحادثة تتجاوز اختراقًا تقليديًا للمحافظ، وتسلط الضوء على أهمية تأمين البنية التحتية بأكملها التي تقف وراء معاملات العملات المشفرة.
3️⃣ 🛡️ ما الإجراءات التي اتخذتها Binance؟
أعلنت Binance عن عدة تدابير طارئة لاحتواء الحادثة وحماية منظومتها.
فيما يلي أهم الإجراءات:
1. تعليق السحب مؤقتًا
عُلّقت عمليات السحب مؤقتًا بينما أجرت Binance فحوصات أمنية وراجعت البنية التحتية لعمليات السحب.
وفقًا لأحدث تحديث للخدمة، لا تزال عمليات الإيداع متاحة، ومن المتوقع استئناف عمليات السحب بعد اكتمال التحسينات الأمنية.
2. إلغاء التفويضات المخترقة
ألغت Binance التفويض المرتبط بالعناوين المتأثرة لمنع أي نشاط إضافي غير مصرح به.
3. استرداد الأصول في حالات الطوارئ
تعمل المنصة مع شركات استخبارات البلوك تشين وشركاء الأمن ومصدري الأصول وأجهزة إنفاذ القانون لتتبع الأموال المتأثرة وتجميدها.
4. حماية صندوق SAFU
التزمت Binance بتغطية جميع الخسائر من خلال صندوق الأصول الآمنة للمستخدمين (SAFU) وموارد الشركة.
يمثل هذا التزامًا مهمًا يهدف إلى حماية العملاء من العواقب المالية للحادثة.
5. تحديث إثبات الاحتياطيات
أعلنت Binance أيضًا أنها ستنشر إثباتًا محدثًا للاحتياطيات بعد اكتمال عملية المعالجة.
سيتيح ذلك فرصة إضافية لتقييم وضع احتياطيات المنصة بعد الحادثة.
4️⃣ 🔍 ماذا تكشف هذه الحادثة عن أمن العملات المشفرة؟
من أهم الدروس المستفادة من هذه الحادثة أن تأمين المفاتيح الخاصة وحده لا يكفي.
يجب على منصات تداول العملات المشفرة الحديثة أيضًا حماية ما يلي:
🔐 أجهزة الموظفين والحسابات ذات الامتيازات.
🔐 حاويات الخدمات الداخلية والبنية التحتية.
🔐 أنظمة توقيع المعاملات.
🔐 آليات تفويض عمليات السحب.
🔐 الأمن متعدد الطبقات وعمليات الموافقة المستقلة.
ليس من الضروري أن يسرق المهاجم المتمرس مفتاحًا خاصًا إذا تمكن من اختراق الأنظمة المسؤولة عن تفويض المعاملات.
ولهذا تُعد ضوابط الوصول الأقوى والمصادقة المدعومة بالأجهزة ومراقبة المعاملات وآليات التحقق المستقلة أمورًا أساسية.
5️⃣ 🚀 ما الخطوات التالية؟
تتيح هذه الحادثة فرصة لـ Binance وقطاع العملات المشفرة عمومًا لتعزيز البنية الأمنية لديهما.
تستحق عدة تحسينات اهتمامًا خاصًا:
✅ تعزيز العزل بين الخدمات الداخلية والبنية التحتية للمحافظ.
✅ اشتراط موافقة عدة أطراف على عمليات السحب الكبيرة.
✅ مراقبة سلوكية فورية للمعاملات غير المعتادة.
✅ استخدام مصادقة مدعومة بالأجهزة للموظفين ذوي الامتيازات.
✅ إجراء عمليات تدقيق أمنية مستقلة بوتيرة أكبر.
✅ تعزيز الشفافية من خلال تقارير تقنية مفصلة عن الحوادث.
يمكن لهذه الإجراءات أن تقلل بدرجة كبيرة من مخاطر وقوع هجمات مماثلة مستقبلًا.
6️⃣ 💡 ماذا ينبغي لمستخدمي Binance أن يفعلوا الآن؟
رغم أن Binance أكدت سلامة أموال المستخدمين والتزمت بتغطية الخسائر، ينبغي للمستخدمين توخي الحذر.
إليك بعض التوصيات العملية:
🔹 تابع إعلانات Binance الرسمية فقط.
🔹 فعّل المصادقة الثنائية (2FA).
🔹 لا تشارك كلمات المرور أو رموز التحقق أو بيانات اعتماد واجهة برمجة التطبيقات (API) مطلقًا.
🔹 تجنب الروابط المشبوهة التي تزعم أنها تتيح التعويض أو السحب الطارئ.
🔹 لا تثق بأشخاص يزعمون قدرتهم على استرداد الأموال المسروقة.
🔹 انتظر التأكيد الرسمي قبل محاولة إجراء معاملات متأثرة بقيود الخدمة.
تذكّر: غالبًا ما يستغل المحتالون الحوادث الأمنية الكبرى لاستهداف المستثمرين القلقين.
🏁 الخلاصة: اختبار حاسم لـ Binance وقطاع العملات المشفرة
تُذكّر الحادثة الأمنية التي وقعت في أكتوبر 2026 تذكيرًا جادًا بأن أكبر منصات العملات المشفرة ليست بمنأى عن الهجمات السيبرانية المتطورة.
لكن الاختبار الحقيقي لا يقتصر على ما إذا كانت منصة التداول قادرة على منع كل هجوم محتمل.
بل يتعلق أيضًا بسرعة استجابتها وشفافية تواصلها وفاعلية احتوائها للأضرار ومدى قوة حمايتها لمستخدميها.
أعلنت Binance عن تدابير أمنية طارئة وتعاون مع شركاء في مجال البلوك تشين وجهود لاسترداد الأصول والتزام بتغطية الخسائر.
ستتمثل المحطات الحاسمة التالية في استكمال التحقيق واستئناف عمليات السحب ونشر التقرير التقني اللاحق للحادثة وتحديث إثبات الاحتياطيات.
الأمن ليس وعدًا، بل عملية مستمرة تقوم على الشفافية والمساءلة والمرونة التقنية. 🔐
ما رأيك؟
هل ستصبح هذه الحادثة نقطة تحول لأمن منصات تداول العملات المشفرة، أم أنها تكشف عن نقاط ضعف أعمق في المنصات المركزية؟
💬 شاركنا رأيك أدناه.
#Binance #BinanceSquare #Crypto #CryptoSecurity #BinanceHack #Blockchain #SAFU #CyberSecurity #Bitcoin #Ethereum #DeFi #Web3 #CryptoNews #DigitalAssets #BlockchainSecurity #ProofOfReserves #Cryptocurrency #RiskManagement