

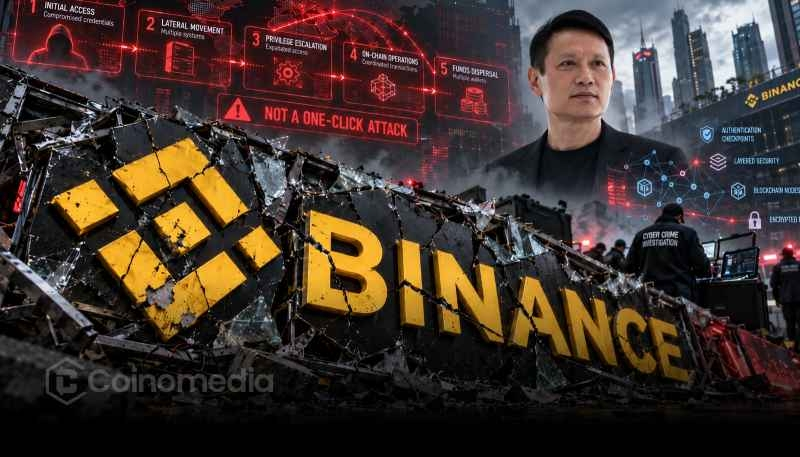
أوضح ريتشارد تنغ من باينانس أن الهجوم المُبلّغ عنه تجاوز صلاحيات مهندس واحد.
رفض تنغ وصف الحادثة بأنها مجرد إجراء «بنقرة واحدة».
تثير تعليقاته تساؤلات حول مدى تعقيد الهجوم، رغم أن تفاصيله التقنية الكاملة لا تزال غير واضحة.
ريتشارد تنغ من باينانس يوضح ملابسات الهجوم ويتحدى الادعاءات
تطرق ريتشارد تنغ من باينانس إلى الادعاءات المتعلقة بهجوم وقع مؤخرًا، موضحًا أن الحادثة كانت أكثر تعقيدًا مما أوحت به بعض الأوصاف.
وفقًا لتنغ، تجاوز الهجوم الصلاحيات المتاحة لمهندس واحد، ولم يكن إجراءً بسيطًا «بنقرة واحدة».
يدحض توضيح ريتشارد تنغ بشأن هجوم بينانس فكرة أن موظفًا واحدًا كان بإمكانه التسبب في الحادثة بأكملها من خلال إجراء واحد مصرح به.
تشير تصريحاته إلى أن فهم الحادثة يتطلب تدقيقًا أكبر في الصلاحيات والأنظمة والإجراءات المعنية.
لكن البيان لا يحدد التسلسل الكامل للهجوم، ولا يوضح بدقة كيفية عمل المهاجمين.
كما أنه لا يؤكد ما إذا كانت حسابات عدة موظفين قد تعرضت للاختراق.
هذه الفروق مهمة، لأن تجاوز الهجوم لصلاحيات مهندس واحد لا يثبت بالضرورة مشاركة عدة مهندسين.
في الوقت الراهن، يقدم تفسير تنغ سياقًا إضافيًا من دون أن يحسم كل التساؤلات المتعلقة بالحادثة.
لماذا يكتسب توضيح ريتشارد تنغ بشأن هجوم بينانس أهمية؟
يسلط توضيح ريتشارد تنغ بشأن هجوم بينانس الضوء على جانب مهم من الأمن السيبراني: الفرق بين الصلاحيات الممنوحة للموظف والإمكانات الفعلية للمهاجم.
تستخدم منصات العملات المشفرة الكبيرة عادةً ضوابط للتحكم في الوصول، بهدف تقييد ما يمكن لكل موظف القيام به داخل الأنظمة الحساسة.
صُممت هذه الضوابط للحد من الأضرار المحتملة الناجمة عن بيانات اعتماد مخترقة أو أنشطة غير مصرح بها.
لكن قد يحاول المهاجمون استغلال الثغرات في أنظمة أو حسابات أو إجراءات أمنية متعددة.
لذلك، قد تنطوي الحادثة التي تتجاوز صلاحيات شخص واحد على تسلسل أكثر تعقيدًا من إجراء واحد عبر حساب واحد.
مع ذلك، لا تكفي تصريحات تنغ وحدها لتحديد الضوابط الأمنية المعنية أو ما إذا كان نظام بعينه قد أخفق.
هذا التمييز مهم للمستخدمين الذين يحاولون فهم المخاطر المرتبطة بمنصات العملات المشفرة المركزية.
قد يؤدي اختزال الحادثة في تفسير «بنقرة واحدة» إلى إغفال تفاصيل تقنية مهمة.
يتطلب إعداد تقارير دقيقة الفصل بين التصريحات المؤكدة والافتراضات المتعلقة بكيفية وقوع الهجوم.
تحديث: يوضح ريتشارد تنغ من بينانس أن الهجوم تجاوز صلاحيات مهندس واحد، ولم يكن إجراءً «بنقرة واحدة». pic.twitter.com/eBfmesTVQD
— كوينتيليغراف (@Cointelegraph) 30 أكتوبر 2026
ما الخطوة التالية لأمن بينانس؟
بعد توضيح ريتشارد تنغ بشأن هجوم بينانس، قد ينصب الاهتمام على ما إذا كانت بينانس ستنشر مزيدًا من المعلومات التقنية.
قد يساعد تقرير مفصل عن الحادثة في توضيح كيفية تطور الهجوم، والصلاحيات التي شملها، والتدابير الوقائية التي جرى تفعيلها.
كما ستساعد هذه المعلومات المستخدمين على التمييز بين حادثة أمنية معزولة ومشكلة تشغيلية أوسع نطاقًا.
يكتسب التواصل الشفاف أهمية كبيرة بالنسبة إلى منصات تداول العملات المشفرة، لأن العملاء يعتمدون على هذه المنصات لحماية أصولهم الرقمية ومعلومات حساباتهم الحساسة.
لكن البيان المتاح لا يحدد الأثر المالي للهجوم، ولا يؤكد ما إذا كانت أموال العملاء قد تأثرت.
لذلك، سيكون من السابق لأوانه استخلاص استنتاجات بشأن الخسائر أو تورط الموظفين أو فعالية البنية التحتية الأمنية الأوسع نطاقًا لدى بينانس.
في الوقت الراهن، تتمثل الرسالة الأساسية لتنغ في أنه لا يمكن اختزال الهجوم بدقة في صلاحيات مهندس واحد أو إجراء بنقرة واحدة.
ستكون هناك حاجة إلى مزيد من التفاصيل المؤكدة لتحديد النطاق الكامل للحادثة وفهم كيفية وقوعها.