
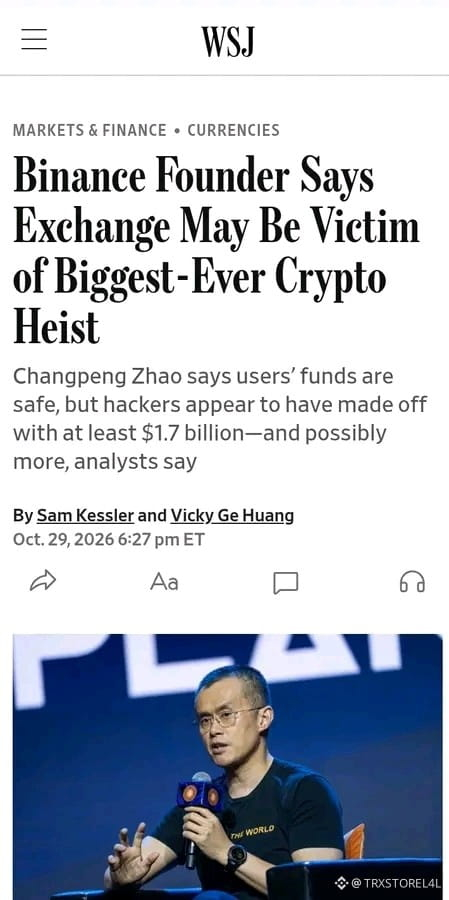
بينانس تقع ضحية أكبر اختراق للعملات المشفرة في التاريخ! اختفاء أصول رقمية بمليارات الدولارات في لحظة. هزّت أنباء صادمة عالم العملات المشفرة. إذ يُزعم أن بينانس، أكبر منصة لتداول العملات المشفرة في العالم، وقعت ضحية لهجوم إلكتروني، نُقلت خلاله أصول تُقدّر قيمتها بنحو 5.5 مليارات دولار أمريكي—أي ما يزيد على 90 تريليون روبية إندونيسية! وقد أقرّ مؤسس بينانس، تشانغبينغ تشاو (CZ)، بوجود مؤشرات على احتمال تعرض المنصة لاختراق واسع النطاق. وإذا تأكدت هذه التقديرات بوصفها خسائر ناجمة عن السرقة، فسيتجاوز هذا الحادث اختراق بايبت في عام 2025، الذي بلغت خسائره نحو 1.5 مليار دولار أمريكي. الأرقام مذهلة. فهذه ليست سرقة رقمية عادية، بل عملية سطو محتملة على أصول تبلغ قيمتها عشرات التريليونات من الروبيات! ومن المثير للاهتمام والمقلق في آنٍ واحد أن المشكلة لا تكمن حصراً في أمن تقنية البلوك تشين نفسها. بل قد تكون مواطن الضعف الحرجة في البنية التحتية لإدارة الأصول، بدءاً من المحافظ الساخنة وآليات المفاتيح الخاصة، وصولاً إلى أنظمة التصريح بالمعاملات. وتشير التحليلات الأولية إلى احتمال إساءة استخدام آلية تفويض الحسابات في إيثيريوم عبر EIP-7702. وفي الوقت نفسه، أفادت التقارير بأن تيثر وسيركل جمّدتا عملات مستقرة مرتبطة بالحادث تتجاوز قيمتها 2.38 مليار دولار أمريكي. ويكشف ذلك عن مفارقة لافتة: فبينما تقوم البلوك تشين على مبدأي اللامركزية وعدم قابلية المعاملات للعكس، يبدو أن الجهات المُصدرة للعملات المستقرة تحتفظ بسلطة تجميد الرموز في عناوين محددة. ومن منظور الأمن السيبراني والتحليل الجنائي الرقمي، يبرز سؤال أهم بكثير من مجرد قيمة الأصول المنقولة: كيف حصل المهاجمون على التصريح اللازم لتحويل هذه الأصول؟ هل اختُرقت المفاتيح الخاصة؟ أم استُغلت آلية توقيع المعاملات؟ أم أن هناك نقاط ضعف كامنة في بنية أمن المحافظ أو أنظمة الرقابة الداخلية؟ تتطلب هذه الأسئلة تحقيقاً تقنياً معمقاً يشمل تتبع المعاملات على السلسلة وتحليل الترابط بين عناوين المحافظ#BİNANCE #news_update

انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف