


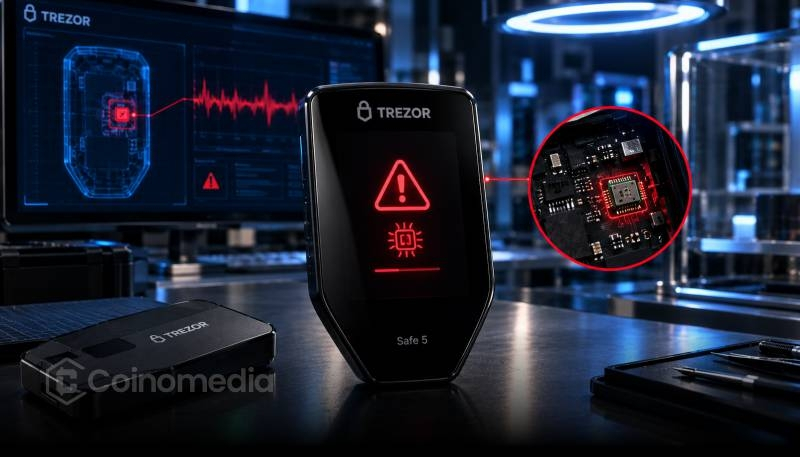
تحقق Trezor في الاشتباه بوجود زرعة عتادية في محفظة Safe 5 اشتُريت من البائع المعتمد CryptoBilis.
يُنصح العملاء الذين اشتروا أجهزة Trezor من CryptoBilis منذ مارس 2026 بتحويل أموالهم إلى محافظ جديدة.
لم يُبلّغ عن أي خسائر للعملاء، ولم تُظهر أربعة أجهزة خضعت للفحص أي دليل على العبث بها.
أصدرت Trezor تحذيرًا أمنيًا عاجلًا بعد تلقي بلاغ موثوق عن الاشتباه بوجود زرعة عتادية خبيثة في إحدى محافظها للعملات المشفرة.
المنتج المتأثر هو Trezor Safe 5، ويُقال إنه اشتُري من البائع المعتمد CryptoBilis في أغسطس 2026.
يأتي التحذير بشأن محفظة أجهزة تريزور وسط تزايد المخاوف من وصول أجهزة تخزين العملات المشفرة المعدّلة ماديًا إلى قنوات البيع بالتجزئة.
لكن تريزور لم تتسلم بعد الجهاز المشتبه به لفحصه.
وبناءً على ذلك، لم تؤكد الشركة ما إذا كانت المحفظة تحتوي فعلًا على زرعة خبيثة.
والأهم أنه لم يُبلغ أي عميل لدى CryptoBilis عن خسارة أموال من العملات المشفرة على صلة بالحادثة المشتبه بها.
تواصل الشركة المصنّعة تحقيقها، وتتخذ في الوقت نفسه خطوات احترازية لحماية العملاء.
صُممت محافظ الأجهزة لتخزين المفاتيح الخاصة بالعملات المشفرة بأمان، ما يجعل سلامة الأجهزة المادية أمرًا أساسيًا.
قد يكشف الجهاز المخترق معلومات حساسة عن المحفظة، تبعًا لطريقة تعديله.
تريزور تحث عملاء CryptoBilis على نقل أموالهم
عقب التحذير بشأن محفظة أجهزة تريزور، نصحت الشركة العملاء الذين اشتروا أجهزة تريزور من CryptoBilis منذ مارس 2026 بنقل عملاتهم المشفرة إلى محافظ جديدة.
توصي تريزور تحديدًا بإنشاء عبارات استرداد جديدة بدلًا من مواصلة الاعتماد على العبارات الحالية.
عبارة الاسترداد هي مجموعة من الكلمات تُستخدم لاستعادة إمكانية الوصول إلى محفظة العملات المشفرة.
إذا حصل مهاجم على هذه المعلومات، فقد يتمكن من الوصول إلى الأموال المرتبطة بها.
ينبغي للعملاء إنشاء محافظ بديلة باستخدام جهاز موثوق به وتم التحقق منه، والتأكد من إنشاء عبارة الاسترداد الجديدة بشكل مستقل.
قد لا تكفي إعادة ضبط جهاز يُحتمل اختراقه أو إعادة استخدام عبارة استرداد موجودة لمعالجة المخاطر على نحو ملائم.
ينبغي للمستخدمين أيضًا تجنب إدخال عبارات الاسترداد في مواقع الويب أو مشاركتها مع أي شخص يدّعي تقديم الدعم.
التحذير احترازي، ولا يثبت أن كل محفظة من تريزور بيعت عبر CryptoBilis قد تعرضت للاختراق.
تحذّر تريزور، ثاني أكبر شركة مصنّعة لمحافظ الأجهزة، من احتمال وجود زرعة خبيثة في جهاز باعه أحد الموزعين
قالت تريزور إنها تلقت بلاغًا موثوقًا عن احتمال وجود زرعة خبيثة في جهاز Trezor Safe 5 اشتُري من الموزع CryptoBilis في أغسطس 2026. ... pic.twitter.com/Ho7T37aDhn
— وو بلوكشين (@WuBlockchain) 30 أكتوبر 2026
تواصل تحقيق تريزور بعد تقارير ليدجر
يأتي أحدث تحذير من تريزور بشأن محافظ الأجهزة عقب مخاوف سابقة تتعلق بأجهزة ليدجر جرى العبث بها.
أزالت تريزور CryptoBilis من شبكة موزعيها في 9 أكتوبر، عقب تقارير عن محافظ أجهزة ليدجر معدّلة.
كما فحصت الشركة أربعة أجهزة من تريزور في إطار تحقيقها.
لم تظهر أي علامات على العبث بأي من تلك الأجهزة الأربعة.
لكن لم يُفحص بعد جهاز Safe 5 المشتبه به، ما يبقي الادعاء الأساسي دون حسم.
تسلط الحادثة الضوء على أهمية تأمين أجهزة العملات المشفرة طوال عملية التوزيع.
حتى محافظ الأجهزة المصممة جيدًا قد تتعرض للمخاطر إذا عُدّلت الأجهزة ماديًا قبل وصولها إلى العملاء.
في الوقت الحالي، تحث تريزور عملاء CryptoBilis الذين قد يكونون متضررين على إعطاء الأولوية لنقل أصولهم إلى محافظ محمية بعبارات استرداد جديدة.
لم تؤكد الشركة وقوع هجوم ناجح باستخدام جهاز Safe 5 المشتبه به، ولا يزال تحقيقها جاريًا.