


ببساطة، أمضى المهاجم بعض الوقت في التحضير علنًا على السلسلة، ثم استخدم تفويضًا واحدًا عبر EIP-7702 لتحويل محفظة Binance الساخنة Binance 14 إلى عقدٍ يسيطر عليه، وبدأ في تصفية الأموال عند الفجر. وبحلول الصباح، تدفقت من العناوين المرتبطة بمحفظة Binance الساخنة أصولٌ بقيمة تقارب 5.643 مليار دولار، عبر إيثيريوم وبيتكوين وترون وعدة شبكات من الطبقة الثانية (L2). وتكاتف مُصدرو العملات، ومنهم Tether وCircle وRipple وWorld Liberty، لتجميد نحو 2.54 مليار دولار، أي ما يقارب 45% من الأموال الخارجة. وحتى الآن، لم يُلغَ ذلك التفويض الخبيث.
لا يزال الموقف الرسمي لبينانس حتى الآن هو أنها تحقق في مشكلة أمنية محتملة، وأن أموال المستخدمين آمنة تمامًا.
Binance ترد: لم تُسرق الأموال في هذا الحادث عبر اختراق جهاز واحد أو موظف واحد، ولم يُعثر حتى الآن على أي دليل على تسريب المفاتيح الخاصة للمحافظ
في 30 أكتوبر، ردّت خدمة عملاء Binance، sisi، على أسئلة المجتمع عبر وسائل التواصل الاجتماعي، موضحةً أن هذا الهجوم لم يكن حادثة يمكن تنفيذها عبر جهاز واحد فقط، وأن اختراق حاسوب أحد الموظفين كان نقطة انطلاق الهجوم. وغالبًا ما تكون الهجمات التي تستهدف مؤسسات العملات المشفرة موجهةً بدرجة كبيرة، إذ يحاول المهاجمون عادةً التسلل باستخدام أساليب معقدة.
اكتشفت Binance أدلة مهمة مرتبطة بالحادث، واتخذت فورًا إجراءات للسيطرة على المخاطر. ولا تزال التحقيقات ذات الصلة وتتبع مصدر الهجوم مستمرين. وفي هذه المرحلة، فُعّلت آليات إدارة المخاطر والاستجابة للطوارئ الأساسية في المنصة، وتظل سلامة أصول المستخدمين أولويتنا القصوى.
ردًا على سؤال «هل كانت صلاحيات المهندسين واسعة أكثر من اللازم؟»، قالت sisi إن هذا ليس حادثًا تمكّن فيه المهاجم من تحويل الأموال بمجرد استغلال صلاحيات مهندس بعينه، كما أنه ليس نتيجةً يمكن أن يتسبب بها شخص واحد عبر «ضغطة زر». فالاختراق الذي أدى إلى هذه الأنشطة غير الاعتيادية ينطوي على عملية هجوم أكثر تعقيدًا. ومن المهم التأكيد أن التحقيق في هذه المرحلة لم ينسب المسؤولية إلى أي فرد، وستتحمل الشركة المسؤولية المناسبة، مع مواصلة العمل على معالجة تداعيات الحادث وتعزيز الأمن.
إضافةً إلى ذلك، لم يُعثر حتى الآن على أي دليل على تسريب المفاتيح الخاصة للمحافظ. أما أموال المستخدمين، فستتحمل SAFU والشركة بالكامل جميع الخسائر المسروقة الناجمة عن هذا الحادث، ولن يُطلب من المستخدمين تحمل أي منها. وقد جُمّد حتى الآن نحو 3 مليارات دولار من الأصول المتأثرة على السلسلة. وتتعاون Binance مع جهات إنفاذ القانون ومؤسسات استخبارات البلوكشين لتعقبها، ويمكن للجميع الاطلاع علنًا على حركة الأموال على السلسلة.
خدمات الإيداع متاحة كالمعتاد ولم تتأثر. أما السحب فقد أُوقف كإجراء احترازي، ومن المتوقع استئنافه خلال 48 ساعة؛ ويُرجى الرجوع إلى الإعلانات الرسمية لمعرفة الموعد المحدد. وستواصل Binance مشاركة المستجدات، مع الحرص على دقة التحقيق، وستعلن التفاصيل والإجراءات الأمنية الإضافية بعد الانتهاء من معالجة الحادث ومراجعته.
SlowMist: يُرجح أن يكون مهاجمو Binance من مجموعة Lazarus الكورية الشمالية
أفادت BlockBeats أنه في 30 أكتوبر، نشرت SlowMist على وسائل التواصل الاجتماعي أنها رصدت تحويل TRX المسروقة خلال عملية غسل الأموال التي نفذها مخترقو Binance عبر جسر Bitget Wallet للربط بين السلاسل، وأن عنوان الوجهة هذا سبق أن استخدمه مخترقو Phemex. ومن الجدير بالذكر أن مخترقي Phemex هم أنفسهم مخترقو هجوم Bybit، أي مجموعة Lazarus الكورية الشمالية.
هي يي: من المتوقع بدء استئناف خدمات السحب خلال الـ48 ساعة المقبلة
نشرت هي يي، الرئيسة التنفيذية المشاركة في Binance، على وسائل التواصل الاجتماعي أن خدمات الإيداع في منصة Binance لم تتأثر وتواصل عملها بصورة طبيعية. ويعمل فريق Binance حاليًا على تحسين وتطوير خدمات السحب وآليات التحكم بالعناوين ذات الصلة، ومن المتوقع أن يبدأ استئناف خدمات السحب خلال الـ48 ساعة المقبلة.
Binance: صندوق SAFU وأموال الشركة سيتحملان جميع الخسائر
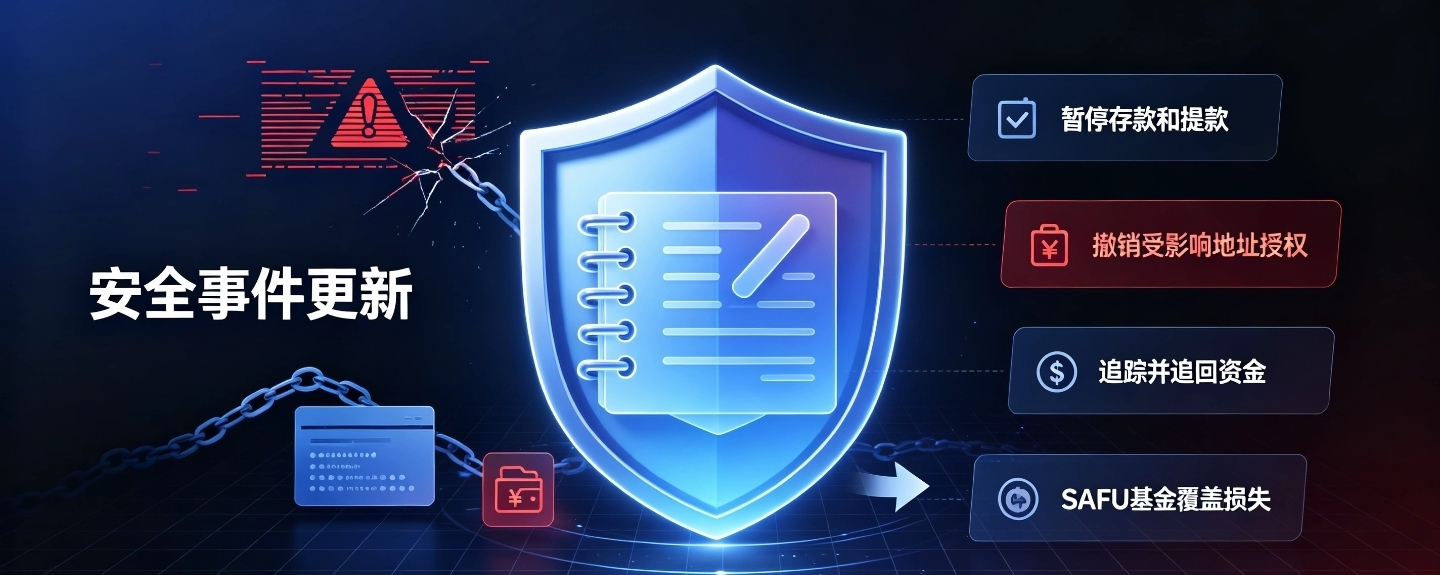
أكدت Binance في أحدث إعلان لها أنها ستتحمل جميع الخسائر الناجمة عن حادثة الاختراق من صندوق SAFU وأموال الشركة. وأكدت Binance مجددًا أن أموال المستخدمين آمنة. وبعد اكتمال أعمال الإصلاح، ستنشر أيضًا إثباتًا محدّثًا للاحتياطيات. وكإجراء احترازي فوري، قامت Binance بما يلي: أوقفت الإيداع والسحب مؤقتًا إلى حين اكتمال الفحوصات الأمنية؛ وألغت صلاحيات العناوين المتأثرة؛ وتواصلت مع جهات إنفاذ القانون وشركائها في استخبارات البلوكشين لتعقب الأموال واستردادها.
Binance: قد تكون حادثة الأمن مرتبطة باختراق حاسوب محمول لمهندس DevOps، مع تقدير الأثر بنحو 6.3 مليارات دولار
في 30 أكتوبر، أصدرت Binance تحديثًا بشأن الحادث الأمني، قالت فيه إن الفحص الأولي يشير إلى احتمال اختراق الحاسوب المحمول لأحد مهندسي DevOps (التطوير والعمليات)، ما مكّن المهاجمين من الدخول إلى حاوية خدمة وإرسال معاملات سحب غير مصرح بها. ولم يُعثر حتى الآن على أي دليل على تسريب المفاتيح الخاصة للمحافظ. ويُقدّر إجمالي الأثر بنحو 6.3 مليارات دولار، وقد جُمّدت الأصول ذات الصلة بالتعاون مع شركاء البلوكشين، بما يقارب 3 مليارات دولار على السلسلة. وستغطي Binance جميع الخسائر من صندوق SAFU وأموال الشركة، وأموال المستخدمين آمنة. وبعد اكتمال الإصلاحات، ستنشر Binance إثباتًا محدّثًا للاحتياطيات.
كإجراء فوري، أوقفت Binance مؤقتًا خدمات الإيداع والسحب لإجراء الفحوصات الأمنية، وألغت صلاحيات العناوين المتأثرة، وتعمل بالتعاون مع جهات إنفاذ القانون وشركائها في استخبارات البلوكشين على تعقب الأموال واستردادها. وسيُنشر التقرير الفني الكامل بعد انتهاء التحقيق والتحقق من الوقائع. يُرجى متابعة المستجدات عبر القنوات الرسمية فقط.
