#两地址约12.8亿枚USDT遭冻结
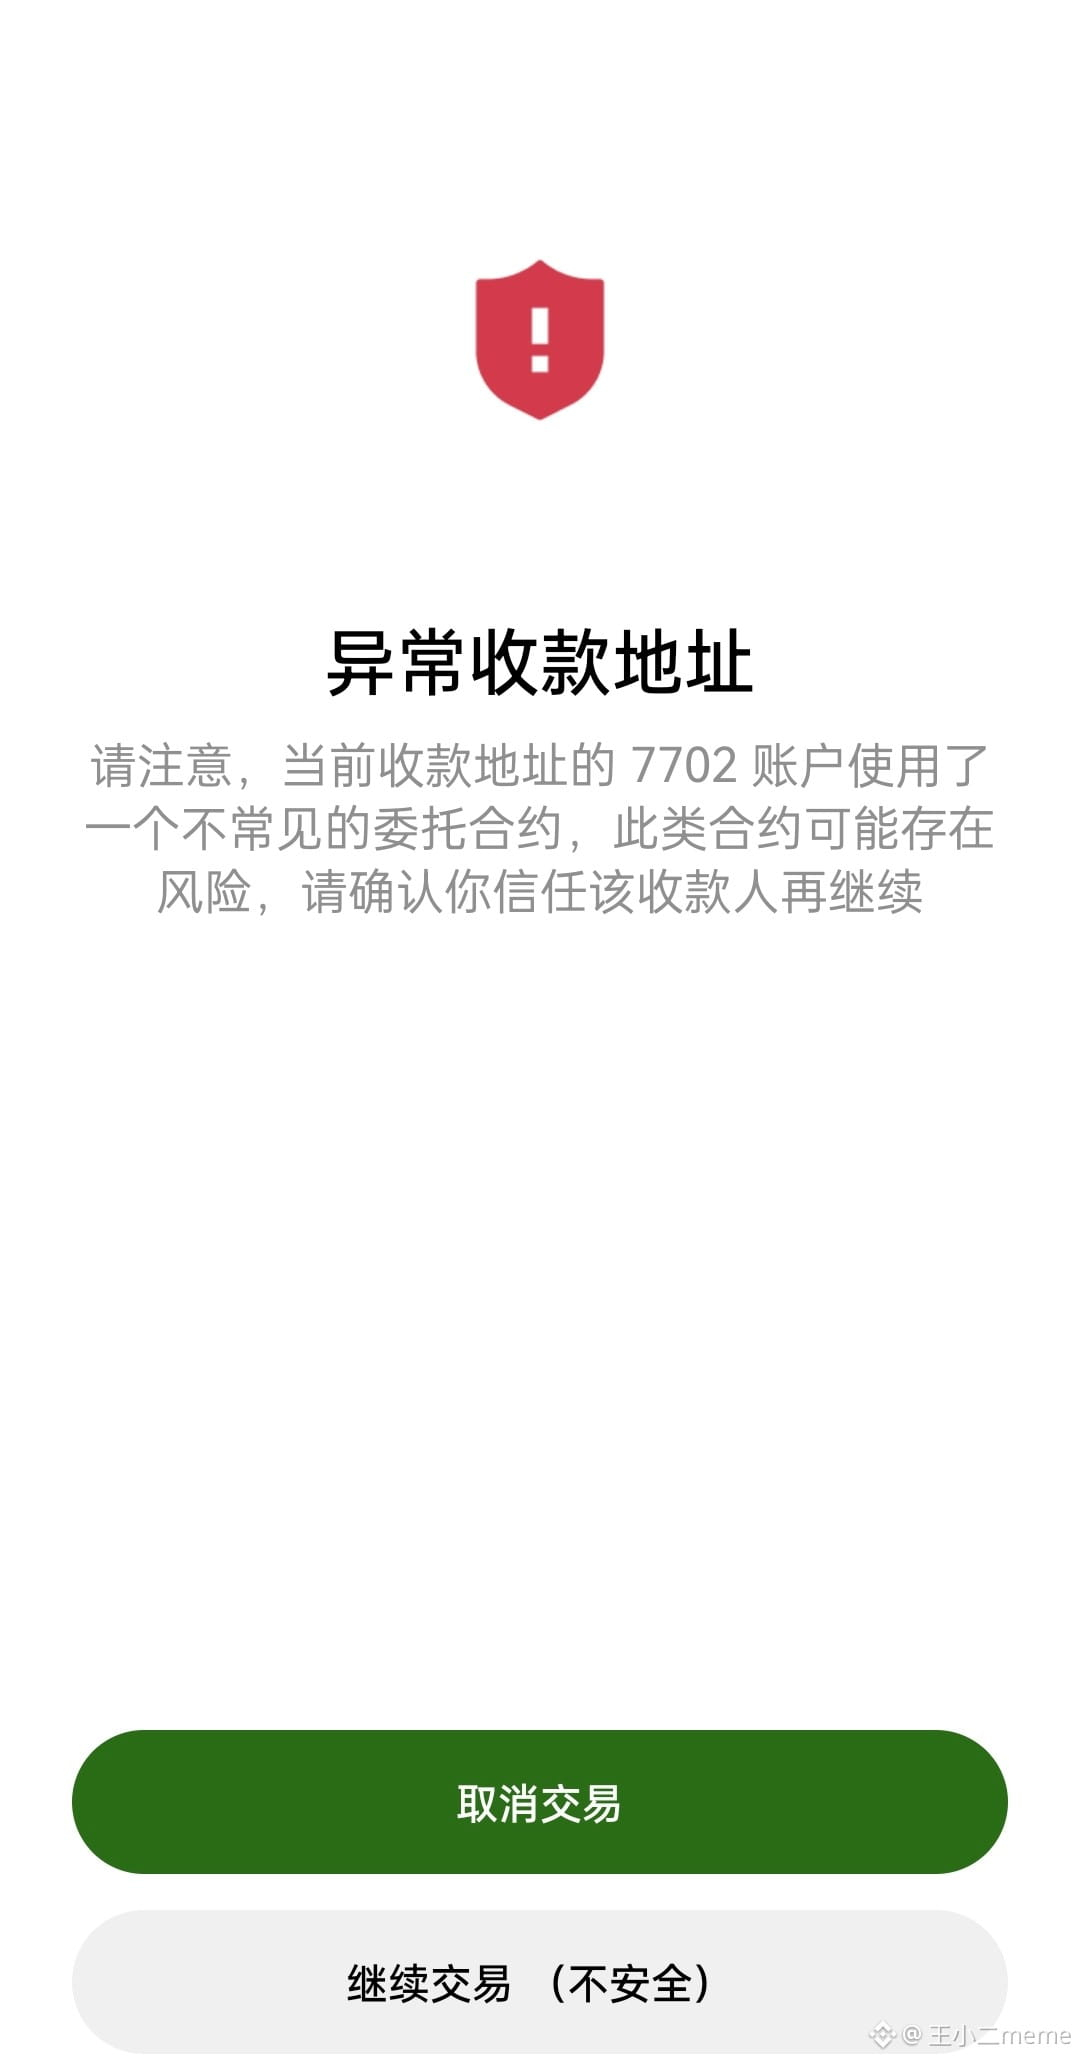
赶紧看看你们的地址 像图1随便在okx的web钱包转bnb只要显示EIP‑7702、set code、delegation直接不要了把里面值钱的转到新的钱包,热钱包就算无授权无泄露私钥住亿词什么的一样不安全。原理就是在热钱包交易过会不知不觉授权了7702委托合约授权。毕竟okx老徐是技术出身的。
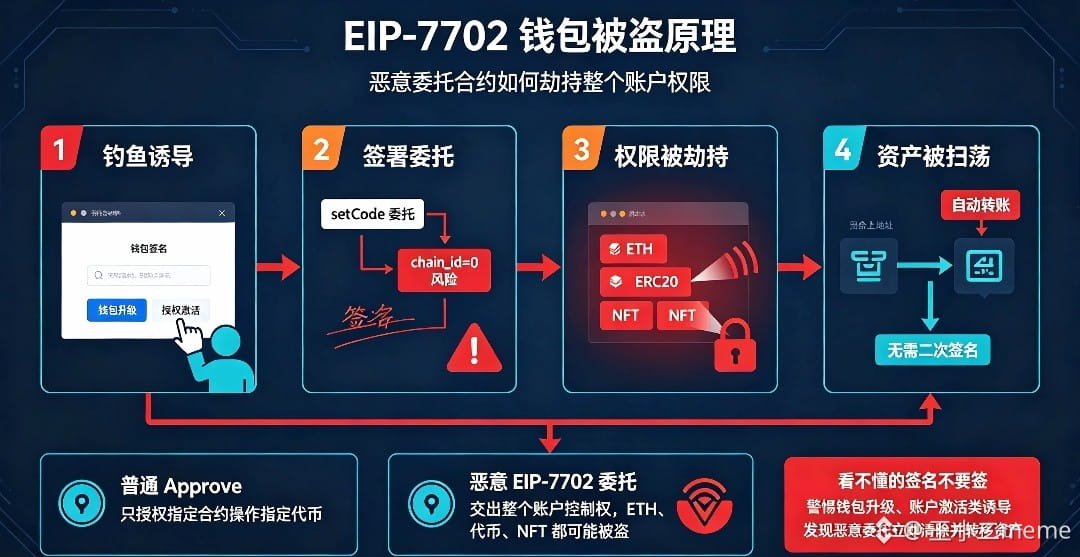
热钱包不要随便升级,骗子伪装成「钱包升级|免费Gas|账户激活|AI钱包」,签下EIP‑7702委托签名,一旦签名成功,钱包绑定黑客写好的扫荡合约,只要钱包进币,自动转走,不需要再要你的任何二次签名,静默盗币,甚至没感觉到发生了什么。
交易签名时如果chain_id设为0,这个委托签名在所有EVM链全部生效
一条链中招,BSC、Polygon、ETH等全部链上这个地址资产一并危险,初始化逻辑没做好时,别人可以抢先提交你的授权签名,劫持你的委托,接管账户控制权。
很多钱包弹窗提示做得很差,普通用户看不懂这不是普通交易,看不出这是账户级委托授权,很容易误签
普通用户分不清「普通签名」vs「EIP‑7702授权元组」,以为只是简单确认一下弹窗就中招。就算你有私钥,委托没清掉风险还在
你依然可以用私钥签名交易,但委托合约逻辑优先,黑客写好自动扫荡逻辑就可以自动搬空你账户资产,除非你再签一笔新委托,把目标设为0地址,清除委托解绑,风险才解除。
就算是正规项目,委托合约代码有bug,攻击者利用合约漏洞接管账户,一样丢资。
赶紧看看你们的地址 像图1随便在okx的web钱包转bnb只要显示EIP‑7702、set code、delegation直接不要了把里面值钱的转到新的钱包,热钱包就算无授权无泄露私钥住亿词什么的一样不安全。原理就是在热钱包交易过会不知不觉授权了7702委托合约授权。毕竟okx老徐是技术出身的。
热钱包不要随便升级,骗子伪装成「钱包升级|免费Gas|账户激活|AI钱包」,签下EIP‑7702委托签名,一旦签名成功,钱包绑定黑客写好的扫荡合约,只要钱包进币,自动转走,不需要再要你的任何二次签名,静默盗币,甚至没感觉到发生了什么。
交易签名时如果chain_id设为0,这个委托签名在所有EVM链全部生效
一条链中招,BSC、Polygon、ETH等全部链上这个地址资产一并危险,初始化逻辑没做好时,别人可以抢先提交你的授权签名,劫持你的委托,接管账户控制权。
很多钱包弹窗提示做得很差,普通用户看不懂这不是普通交易,看不出这是账户级委托授权,很容易误签
普通用户分不清「普通签名」vs「EIP‑7702授权元组」,以为只是简单确认一下弹窗就中招。就算你有私钥,委托没清掉风险还在
你依然可以用私钥签名交易,但委托合约逻辑优先,黑客写好自动扫荡逻辑就可以自动搬空你账户资产,除非你再签一笔新委托,把目标设为0地址,清除委托解绑,风险才解除。
就算是正规项目,委托合约代码有bug,攻击者利用合约漏洞接管账户,一样丢资。