

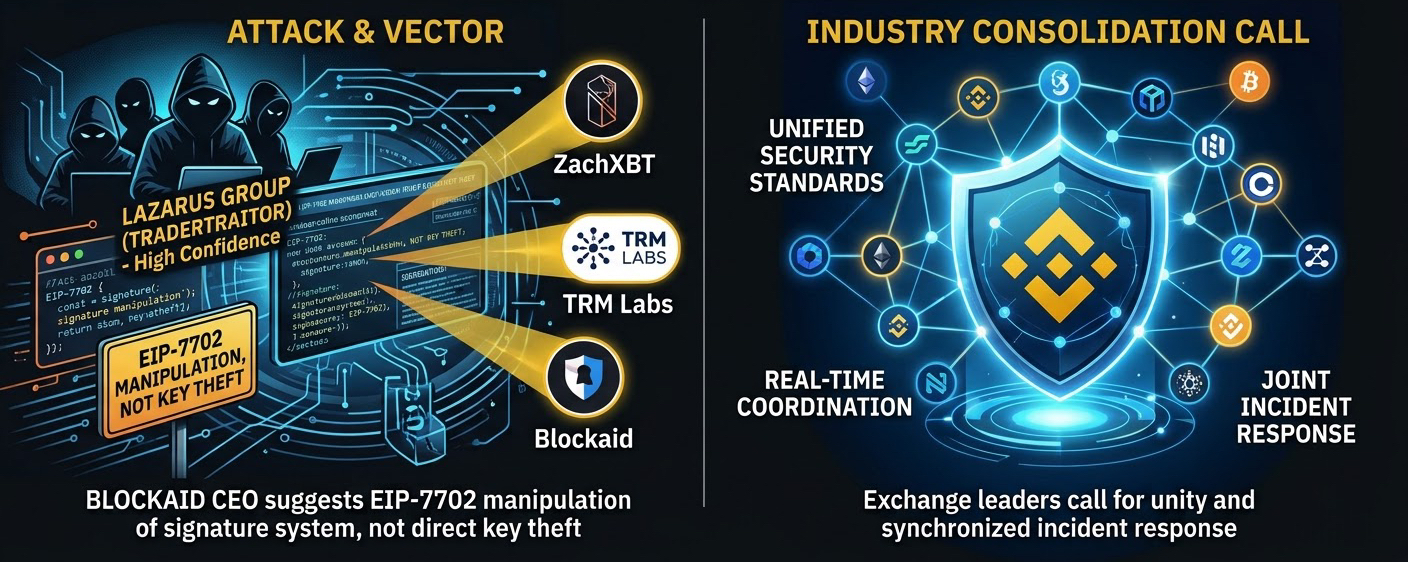
الأمن في Web3 مواجهة مستمرة مع خصم قوي. ووفقًا لـ ZachXBT وTRM Labs، فإن مجموعة Lazarus الكورية الشمالية (TraderTraitor)، المعروفة بأكبر عمليات الاختراق في قطاع العملات المشفرة، تقف على الأرجح وراء الهجوم الأخير على Binance.
🔎 مسار الهجوم: EIP-7702
مهم: لم تُسرق مفاتيح Binance الخاصة مباشرةً.
وفقًا للرئيس التنفيذي لشركة Blockaid، تلاعب المخترقون بنظام التوقيع من خلال التفويض باستخدام بروتوكول EIP-7702. يتحول تركيز المهاجمين من اختراق الخوادم مباشرةً إلى استغلال آليات معقدة على السلسلة ومعايير تجريد الحسابات. ومع تحسين تجربة المستخدم وإدخال تقنيات جديدة، يتعين على القطاع في الوقت نفسه وضع تدابير وقائية لحمايتها.
🚨 تحدٍ يواجه قطاع العملات المشفرة بأكمله
من المستحيل التصدي للتهديدات على مستوى الدول بمفردنا. تدعو إدارة Binance وقادة السوق إلى توحيد الجهود فورًا:
معايير موحدة: قواعد شاملة للتحقق من التوقيعات وتدقيق العقود الذكية، تطبق على جميع منصات Web3.
استجابة آنية: تبادل فوري لبيانات استخبارات التهديدات بين منصات التداول لاعتراض الهجمات.
تجميد متزامن: تجميد الأصول المسروقة بالتعاون مع المحللين ومُصدري العملات المستقرة.