
استيقظت اليوم ورأيت أن بينانس تعرضت لسرقة هي الأكبر في تاريخ العملات المشفرة، فصُدمت بشدة. لكنني، وسط الصدمة، رأيت أن الاستجابة كانت سريعة، وأن استخدام وسائل مركزية، مثل تجميد شركة تيثر للأموال، ساهم في تقليل معظم الخسائر. أما الجزء اللامركزي، مثل الأموال على سلسلتي BTC وETH، فلا يمكن استرداده مؤقتًا.
فهل ما زالت لسردية اللامركزية أي آفاق مستقبلية؟ أم أننا قد لا نتمكن من انتظار الحوسبة الكمومية وتمرد الذكاء الاصطناعي؟
-
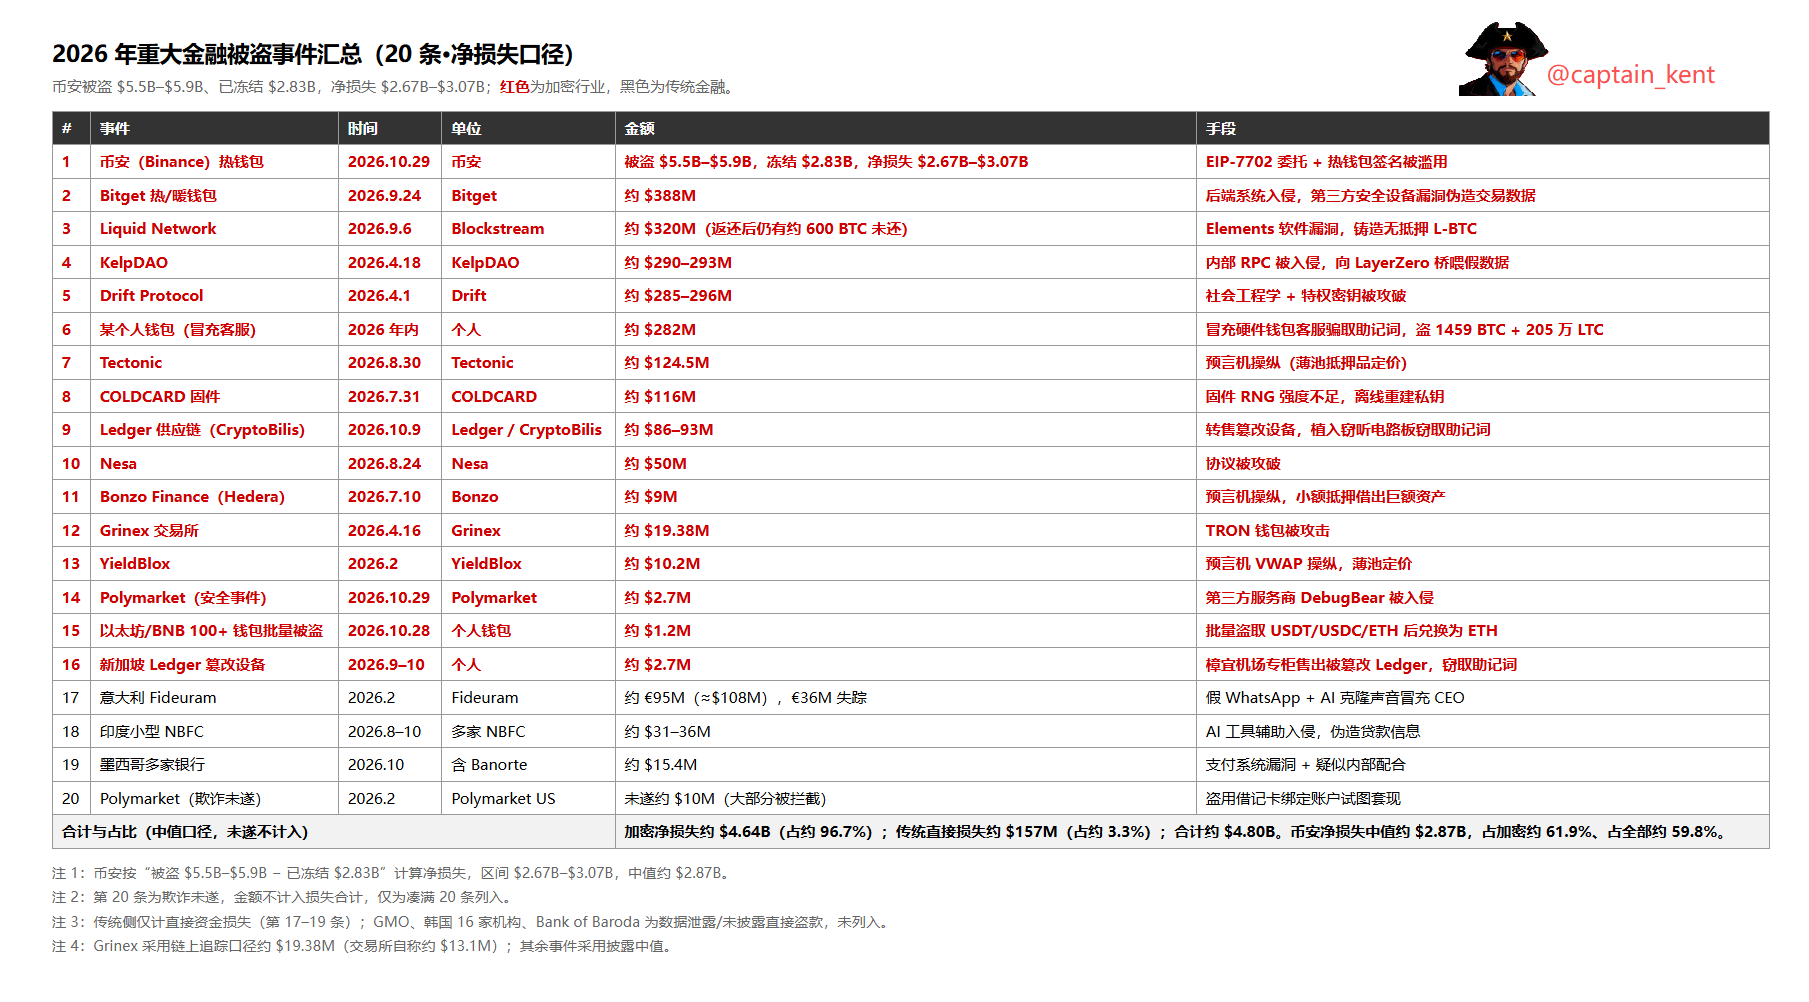
▶︎▶︎ أحصى الكابتن أكبر 20 عملية اختراق مالي من حيث قيمة الأموال المسروقة منذ بداية عام 2026، وكانت النتائج كالتالي:
قطاع العملات المشفرة:
17 عملية اختراق، بإجمالي مسروقات يقارب 9.79 مليار دولار، أي نحو 98.4% من الإجمالي. وبعد استبعاد الأموال المجمدة أو المستردة، بلغت الخسائر الصافية نحو 6.69 مليار دولار، وما زالت تمثل نحو 97.7%.
شكّلت سرقة بينانس الأخيرة الحصة الأكبر. وتُظهر الإحصاءات على السلسلة أن إجمالي المسروقات يبلغ نحو 5.9 مليار دولار، أي قرابة 59.3% من إجمالي الأموال المسروقة. وقد جُمّد 2.83 مليار دولار، أي نحو 45.9% من إجمالي الخسائر الصافية.
يتضح أن إجراءات بينانس الاستباقية للمعالجة خفضت النسبة 13.4%، من 60% إلى 45%.
ملاحظة: تتركز أساليب السرقة في قطاع العملات المشفرة أساسًا في [منظومة التوقيعات والمفاتيح الخاصة] و[منظومة الجسور العابرة للسلاسل]. الأولى تحدد الحد الأقصى لقيمة المسروقات، والثانية تحدد عدد مرات السرقة.
- القطاع التقليدي:
3 عمليات اختراق، بإجمالي مسروقات يقارب 157 مليون دولار، أي نحو 1.6% فقط من إجمالي الأموال المسروقة، ونحو 2.3% من الخسائر الصافية.
شكّلت قضية Fideuram الإيطالية نحو 68.8% من الخسائر المباشرة في القطاع التقليدي، وقضية NBFC الهندية نحو 21.3%، والبنوك المكسيكية نحو 9.8%.
تمثلت أساليب الهجوم الرئيسية في استخدام الذكاء الاصطناعي لتزييف هويات كبار المسؤولين والمحامين وأصواتهم، وخداع الموظفين لحملهم على تحويل الأموال بأنفسهم، وسرقة بيانات الاعتماد لتجاوز ضوابط المخاطر وإجراء التحويلات مباشرة، واستغلال ثغرات إجراءات الدفع بالتواطؤ مع موظفين داخليين لتسييل الأموال.
ملاحظة: لا تستهدف الهجمات على القطاع المالي التقليدي سرقة مفاتيح خاصة تمنح السيطرة على الأموال مباشرة، بل تخدع أصحاب الصلاحيات أو تستغل ثقة الأنظمة بالطلبات المشروعة.
-
▶︎▶︎ الاعتماد على المركزية هو الجزء الأخطر!
يتضح من البيانات أعلاه أن قطاع العملات المشفرة يستحوذ على معظم حالات السرقة. ورغم أن القطاع التقليدي مركزي، فإن تدابيره الوقائية أكثر صرامة. أما قطاع العملات المشفرة، فقد كشف عن اعتماد مفرط على المركزية في تقنياته اللامركزية.
وهذا الاعتماد على المركزية هو تحديدًا الجانب الأقل استعدادًا للاعتراف به والأصعب إصلاحًا في قطاع العملات المشفرة بأكمله. فهذه حقيقة محرجة: على مدى أكثر من عقد، تحدث القطاع عن إلغاء الحاجة إلى الثقة، لكن ذلك لم يتحقق فعليًا على المستوى الهندسي.
تقع الهجمات دائمًا في الطبقة الهندسية: فتحقق الجسر يعتمد على عدد من عقد RPC، والواجهة الأمامية تعتمد على مزود خدمة سحابية واحد، ومحافظ الأجهزة تعتمد على سلسلة توريد عابرة للحدود، والمحافظ الساخنة للمنصات تعتمد على نظام توقيع مركزي.
- لنأخذ KelpDAO مثالًا:
ظن المستخدمون أنهم يستخدمون بروتوكولًا لامركزيًا لتكديس السيولة، لكن المهاجم لم يفعل سوى اختراق إحدى عقد RPC الداخلية للبروتوكول، وجعلها تزود جسر LayerZero ببيانات مزيفة. ونفذ الجسر المنطق المبرمج فيه بأمانة، فتحقق من البيانات وأطلق الأصول. ولم يتمرد أي مكوّن لامركزي طوال العملية؛ بل كانت المشكلة في مصدر الإدخال الخاضع لسيطرة مركزية.
لذلك، لم يحتج المهاجم إلى اختراق التقنية اللامركزية، بل إلى اختراق نقطة الدخول المركزية التي تثق بها تلك التقنية فحسب.
- ومثال آخر هو بينانس:
إن EIP-7702 بحد ذاته ميزة على مستوى البروتوكول، وليس ثغرة، كما أن توقيع المحفظة الساخنة إجراء اعتيادي، لا عيبًا. لكن اقتران هذين الأمرين ضمن نظام توقيع لمنصة تداول مركزية أتاح للمهاجم فرصة؛ إذ استطاع، باختراق النظام المركزي ثم الاستفادة من البروتوكول اللامركزي، سحب عشرات المليارات من الدولارات خلال ساعات قليلة.
هنا، تجاهل التحديث التجريدي لـ EIP-7702 الأمانَ إلى حد كبير، إذ عزز المرونة على حساب الأمان، وهذا بالغ الخطورة، كما أتاح تنفيذ هجوم AOE هذا بنجاح.
لكن الاختراق استهدف الجانب المركزي. وهكذا وقع القطاع في مأزق بنيوي: فكلما سعى إلى توسيع نطاق الأصول وقابلية التركيب باستخدام تقنيات لامركزية، ازداد اعتماده على العناصر المركزية، وهي تحديدًا خارج نطاق الحوكمة على السلسلة.
-
▶︎▶︎ بعض الأفكار المستقبلية بشأن الاعتماد على المركزية!
1. هل يمكن تدقيق أوجه الاعتماد على المركزية ووضع معايير للقطاع؟
هل يمكن لكل بروتوكول لامركزي أن يضع قائمة واضحة بأوجه اعتماده على المركزية، مثل خوادم RPC التي يستخدمها، ومزود خدمة الأوراكل، ومزود الواجهة الأمامية، وسلسلة توريد الأجهزة، مع التحقق المتبادل من هذه الاعتمادات عبر مصادر متعددة؟
يمكن أيضًا وضع معايير للقطاع من خلال قوائم المساءلة، وإنشاء جمعية مهنية لهذا المجال. لماذا يعمل الجميع كلٌّ بمفرده ويرفضون مشاركة المعلومات؟
2. هل يمكن تطوير منظومتي التوقيع والمفاتيح بحيث تصبحان غير قابلتين للخداع؟
أُنجز الهجومان على بينانس وBG عبر خداع الضحايا لحملهم على منح التفويض. لذا، هل يمكن إنشاء سلسلة ثقة قابلة للتحقق في كل مرحلة تسبق التوقيع، مثل مصدر بيانات المعاملة، وسلامة الجهاز، وأصالة طلب التفويض؟
كذلك، هل يمكن وضع قيود مصاحبة للتحديثات التجريدية من قبيل EIP-7702، مع ضبط حدود الأمان بصرامة؟ وإلا فهذه التقنية أشبه بسلاح نووي: إذا أُحسن استخدامها ولّدت الكهرباء، وإذا أسيء استخدامها وقع الانفجار النووي!
3. هل ينبغي للقطاع أن ينتقل من سردية مركزية قوامها قابلية التحقق إلى سردية مركزية تضع الأمان في المقام الأول؟
لا خطأ في التقنيات اللامركزية بحد ذاتها، لكن المشكلة تكمن في تجاهل الاعتماد على المركزية في الطبقة الهندسية. ففي المشاريع التي تعرضت للاختراق هذا العام، لم تتسبب عيوب التقنيات اللامركزية نفسها إلا في نحو عُشر الخسائر أو خُمسها، بينما تسببت أوجه الاعتماد على المركزية في معظم الخسائر.
إذا لم يتمكن القطاع بأكمله من الاتفاق على جعل الأمان، لا قابلية التحقق، أولويةً في سردية الحوكمة، فأظن أننا لن نحتاج إلى انتظار الحوسبة الكمومية أو تمرد الذكاء الاصطناعي؛ فهذه المشكلات الهندسية الجذابة والقاتلة ستدمر القطاع بالكامل خلال عام أو عامين.
-
أخيرًا، أرى أنه ينبغي أن نتعامل مع كل اعتماد على المركزية باعتباره سطحًا للهجوم، وأن نتحقق من كل تفويض بالتوقيع باعتباره حدًا للثقة، وأن نخضع كل سلسلة توريد خارج السلسلة للحوكمة والضوابط.
عندها فقط قد تصبح اللامركزية مؤهلة للحديث عن المستقبل؛ وإلا فلن تصمد حتى أضخم السرديات أمام الجيش السيبراني للجنرال كيم في هجومه المقبل.
إذا لم نسارع إلى تحديث القطاع، فقد لا يكون هذا الهجوم الأكبر في تاريخ القطاع، بل مجرد البداية!