في وقت تنتشر فيه هجمات القراصنة والمعلومات المضللة (FUD)، لا داعي للذعر يا ae… بل حاول أن تسترجع كيف تعاملت Binance مع الأزمات في الماضي، مثلما حدث في #BINANCE .
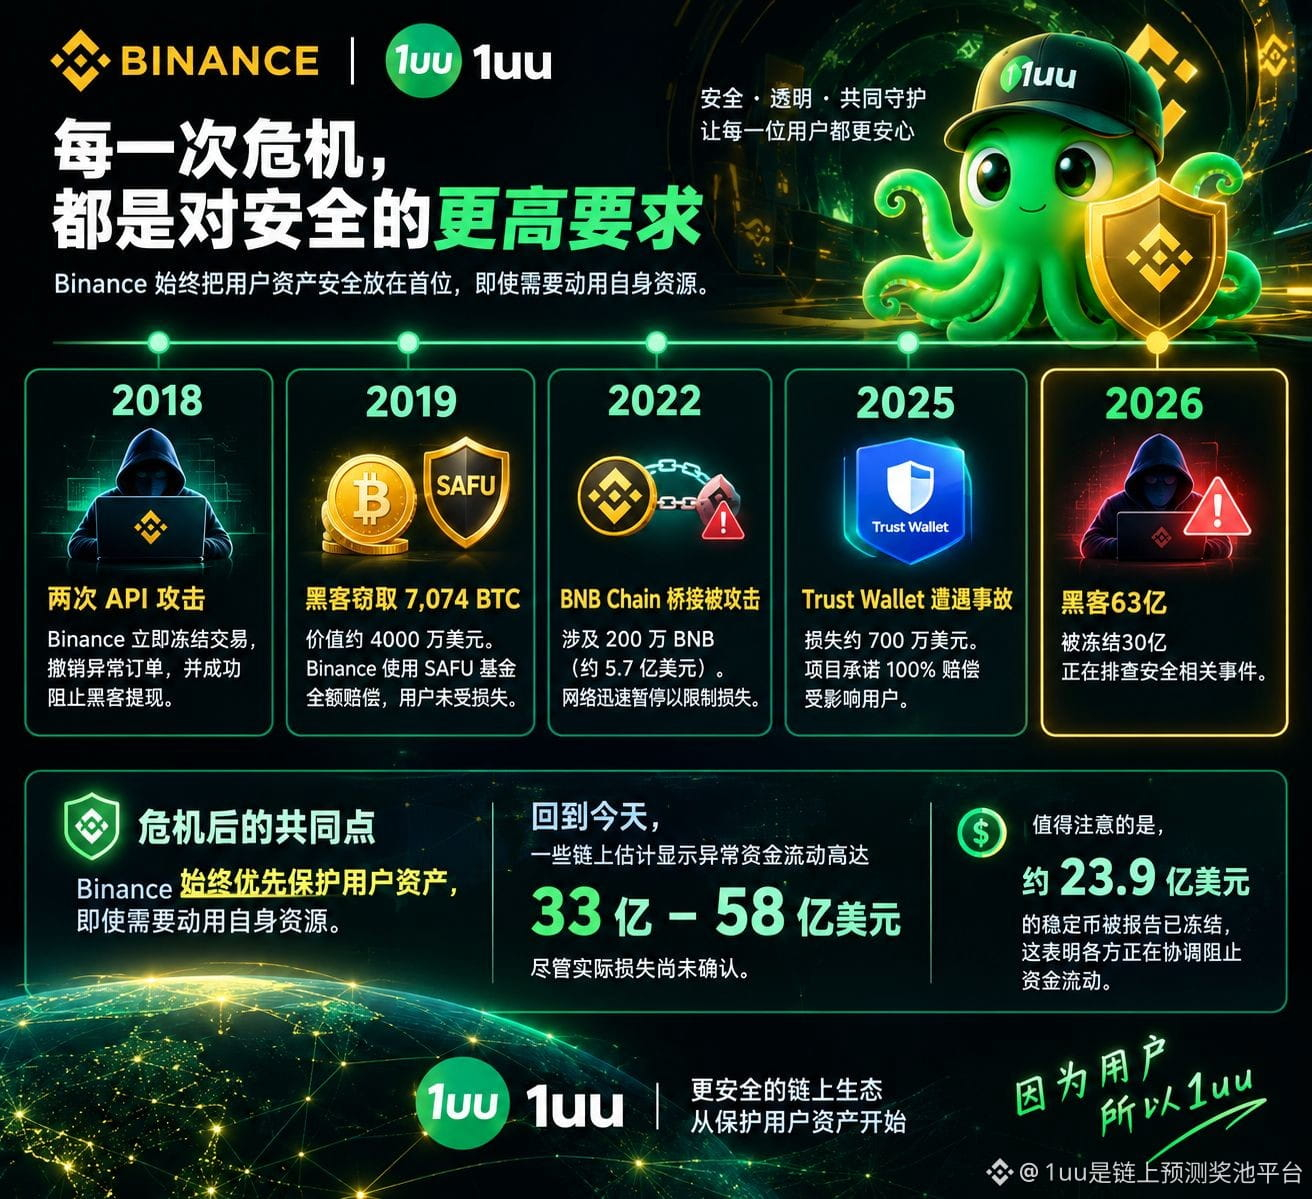
🔸 2018: هجوما API. جمّدت Binance التداول فورًا، وألغت الطلبات غير المعتادة، ونجحت في منع القراصنة من سحب الأموال.
🔸 2019: سرق قراصنة 7,074 BTC، بقيمة تقارب 40 مليون دولار. عوّضت Binance المستخدمين بالكامل باستخدام صندوق SAFU، ولم يتكبد المستخدمون أي خسائر.
🔸 2022: تعرض جسر BNB Chain لهجوم، شمل 2 مليون BNB (نحو 570 مليون دولار). أوقفت الشبكة عملها سريعًا للحد من الخسائر.
🔸 2025: تكبّدت Trust Wallet خسائر تقارب 7 ملايين دولار إثر حادثة. وتعهد المشروع بتعويض المستخدمين المتضررين بنسبة 100%. القاسم المشترك بين هذه الأزمات هو أن Binance أعطت الأولوية دائمًا لحماية أصول المستخدمين، حتى عندما تطلب ذلك استخدام مواردها الخاصة. نعود إلى اليوم: تشير بعض التقديرات على السلسلة إلى أن تدفقات الأموال غير المعتادة بلغت 3.3–5.8 مليار دولار، رغم أن الخسائر الفعلية لم تتأكد بعد. ومن الجدير بالذكر أن تقارير أفادت بتجميد نحو 2.39 مليار دولار من العملات المستقرة، ما يدل على تنسيق الجهات المعنية لوقف تدفق الأموال.
🔸 2026: سرق القراصنة 6.3 مليار، وجُمّد 3 مليارات، ولا يزال التحقيق جاريًا في الحادثة المتعلقة بالأمن.
وقد أدلى كل من ابن العم الأكبر CZ والأخت الكبرى بتصريحات، مؤكدين أن أصول المستخدمين آمنة تمامًا.
شخصيًا، ما زلت أؤمن بقدرة Binance على التعامل مع الأزمات. فسمعة المنصة لا تُقاس بعدم تعرضها للحوادث مطلقًا، بل بكيفية تصديها لها لحماية المستخدمين عند وقوعها.
🔸 2018: هجوما API. جمّدت Binance التداول فورًا، وألغت الطلبات غير المعتادة، ونجحت في منع القراصنة من سحب الأموال.
🔸 2019: سرق قراصنة 7,074 BTC، بقيمة تقارب 40 مليون دولار. عوّضت Binance المستخدمين بالكامل باستخدام صندوق SAFU، ولم يتكبد المستخدمون أي خسائر.
🔸 2022: تعرض جسر BNB Chain لهجوم، شمل 2 مليون BNB (نحو 570 مليون دولار). أوقفت الشبكة عملها سريعًا للحد من الخسائر.
🔸 2025: تكبّدت Trust Wallet خسائر تقارب 7 ملايين دولار إثر حادثة. وتعهد المشروع بتعويض المستخدمين المتضررين بنسبة 100%. القاسم المشترك بين هذه الأزمات هو أن Binance أعطت الأولوية دائمًا لحماية أصول المستخدمين، حتى عندما تطلب ذلك استخدام مواردها الخاصة. نعود إلى اليوم: تشير بعض التقديرات على السلسلة إلى أن تدفقات الأموال غير المعتادة بلغت 3.3–5.8 مليار دولار، رغم أن الخسائر الفعلية لم تتأكد بعد. ومن الجدير بالذكر أن تقارير أفادت بتجميد نحو 2.39 مليار دولار من العملات المستقرة، ما يدل على تنسيق الجهات المعنية لوقف تدفق الأموال.
🔸 2026: سرق القراصنة 6.3 مليار، وجُمّد 3 مليارات، ولا يزال التحقيق جاريًا في الحادثة المتعلقة بالأمن.
وقد أدلى كل من ابن العم الأكبر CZ والأخت الكبرى بتصريحات، مؤكدين أن أصول المستخدمين آمنة تمامًا.
شخصيًا، ما زلت أؤمن بقدرة Binance على التعامل مع الأزمات. فسمعة المنصة لا تُقاس بعدم تعرضها للحوادث مطلقًا، بل بكيفية تصديها لها لحماية المستخدمين عند وقوعها.