

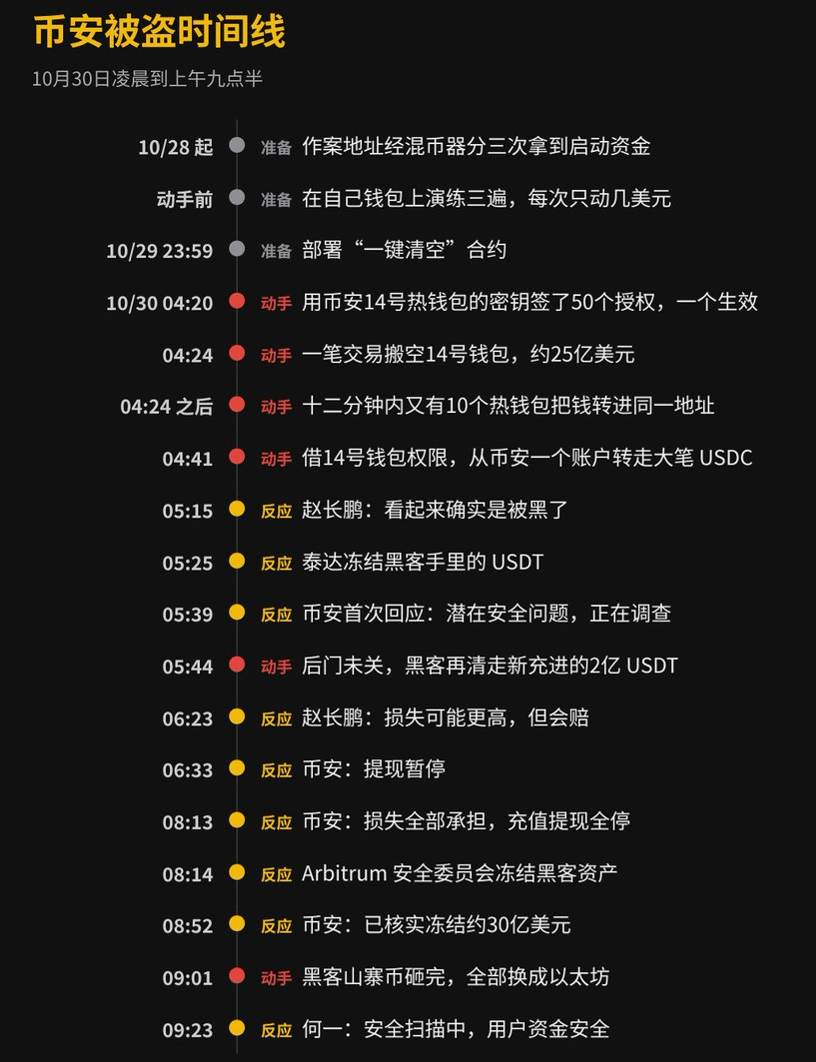
تسلسل أحداث اختراق Binance كما في الصورة:
أولًا: في الرابعة وأربع وعشرين دقيقة فجرًا، معاملة واحدة أفرغت محفظة بالكامل.
في الساعات الأولى من صباح اليوم، جرى إفراغ إحدى أكثر المحافظ الساخنة نشاطًا لدى Binance على شبكة إيثيريوم، وهي «Binance 14»، بالكامل في معاملة واحدة.
نُقل دفعة واحدة 167 ألف إيثيريوم، وأكثر من 1.6 مليار USDT، إلى جانب نحو ستين عملة أخرى، إلى عنوان جديد أُنشئ للتو ولا يملك أي سجل معاملات. وبعد النقل، لم يتبقَّ في محفظة الرقم 14 سوى إيثيريوم واحد. وبحسب السعر آنذاك، بلغت قيمة هذه المعاملة نحو 2.5 مليار دولار.
بعد 24 ثانية، أرسلت محفظة Binance رقم 16 أيضًا 28 ألف إيثيريوم ومجموعة من العملات المستقرة إلى العنوان نفسه. وخلال الدقائق الاثنتي عشرة التالية، نقلت محافظ ساخنة أخرى أموالًا إليه تباعًا من عدة شبكات، ليبلغ عددها عشر محافظ.
في الساعة 4:41، استغل الهاكر صلاحيات محفظة الرقم 14، ونقل 780 مليون USDC أخرى من حساب عقد ذكي تابع لـBinance، ثم أضاف إليها 43 مليونًا.
كان معظم الناس في آسيا نائمين آنذاك، بينما كان يوم العمل يوشك على الانتهاء في الولايات المتحدة. وقدّرت عدة شركات لتحليل سلاسل الكتل لاحقًا المبلغ الإجمالي بما يتراوح بين 5.8 و5.9 مليارات دولار. ولم تعلن Binance حتى الآن رقمًا نهائيًا من جانبها.
ثانيًا: الهاكر تدرب مسبقًا قبل يوم من الهجوم.
بحسب مراجعة شركة الأمن Blockaid، بدأ عنوان الهجوم في 28 من الشهر بسحب أموال من خدمة خلط العملات على ثلاث دفعات لاستخدامها كرأس مال أولي. وقبل تنفيذ الهجوم، جرّب الهاكر العملية كاملة ثلاث مرات على ثلاث محافظ يسيطر عليها، ولم تتجاوز قيمة كل تجربة ما بين دولارين وستة دولارات.
في الساعة 11:59 مساءً يوم 29، نُشر على سلسلة الكتل العقد الذي استُخدم في «الإفراغ بنقرة واحدة». لا يقبل العقد إلا الهاكر مستدعيًا له، ومهمته الوحيدة هي نقل كل العملات والإيثيريوم المدرجة في المحفظة.
بدأ الهجوم في الساعة 4:20. استخدم الهاكر المفتاح الخاص لمحفظة Binance رقم 14 لتوقيع 50 تفويضًا دفعة واحدة، يرتبط كل منها برقم معاملة. كانت المحفظة لا تزال تنفذ عمليات سحب للمستخدمين بصورة طبيعية، وكانت أرقام المعاملات تتغير باستمرار؛ ولأنه لم يستطع معرفة الرقم الحالي، وقّع مجموعة كاملة. أُبطلت 49 معاملة، ونُفذت واحدة. وبعد 3 دقائق و24 ثانية، نُشرت معاملة الإفراغ على سلسلة الكتل.
استُخدم المفتاح الخاص لمحفظة Binance نفسها لتوقيع هذه التفويضات. وترجّح Blockaid أن المفتاح وقع في يد شخص ما، لكن Binance لم توضّح بعد كيف حدث ذلك.
لم يُلغَ هذا التفويض حتى بعد إفراغ المحفظة. وفي الساعة 5:44، أُودع بشكل طبيعي مليارا USDT وعشرات العملات الأخرى في محفظة الرقم 14، فعاد الهاكر ومسحها مرة أخرى من دون الحاجة حتى إلى توقيع.
ثالثًا: الشركات التي أصدرت العملات المستقرة كانت أول من تحرك لإيقاف الهجوم.
إمكانية تجميد العملات المستقرة هي أكبر مشكلة واجهها الهاكر هذه المرة.
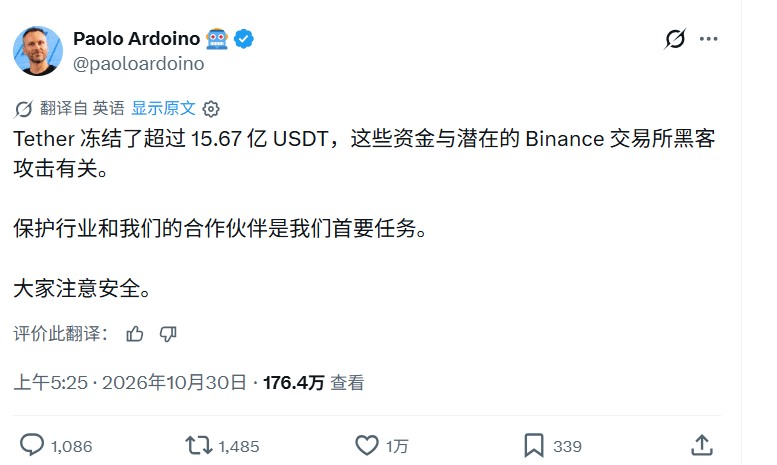
نشر الرئيس التنفيذي لـTether تغريدة في الساعة 5:25 قال فيها إن الشركة جمّدت أكثر من 1.567 مليار USDT. وجمّدت Circle أكثر من 800 مليون USDC. وكان تشاو تشانغبينغ قد نشر قبل ذلك بقليل أرقامًا بلغت 971 مليونًا لـTether و823 مليونًا لـCircle، ثم رفعت Tether المبلغ لاحقًا.
وانضمت عدة شركات أخرى إلى التحرك لاحقًا. وقالت Ripple إنها تعمل على تجميد RLUSD الموجودة لدى الهاكر، فيما جمّدت الجهة المصدرة لـUSD1 مبلغ 27 مليون USD1.
في الساعة 8:14، نفّذت لجنة أمن Arbitrum معاملة جمّدت نحو 30.5 مليون دولار تركها الهاكر على هذه الشبكة. وكان محقق سلاسل الكتل ZachXBT أحد الموقّعين. ووفقًا لتحليل Ember، شمل المبلغ 8,426 إيثيريوم و74.56 مليون ARB. ويبدو أن الهاكر ظن أن العملات الأصلية لن تتعرض للخطر، فلم يسارع إلى نقلها.
في الساعة 8:52، حدّثت Binance الأرقام وقالت إن إجمالي المبالغ التي تأكد تجميدها يبلغ نحو 3 مليارات دولار.
معظم ما أمكن تجميده كان من العملات المستقرة. أما الأصول الأصلية مثل الإيثيريوم والبيتكوين، فلا يمكن تجميدها على سلسلة الكتل، وما تزال الآن في يد الهاكر.
رابعًا: تشاو تشانغبينغ يتحدث عند الخامسة والربع.
كان تشاو تشانغبينغ أول من وصف ما حدث. ففي الساعة 5:15، نشر تغريدة قال فيها إن الأمر يبدو بالفعل اختراقًا، وإن أموال المستخدمين آمنة. وأضاف على وجه الخصوص أنه لم يعد يدير Binance، بل يتحدث بصفته مساهمًا، وأنه يتوقع تعويض المستخدمين بالكامل.
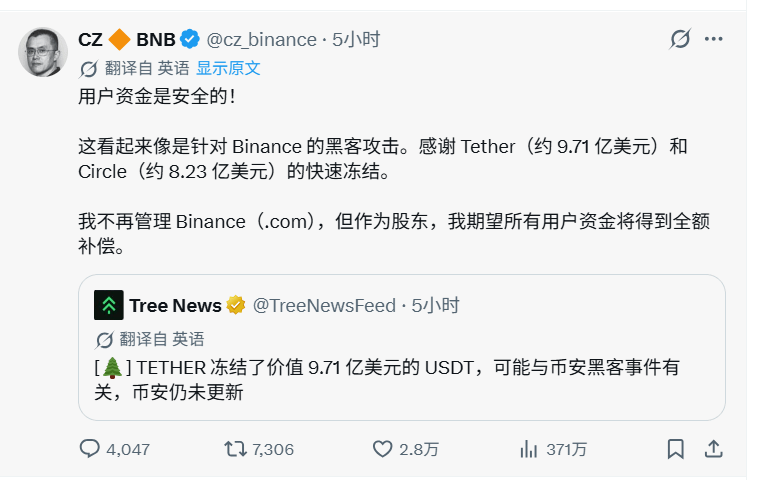
في الساعة 5:26، أجرى مؤسس DefiLlama حسابًا: تحتفظ Binance بأصول تبلغ نحو 144 مليار دولار، وبعد خصم العملات المستقرة المجمدة، لا تتجاوز الخسائر الصافية نحو مليار دولار، أي أقل من واحد في المئة من إجمالي الأصول المحفوظة. وفي الساعة 6:23، أعاد تشاو تشانغبينغ نشر التغريدة وعلّق: قد تكون الخسائر أعلى قليلًا من ذلك، لكن سيتم التعويض عنها.
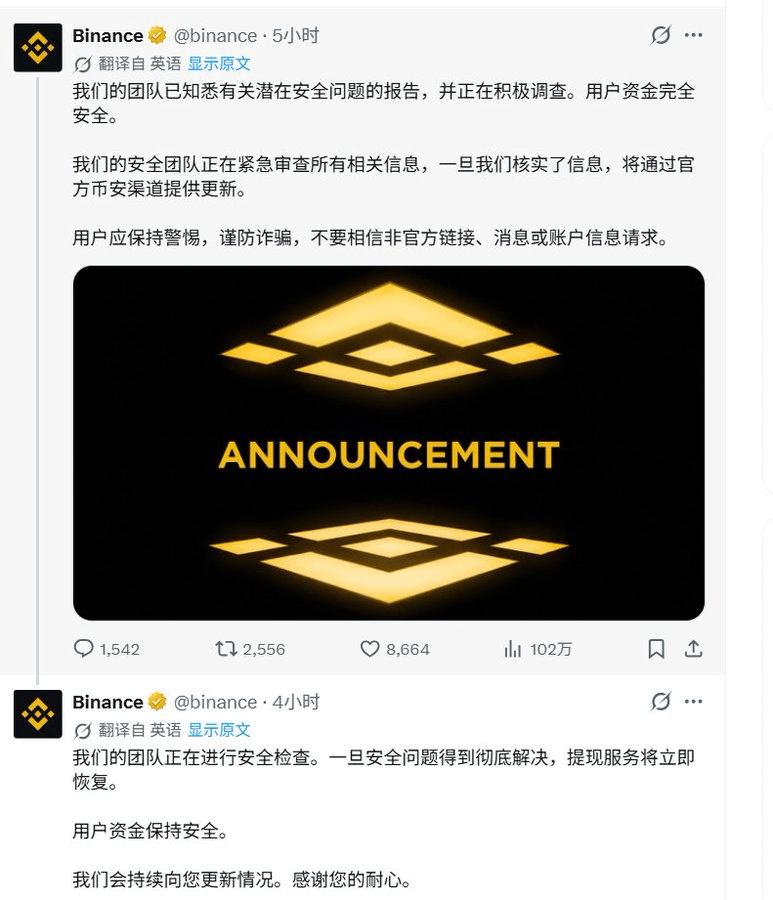
صدر أول بيان رسمي لـBinance في الساعة 5:39 على حسابها باللغة الصينية، واستخدم عبارة «مشكلة أمنية محتملة»، قائلًا إن التحقيق جارٍ وإن أموال المستخدمين آمنة، كما حذّر من النقر على الروابط غير الرسمية.
أصدرت هي يي بيانًا في الساعة 8:04، ثم تبعها الحساب الرسمي لـBinance في الساعة 8:13. وكان مضمون البيانين واحدًا: ستتحمل Binance الخسائر كاملة، وستُعلّق جميع عمليات الإيداع والسحب، فيما تتواصل الفحوص الأمنية وجهود تجميد الأموال، كما يجري التعاون مع جهات إنفاذ القانون، وسيصدر تقرير مراجعة شامل بعد انتهاء التحقيق.
خامسًا: ماذا كان يفعل الهاكر خلال هذه الساعات؟
كان مشغولًا بتحويل العملات التي بحوزته إلى أصول لا يمكن تجميدها.
بحسب Lookonchain، عندما أوشك الفجر على البزوغ، بدأ الهاكر ببيع عملات بديلة مثل UNI وPEPE على سلسلة الكتل. وباع سبعة أنواع إجمالًا، وأنهى البيع قرابة الساعة 9، محولًا إياها إلى نحو 70 ألف إيثيريوم. وحدها PEPE التي باعها تجاوزت 7.7 تريليون.
كما استخدم USDT المسروقة ضمانًا، واقترض 20 ألف WETH من بروتوكول الإقراض Aave، أي نحو 44 مليون دولار. ووفقًا لـCoinDesk، إذا تعذّر استرداد هذا المبلغ، فقد تتكبد Aave بعض الخسائر.
قرابة الساعة 9:30، رصدت PeckShield مجددًا أن الهاكر جمع الإيثيريوم الذي بدّله من عدة عناوين ونقله إلى عنوان جديد.
سادسًا: المبلغ أكبر بنحو أربعة أضعاف من واقعة Bybit.
كان الرقم القياسي السابق من نصيب Bybit في فبراير 2025، بنحو 1.5 مليار دولار، وكانت حينها أكبر عملية سرقة في تاريخ عالم العملات المشفرة. أما هذه المرة، فتقديرات سلسلة الكتل تشير إلى أن المبلغ يقارب أربعة أضعاف ذلك.
وليست هذه المرة الأولى التي تتعرض فيها Binance للسرقة. ففي مايو 2019، سُرق منها 7,000 بيتكوين، وعوّضت الخسائر آنذاك من صندوق SAFU. لكن الفارق بين تلك الحادثة وهذه الحادثة يصل إلى مرتبتين عشريتين.
سابعًا: ما وضع أموال عملاء Binance الآن؟
أُوقفت مؤقتًا عمليات الإيداع والسحب، كما أُوقفت ميزات Alpha المرتبطة بالمعاملات على السلسلة. ووفقًا لـCointelegraph، لم يتأثر موقع Binance الأمريكي.
منذ الساعات الأولى من الصباح وحتى الآن، أصدرت الشركة ما لا يقل عن خمس أو ست رسائل تؤكد فيها «سلامة أموال المستخدمين»، وصرّحت بوضوح بأنها ستتحمل الخسائر كاملة. ونشرت هي يي رسالة أخرى قرابة الساعة 9:20، قالت فيها إن فحصًا أمنيًا شاملًا يجري على المنصة بأكملها.
في مثل هذه الأوقات، يكثر المحتالون الذين ينتحلون صفة خدمة العملاء ويرسلون «روابط لاسترداد الأموال». وقد حذّرت Binance من ذلك تحديدًا في بيانها الأول: لا تنقروا عليها.
كيف تسرّب المفتاح الخاص؟ وما حجم الخسائر النهائي؟ ومتى ستُستأنف عمليات الإيداع والسحب؟ ومتى سيصدر تقرير مراجعة الحادثة؟ لا إجابات عن أي من هذه الأسئلة حتى الآن.
حتى الساعة 9:30 صباحًا، ما تزال عمليات الإيداع والسحب متوقفة، ولم يصدر تقرير المراجعة بعد. على الأرجح تستطيع Binance تحمّل خسائر هذه المرة، لكن ما أريد معرفته أكثر هو كيف ستفسر في تقريرها ما حدث لذلك المفتاح الخاص.