

#币安被盗 حدث ذلك، لكن لا تقلق، تقول Binance إنها ستعوّض كل مستخدم.
اليوم (30 أكتوبر)، شهد سوق العملات المشفرة حادثًا أمنيًا كبيرًا: يُشتبه في أن Binance (بينانس)، إحدى أكبر منصات تداول العملات المشفرة في العالم، تعرضت لهجوم إلكتروني، إذ سُجلت تحويلات غير طبيعية واسعة النطاق للأموال من المحافظ الساخنة على عدة سلاسل بلوك تشين.
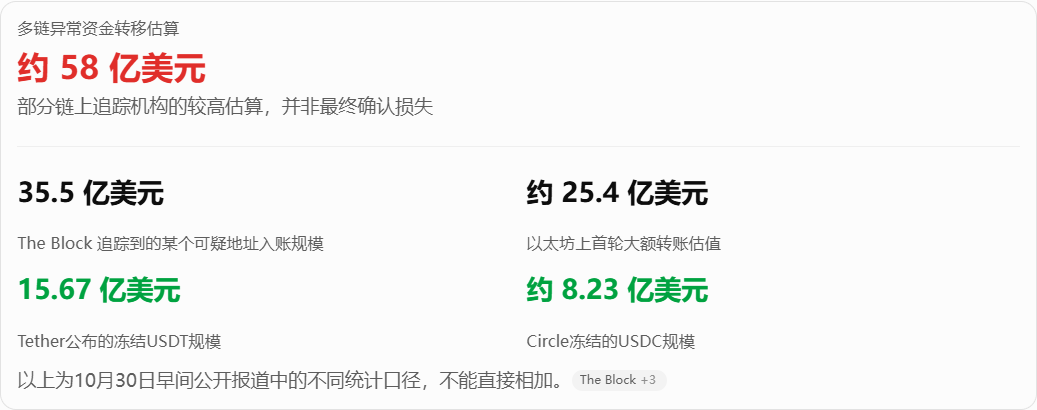
تتراوح تقديرات حجم الأصول المنقولة، التي قدمتها حتى الآن جهات تتبع المعاملات على السلسلة، بين نحو 3.5 و5.8 مليارات دولار، فيما تشير بعض التحليلات التقنية إلى أرقام أعلى.
أكدت Binance أنها تحقق في المشكلة الأمنية، لكنها لم تؤكد رسميًا حتى الآن القيمة النهائية للمبلغ المسروق. كما أن قيمة التحويلات غير الطبيعية على السلسلة لا تعادل بالضرورة الخسائر الفعلية النهائية.
فيما يلي تسلسل زمني للأحداث يوضح ما جرى.
أولًا، كيف وقعت الحادثة؟
في 29 أكتوبر 2026، بالتوقيت الأمريكي، بدأت Binance التحقيق في حادثة أمنية محتملة.
في الساعات الأولى من صباح 30 أكتوبر بتوقيت بكين، رصدت مراقبة البلوك تشين تحويلات كبيرة وغير طبيعية للأموال من عدة محافظ ساخنة تابعة لـ Binance.
وفقًا لبيانات البلوك تشين المتاحة حاليًا:
شملت الحادثة عدة شبكات، منها إيثيريوم وبيتكوين وترون وXRP وسولانا وArbitrum وAvalanche.
حوّلت عدة محافظ ساخنة تابعة لـ Binance أصولًا إلى عناوين غير مألوفة.
بلغت قيمة الأصول في إحدى المعاملات عشرات المليارات من الدولارات.
ثم جُزئت الأموال ونُقلت إلى عناوين محافظ أخرى.
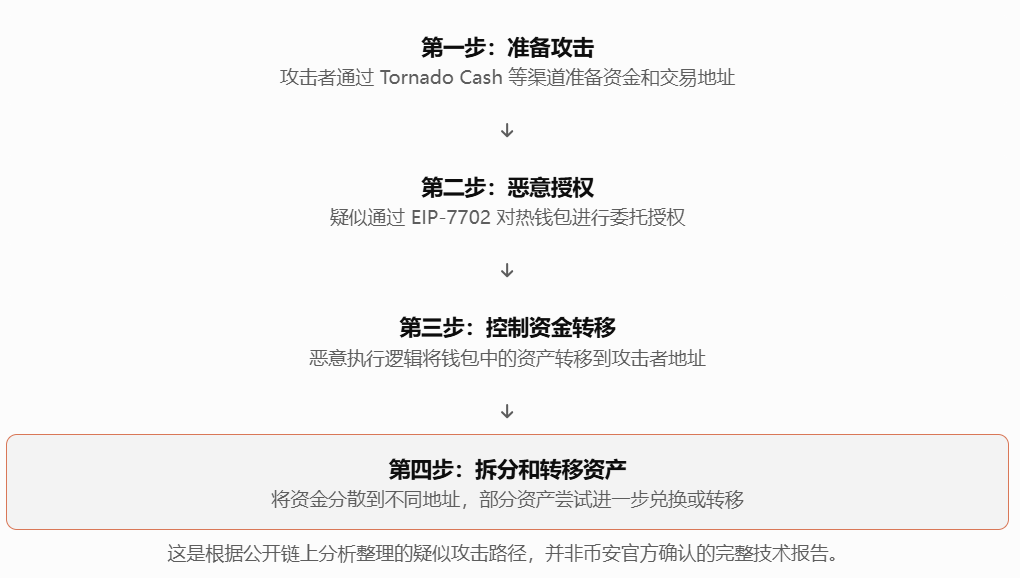
وفقًا لتحليلات تتبع البلوك تشين، ربما استغل المهاجمون آلية التفويض EIP-7702 في إيثيريوم لمنح أنفسهم صلاحيات ضارة على محافظ Binance الساخنة، ومن ثم التحكم في تحويل الأصول.
ينبغي التأكيد هنا على أن هذا مسار الهجوم الذي طرحته التحليلات التقنية حتى الآن. ولم تنشر Binance بعد التقرير النهائي للتحقيق، لذا لا تزال نقطة الدخول المحددة للثغرة وآلية التفويض بحاجة إلى تأكيد.
ثانيًا، ما حجم الأموال المسروقة؟
تختلف الأرقام الحالية باختلاف منهجيات الجهات التي أجرت الإحصاءات، وأبرز التقديرات هي:
وفقًا لما جمعته Deep Tide TechFlow من بيانات البلوك تشين، شملت الأصول المعنية:
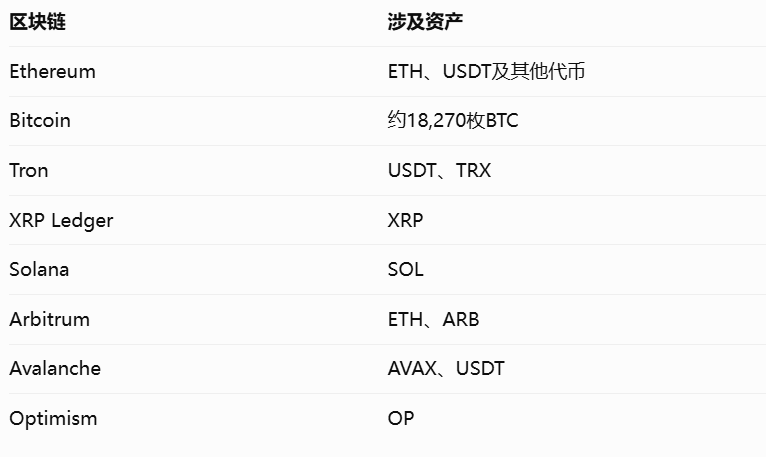
أهم ما يستحق الانتباه في هذه الحادثة هو أن المهاجمين لم يحوّلوا نوعًا واحدًا فقط من الرموز، بل شهدت محافظ على عدة شبكات تحويلات غير طبيعية للأموال في الوقت نفسه.
ثالثًا، كيف نفّذ المخترقون الهجوم؟
من المصطلحات المهمة في التحليلات التقنية الحالية:
EIP-7702.
هذه ميزة أُضيفت إلى إيثيريوم ضمن ترقية Pectra في عام 2025.
ببساطة، تتيح هذه الميزة لحسابات إيثيريوم العادية، بموجب تفويض محدد، استخدام إمكانات تنفيذ الشيفرة البرمجية للعقود الذكية مؤقتًا.
في الظروف العادية، يمكن لهذه التقنية تحسين تجربة استخدام المحافظ، مثل إجراء معاملات مجمّعة أو دفع رسوم الغاز نيابةً عن المستخدم.
لكن في هذه الحادثة، اكتشف باحثون أمنيون أن المهاجمين يُشتبه في استغلالهم آلية التفويض هذه لفرض منطق تنفيذ مفوّض ضار على المحافظ الساخنة التابعة لـ Binance.
مسار الهجوم:
هناك نقطة جديرة بالانتباه هنا:
لا يعني هذا ببساطة سرقة المفتاح الخاص لمستخدم عادي، ولا يمكن الجزم مباشرةً بأن موظفًا ما سرّب كلمة المرور.
السؤال الحقيقي هو: كيف حصل المهاجمون على تفويض صالح، ولماذا لم تتمكن آليات التوقيع وإدارة المخاطر الداخلية في منصة التداول من منع هذه العملية غير الطبيعية؟
لا تزال هاتان المسألتان بانتظار نتائج التحقيق.
رابعًا، لماذا لم تتسبب الحادثة في خسائر أكبر؟
كان لإجراءات التجميد التي اتخذها مُصدرو العملات المستقرة دور حاسم في هذه الحادثة.
بعد اكتشاف الأموال غير الطبيعية:
جمّدت Tether ما يزيد على 1.567 مليار دولار من USDT.
جمّدت Circle نحو 823 مليون دولار من USDC.
وجمّدت Ripple أيضًا جزءًا من الأصول المرتبطة بالحادثة.
كما شاركت مشاريع أخرى ذات صلة في تجميد الأصول.
وفقًا لرويترز، تجاوزت القيمة الإجمالية لأصول العملات المشفرة المرتبطة بالحادثة والتي جُمّدت 2.54 مليار دولار.
خامسًا، كيف ردّت Binance رسميًا؟
وفقًا لتقارير علنية نُشرت في 30 أكتوبر، اتخذت Binance عدة إجراءات:
علّقت عمليات السحب عبر بعض الشبكات لإجراء فحوصات أمنية.
حققت في التحويلات غير الطبيعية للأموال وتعقبت العناوين المرتبطة بالحادثة.
تعاونت مع مُصدري العملات المستقرة والجهات الأمنية وأجهزة إنفاذ القانون.
قالت هي يي، الشريكة المؤسسة لـ Binance، إن الشركة ستتحمل خسائر الاختراق ذات الصلة.
كما صرّح CZ علنًا بأنه يتوقع ضمان أموال المستخدمين.
أكدت Binance رسميًا أن أموال المستخدمين آمنة، وأنها لن تحمّل المستخدمين العاديين خسائر هذا الهجوم.
لكن ثمة تفصيل آخر يستحق الانتباه.
راجعت CoinDesk إثبات الاحتياطيات الخاص بـ Binance الصادر في 1 أكتوبر، واكتشفت أن محفظة Binance 14 الساخنة التي تعرضت للهجوم كانت مدرجة أيضًا ضمن عناوين الاحتياطيات في ذلك الوقت.
وبحسب تحليلها، فبعد تحويل بعض الأصول إلى جهات أخرى، قد تنخفض مؤقتًا نسبة تغطية الاحتياطيات لأصول مثل $BTC $ETH إلى أقل من 100%، ما يستلزم من Binance إضافة أصول.
رغم تعهد Binance بأمان أموال المستخدمين، لا يزال من الضروري انتظار بيانات الاحتياطيات اللاحقة للتحقق من استكمال الأصول.