🚨 يُشتبه في تعرض Binance لحادث أمني كبير: تدفّق نحو 5.643 مليار دولار من عناوين المحافظ الساخنة ذات الصلة! @Binance Labs
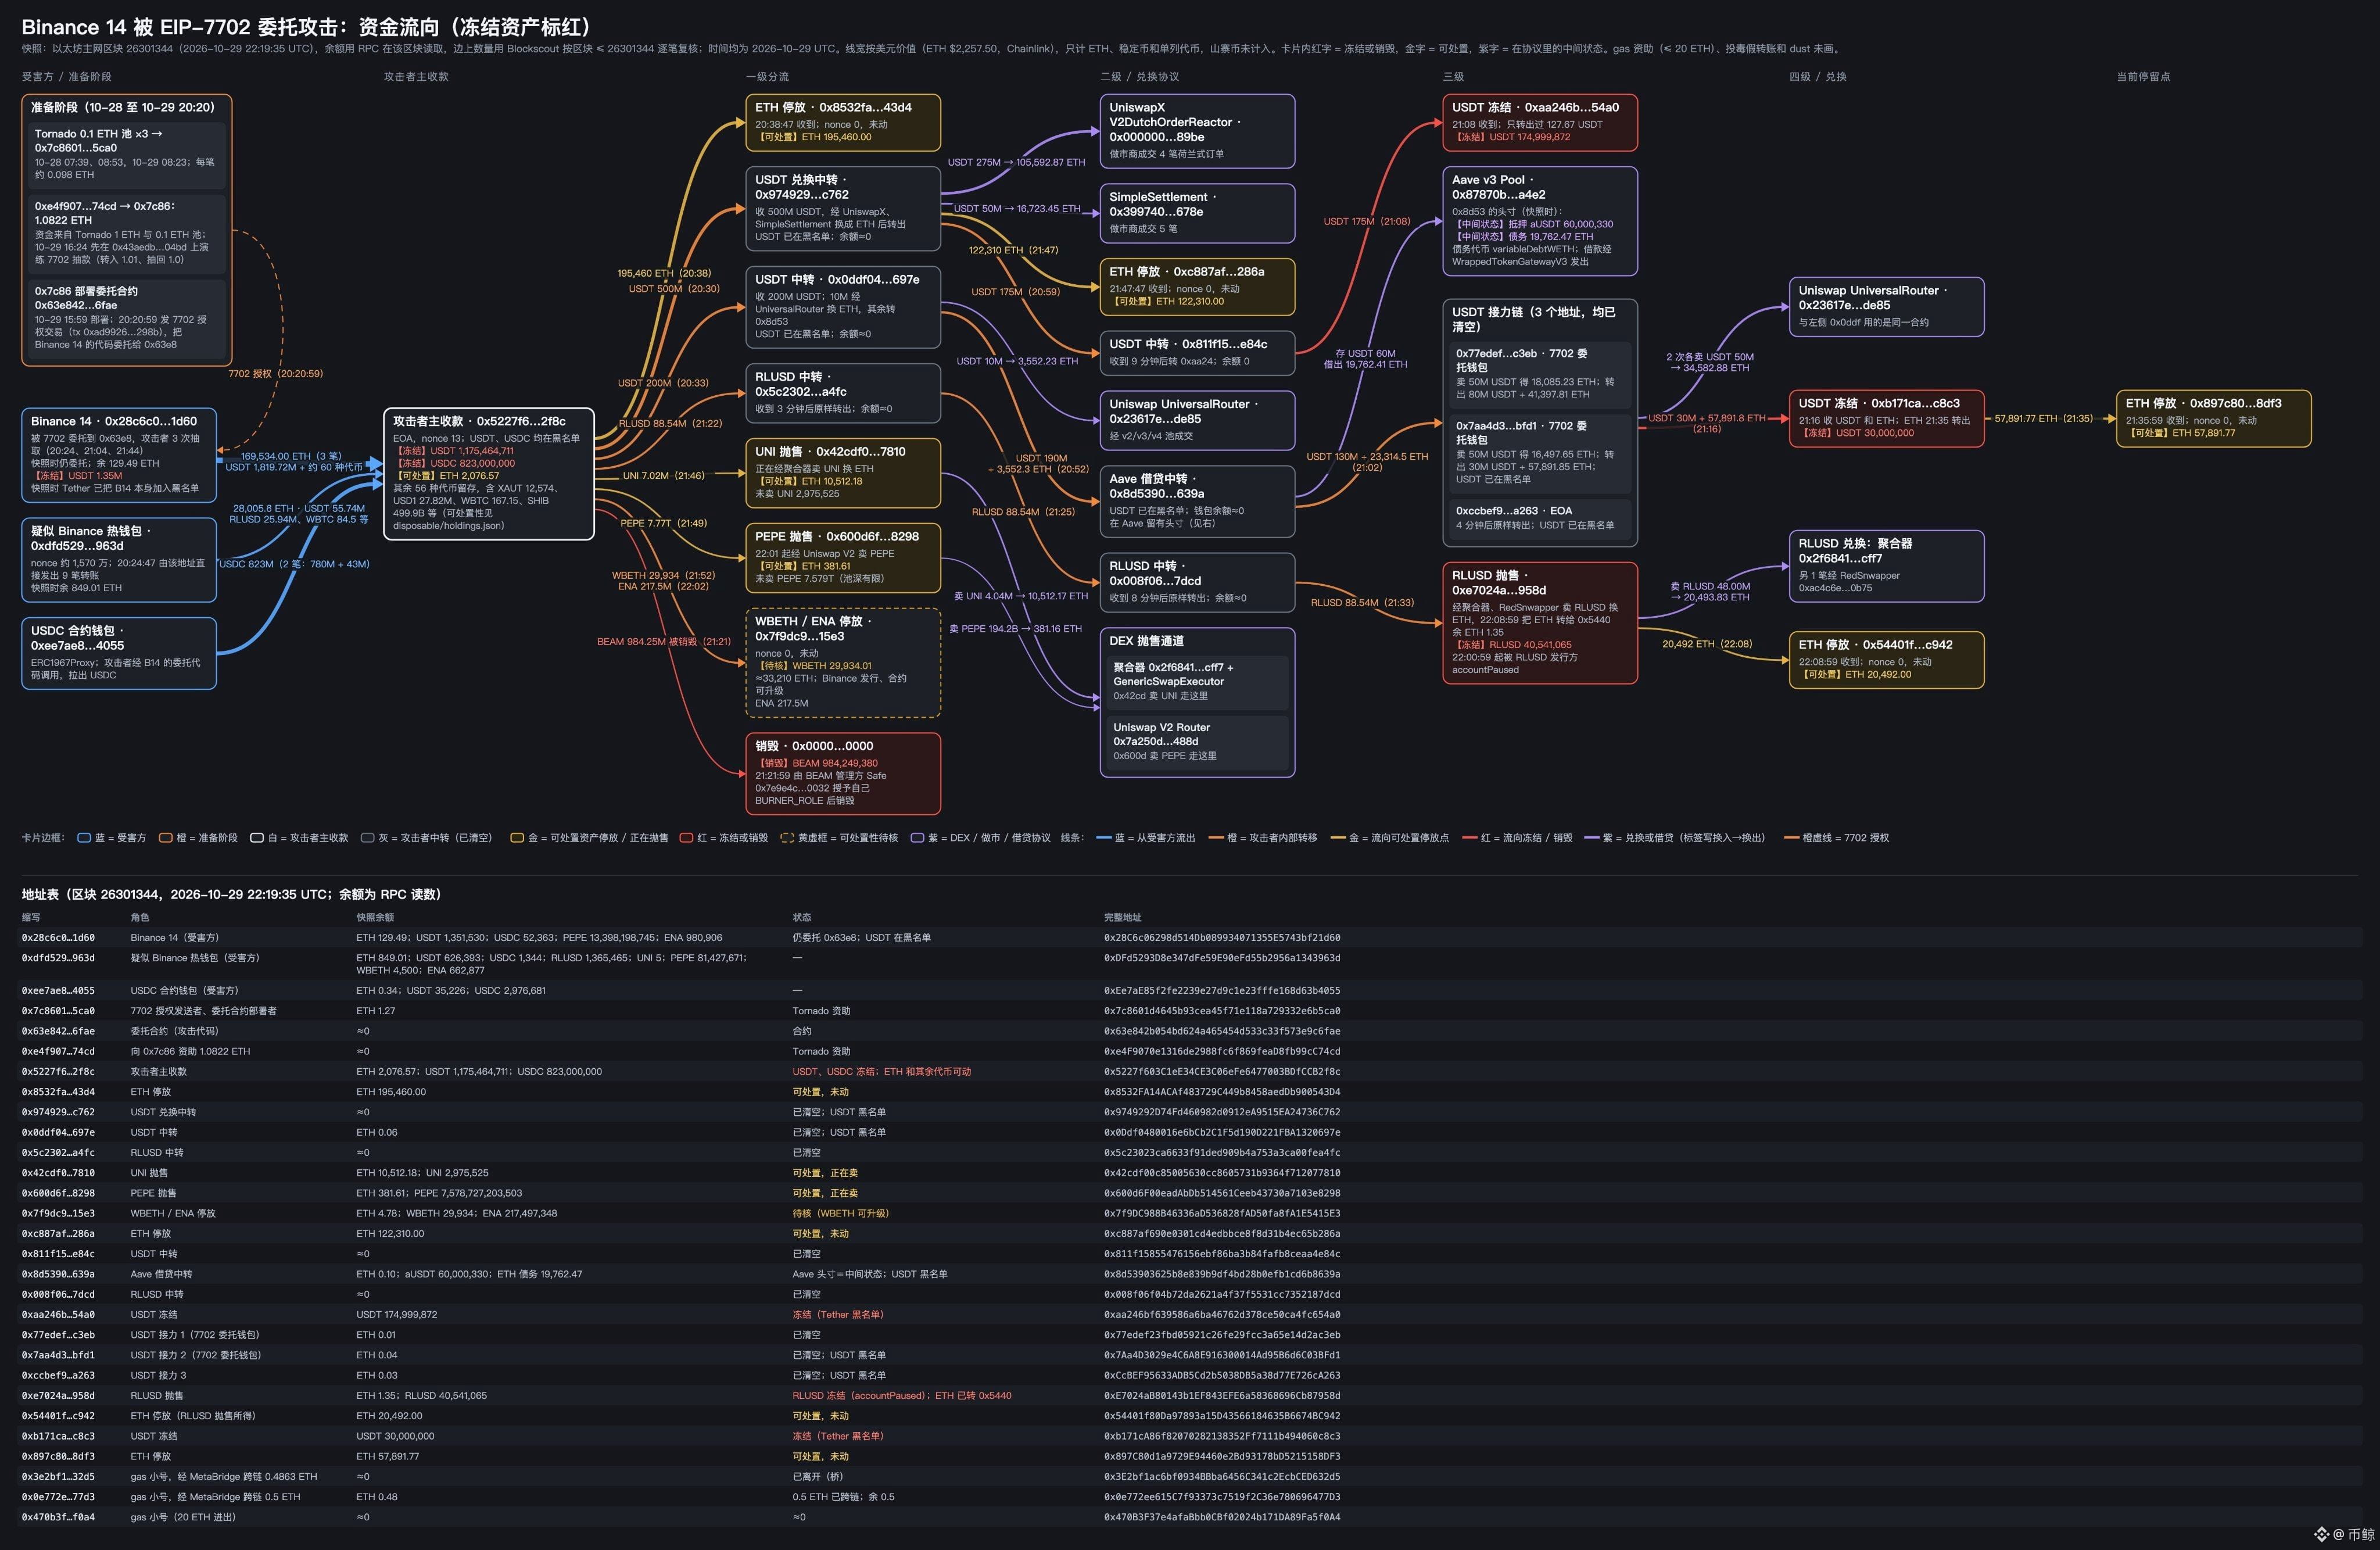
استعدّ المهاجم مسبقًا على مدى يومين تقريبًا، واستغل آلية التفويض EIP-7702 على إيثيريوم لتفويض عقد خبيث إلى محفظة Binance الساخنة، ثم حوّل الأصول على نطاق واسع.
📍【الجدول الزمني للحادثة】
28 أكتوبر|حصل المهاجم على ETH عبر Tornado Cash، استعدادًا لدفع رسوم الغاز.
29 أكتوبر 10:29|نشر أول عقد للتصفية.
21:51—22:24|أضاف تفويضًا إلى محفظتين للاختبار، وأجرى تجربتي تصفية.
23:59|نشر النسخة النهائية من العقد الخبيث.
30 أكتوبر 00:21—00:30|أجرى الاختبارات الأخيرة باستخدام محفظة ثالثة.
04:21|بدأ الهجوم رسميًا، وفُوّض العقد الخبيث إلى محفظة Binance الساخنة Binance 14.
04:24|أول تحويل واسع النطاق: نُقل نحو 167,500 ETH و63 نوعًا من الرموز، بما فيها نحو 1.615 مليار دولار من USDT.
04:24—05:04|واصل المهاجم تحويل أصول مثل ETH وUSDC.
05:22—06:02|قُسّمت الأصول المتبقية وحُوّلت إلى عدة عناوين جديدة.
لاحقًا|بدأت جهات الإصدار، مثل Tether وCircle وRipple، بتجميد الأصول ذات الصلة.
📊【تفاصيل الأموال】
بلغ إجمالي التدفقات الخارجة نحو 5.643 مليار دولار:
• ETH: 3.528 مليار دولار
• BTC: 1.449 مليار دولار
• TRON: 628 مليون دولار
• عدة شبكات من الطبقة الثانية: نحو 38 مليون دولار
جُمّد حتى الآن نحو 2.54 مليار دولار، أي ما يقارب 45% من المبلغ المتدفق إلى الخارج.
⚠️【المسألة الرئيسية】
استغل المهاجم آلية التفويض EIP-7702 لجعل محفظة Binance الساخنة تنفّذ عقدًا خبيثًا، ما أتاح له تحويل الأصول.
أعلنت Binance حاليًا أنها تحقق في مشكلة أمنية محتملة، وأكدت أن أموال المستخدمين آمنة تمامًا.
ملاحظة: لا يعني تدفّق الأموال إلى الخارج على السلسلة تأكيد خسارة المستخدمين لأموالهم؛ ويجب انتظار التحقيق الرسمي لمعرفة النتيجة النهائية.
تذكّرنا هذه الحادثة مجددًا بأهمية حماية المفاتيح الخاصة، وبأن تفويضات المحافظ تستحق الحذر أيضًا.
الهاكر هو الفائز الدائم فعلًا!
$BTC $ETHFI
#Binance #FOMC会议 #美国中期选举倒计时,美股博弈窗口已开启? #英国央行征询代币化抵押品意见 #安全漏洞
استعدّ المهاجم مسبقًا على مدى يومين تقريبًا، واستغل آلية التفويض EIP-7702 على إيثيريوم لتفويض عقد خبيث إلى محفظة Binance الساخنة، ثم حوّل الأصول على نطاق واسع.
📍【الجدول الزمني للحادثة】
28 أكتوبر|حصل المهاجم على ETH عبر Tornado Cash، استعدادًا لدفع رسوم الغاز.
29 أكتوبر 10:29|نشر أول عقد للتصفية.
21:51—22:24|أضاف تفويضًا إلى محفظتين للاختبار، وأجرى تجربتي تصفية.
23:59|نشر النسخة النهائية من العقد الخبيث.
30 أكتوبر 00:21—00:30|أجرى الاختبارات الأخيرة باستخدام محفظة ثالثة.
04:21|بدأ الهجوم رسميًا، وفُوّض العقد الخبيث إلى محفظة Binance الساخنة Binance 14.
04:24|أول تحويل واسع النطاق: نُقل نحو 167,500 ETH و63 نوعًا من الرموز، بما فيها نحو 1.615 مليار دولار من USDT.
04:24—05:04|واصل المهاجم تحويل أصول مثل ETH وUSDC.
05:22—06:02|قُسّمت الأصول المتبقية وحُوّلت إلى عدة عناوين جديدة.
لاحقًا|بدأت جهات الإصدار، مثل Tether وCircle وRipple، بتجميد الأصول ذات الصلة.
📊【تفاصيل الأموال】
بلغ إجمالي التدفقات الخارجة نحو 5.643 مليار دولار:
• ETH: 3.528 مليار دولار
• BTC: 1.449 مليار دولار
• TRON: 628 مليون دولار
• عدة شبكات من الطبقة الثانية: نحو 38 مليون دولار
جُمّد حتى الآن نحو 2.54 مليار دولار، أي ما يقارب 45% من المبلغ المتدفق إلى الخارج.
⚠️【المسألة الرئيسية】
استغل المهاجم آلية التفويض EIP-7702 لجعل محفظة Binance الساخنة تنفّذ عقدًا خبيثًا، ما أتاح له تحويل الأصول.
أعلنت Binance حاليًا أنها تحقق في مشكلة أمنية محتملة، وأكدت أن أموال المستخدمين آمنة تمامًا.
ملاحظة: لا يعني تدفّق الأموال إلى الخارج على السلسلة تأكيد خسارة المستخدمين لأموالهم؛ ويجب انتظار التحقيق الرسمي لمعرفة النتيجة النهائية.
تذكّرنا هذه الحادثة مجددًا بأهمية حماية المفاتيح الخاصة، وبأن تفويضات المحافظ تستحق الحذر أيضًا.
الهاكر هو الفائز الدائم فعلًا!
$BTC $ETHFI
#Binance #FOMC会议 #美国中期选举倒计时,美股博弈窗口已开启? #英国央行征询代币化抵押品意见 #安全漏洞