

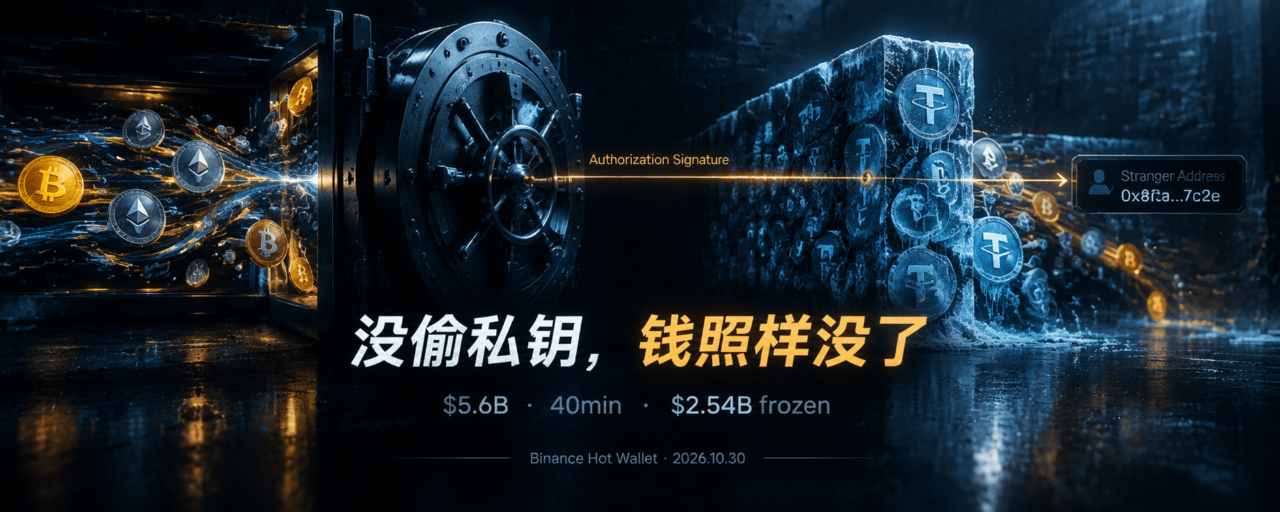
摘要:币安热钱包40分钟内流出约56亿美元,攻击者利用EIP-7702授权而非窃取私钥,约25.4亿美元已被冻结。
北京时间 10 月 30 日凌晨 4 点 24 分,链上数据显示,币安标记为 “Binance 14” 的热钱包向一个从未出现过的地址转出 167,464 枚 $ETH ,同时带走了包括约 16.15 亿枚 $USDT 在内的 63 种代币。
24 秒后,“Binance 16” 向同一地址追加 28,005 枚 ETH。04:41,“Hot Wallet 34” 转出 7.8亿 枚 USDC。04:59,又转出 4,300 万枚。
整个过程安静、连续,没有中断。像一次被授权的内部调拨。
40 分钟后,多个统计口径给出的流出总额停在 56 亿美元附近。这个数字超过了 2025 年 2 月Bybit的约 15 亿美元,成为加密货币历史上金额最大的交易所失窃案——而它发生在一家拥有全球最大安全团队、最厚资产负债表的交易所身上。
三次演练,一次授权,40 分钟
攻击的准备工作在转账发生前一天就已完成。
10 月28 日至 29 日,一个全新地址通过混币器 Tornado Cash 收到三笔约 0.1 ETH的资金,用于支付 gas 费。交易所自己转账不会用混币器付 gas,链上分析师据此发出了第一个预警。
10 月 29 日深夜,攻击者部署了 sweep 合约,在非币安钱包上进行了两到三次“演练”,确认合约可以正常运行。
10 月 30 日 04:21,攻击者提交了一笔 EIP-7702 类型的交易,将恶意合约的代码“委托”到“Binance 14” 地址上。EIP-7702 是 Pectra 升级引入的能力:普通钱包可以临时租用智能合约的代码,只需钱包主人签一次授权。
攻击者在同一笔交易里塞了 50 个授权,nonce 从 N 到 N+49,赌其中一个能命中。最终只有一个生效。
从授权生效到第一笔 sweep 执行,间隔 3 分 24 秒。币安的风控系统没有做出任何阻断动作。
攻击者没有攻破私钥的数学,他们让热钱包自己签了授权,然后热钱包“自己”把资金转了出去。链上看起来,是Binance 14在做一笔正常的转出交易。
能冻结的,和冻不住的
事件发生后一小时内,Tether 和 Circle 先后行动。Tether 冻结超过 15.67 亿枚 USDT,Circle 冻结约 8.23 亿枚 USDC。加上 Ripple 约 2 亿枚 RLUSD 和 World Liberty 的约 2780 万美元USD1,冻结总额约 25.4 亿美元,约占流出总额的 45%。
这是本次事件最值得记录的结构性事实。
USDT 和 USDC 是中心化发行的代币,发行方保留着冻结任意地址的权力。黑客偷走的稳定币,大概率已经锁死在原地。而 ETH 和 BTC 属于没有发行方的网络,没有任何机构能按下那个按钮。
在这个行业里,资金越“去中心化”,被盗后越追不回;越依赖中心化发行方,反而越安全。这个反讽不是今天才出现的,但 56 亿美元让它变得格外具体。
按 Arkham 的统计,黑客关联地址目前仍持有约 58.75 亿美元资产,分布在 65 种代币上。被冻结的约 25.4 亿美元是稳定币部分,ETH、BTC等资产的追回前景取决于后续的链上追踪和执法协作。
币安的第三次,金额涨了一千多倍
这不是币安第一次被黑客攻击。
2019 年 5 月 7 日,黑客从币安热钱包提走 7,000 枚比特币,当时价值约 4,100 万美元。攻击手段是网络钓鱼、病毒和复合型技术,目标是用户的 API 密钥和 2FA 码。SAFU 基金全额承担,存取暂停一周。
2022 年 10 月 7 日,BNB Chain 的跨链桥 Token Hub 出现漏洞,攻击者分两次铸造出 200 万枚 BNB,价值约 5.66 亿美元。BNB Chain 一度暂停出块。
七年间三次,金额从 4,100万 到 5.66 亿再到 56 亿,涨了一千多倍。但攻击的落点几乎没变:每一次都不是密钥的数学被攻破,而是拿着密钥的那套流程被绕过去了。2019 年是钓鱼拿走 API 密钥与 2FA,2022 年是跨链桥的验证逻辑,这一次是热钱包的签名权限被“委托”给了恶意合约。
形式在变,位置没变——都在“人”与“系统”的接缝处。
兜底的钱从哪来
何一在 30 日早上 8 点 04 分发文:用户资金安全,币安将承担此次攻击造成的全部损失,充提暂时暂停。CZ转发并补充:损失可能略高于 10 亿美元,但会被全额覆盖。
DefiLlama 创始人 0xngmi 的测算提供了参照:币安托管资产约 1,440 亿美元,扣除冻结的稳定币后,净损失约 10 亿美元,占托管资产的 0.69%。
币安 2018 年设立的 SAFU 基金,长期公开规模在 10 亿美元量级。如果净损失如 CZ 所说略高于 10 亿,兜底的实质来源已经不是那只基金,而是币安自己的资产负债表。
兜底机制从“一个准备好的池子”,变成了“一家公司的信用”。
这不是币安一家的问题。2026 年上半年,慢雾统计了 182 起安全事件,损失约 9.56 亿美元,事件数同比增长 50.41%。CertiK 的口径是 344 起、13.16 亿美元。Hacken 统计三季度损失 11.8 亿美元,环比上涨 55%,其中 77% 与供应链盲区有关。
按损失金额排序,私钥与运营安全占 74.3%;按事件数排序,代码漏洞占 79.3%。最常出问题的是代码,最致命的从来是权限。
接下来看什么
EIP-7702 授权是否被撤销:链上数据显示,截至发稿,恶意委托仍未撤销。如果授权继续存在,任何与该钱包交互的资金都面临进一步风险
冻结资产能否返还:25.4 亿美元的冻结是第一步,返还需要发行方、交易所和执法部门达成一致。冻结不等于退款,这个区别在后续的处置中会反复出现
净损失与 SAFU 的边界:CZ 说的“略高于 10 亿”和账面冻结金额之间如何轧差,决定了币安的资产负债表实际承受了多少,以及SAFU基金是否被实质性地消耗
攻击者的归属:本次手法与 Bybit、Bitget 案高度相似,后两者被 FBI 和 Chainalysis 归因于朝鲜 Lazarus。归因结果将影响后续的执法路径和资产追回的可能性
提示:内容仅供参考,请做自己的研究。