سلسلة الاختراق الكاملة لهجوم القرصنة على باينانس، مستندة بالكامل إلى البيانات الأصلية على السلسلة.
في الساعة 20:21 بالتوقيت العالمي المنسق، منحت معاملةٌ عقدَ المهاجم صلاحيات المحفظة الساخنة رقم 14.
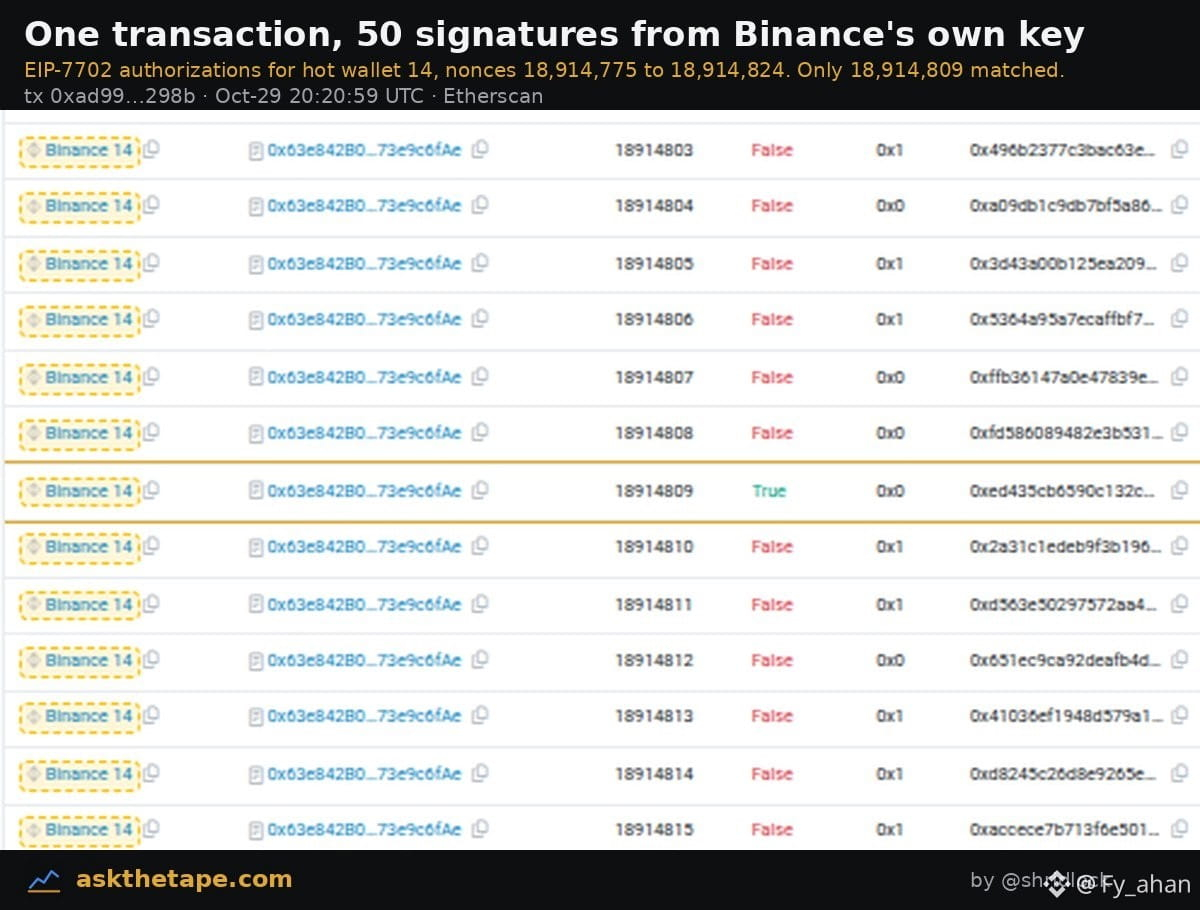
كان المهاجم قد حصل مسبقًا على 50 تفويضًا من نوع EIP-7702، موقّعًا بالمفتاح الخاص لباينانس، تغطي قيم nonce متتالية من 18,914,775 إلى 18,914,824.
لم يكن بوسعه توقّع قيمة nonce الحالية للمحفظة، فأرسلها جميعًا دفعة واحدة، وصادف أن طابقت إحداها القيمة المطلوبة، فأصبح التفويض ساريًا.
السؤال الأهم: كيف حصل المهاجم على هذه التوقيعات؟
عنوان الإرسال 0x7c86…5ca0، الذي يصنّفه Etherscan الآن على أنه مستغلّ المحفظة الساخنة لباينانس، هو مصدر التحويلات الثلاثة التي استنزفت الأموال.
كانت أموال رسوم الغاز قد جُهّزت مسبقًا عبر Tornado Cash: ثلاث عمليات سحب من مجمّع 0.1 ETH. جرت أول عملية في 28 أكتوبر، الساعة 07:39 بالتوقيت العالمي المنسق، أي قبل الهجوم بـ37 ساعة، لتجهيزها مسبقًا.
لا يزال 94% من عملة ETH المسروقة في عنوان المهاجم. سنواصل متابعة المستجدات من فريق التتبّع في باينانس.
في الساعة 20:21 بالتوقيت العالمي المنسق، منحت معاملةٌ عقدَ المهاجم صلاحيات المحفظة الساخنة رقم 14.
كان المهاجم قد حصل مسبقًا على 50 تفويضًا من نوع EIP-7702، موقّعًا بالمفتاح الخاص لباينانس، تغطي قيم nonce متتالية من 18,914,775 إلى 18,914,824.
لم يكن بوسعه توقّع قيمة nonce الحالية للمحفظة، فأرسلها جميعًا دفعة واحدة، وصادف أن طابقت إحداها القيمة المطلوبة، فأصبح التفويض ساريًا.
السؤال الأهم: كيف حصل المهاجم على هذه التوقيعات؟
عنوان الإرسال 0x7c86…5ca0، الذي يصنّفه Etherscan الآن على أنه مستغلّ المحفظة الساخنة لباينانس، هو مصدر التحويلات الثلاثة التي استنزفت الأموال.
كانت أموال رسوم الغاز قد جُهّزت مسبقًا عبر Tornado Cash: ثلاث عمليات سحب من مجمّع 0.1 ETH. جرت أول عملية في 28 أكتوبر، الساعة 07:39 بالتوقيت العالمي المنسق، أي قبل الهجوم بـ37 ساعة، لتجهيزها مسبقًا.
لا يزال 94% من عملة ETH المسروقة في عنوان المهاجم. سنواصل متابعة المستجدات من فريق التتبّع في باينانس.