
يُقال إن بينانس تصدّت للقراصنة في الوقت الفعلي، واستعادت 823 مليون دولار من USDC
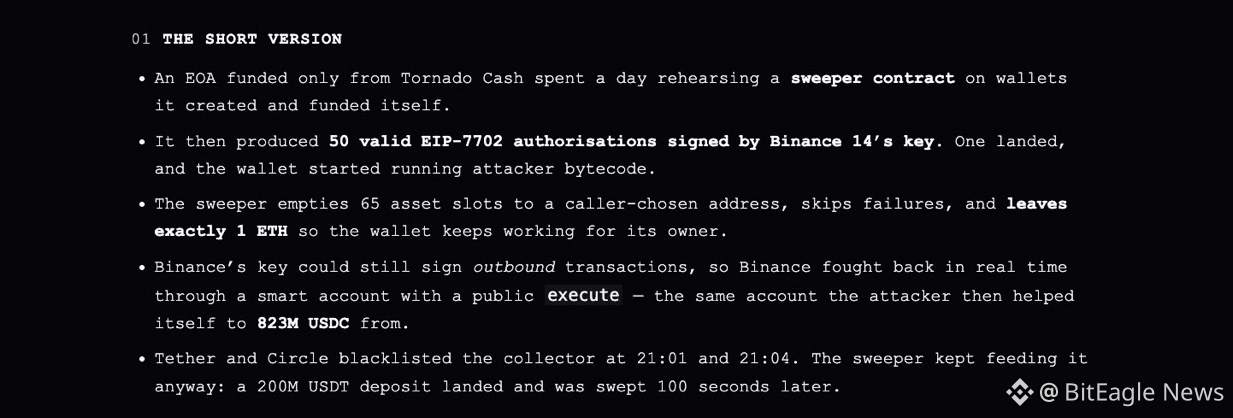
وفقًا لتحليل على السلسلة، ظل مفتاح محفظة بينانس يعمل حتى بعد أن استخدم المهاجمون تفويضًا ضارًا بموجب EIP-7702 للسيطرة على المحفظة.
ويُقال إن بينانس استخدمت مفتاح التوقيع الخاص بها لتنفيذ معاملات عبر المحفظة المخترقة، واستعادت 823 مليون دولار من USDC.
ويُزعم أن المهاجمين حصلوا على 50 تفويضًا صالحًا موقّعًا بمفتاح المحفظة، ونجح أحدها في تفعيل شيفرة ضارة سحبت 65 أصلًا.
وحتى بعد أن أدرجت تيثر وسيركل عنوان المهاجم في القائمة السوداء، استمر السحب حسب التقارير، بما في ذلك تحويل وديعة بقيمة 200 مليون دولار من USDT بعد 100 ثانية فقط من وصولها.