



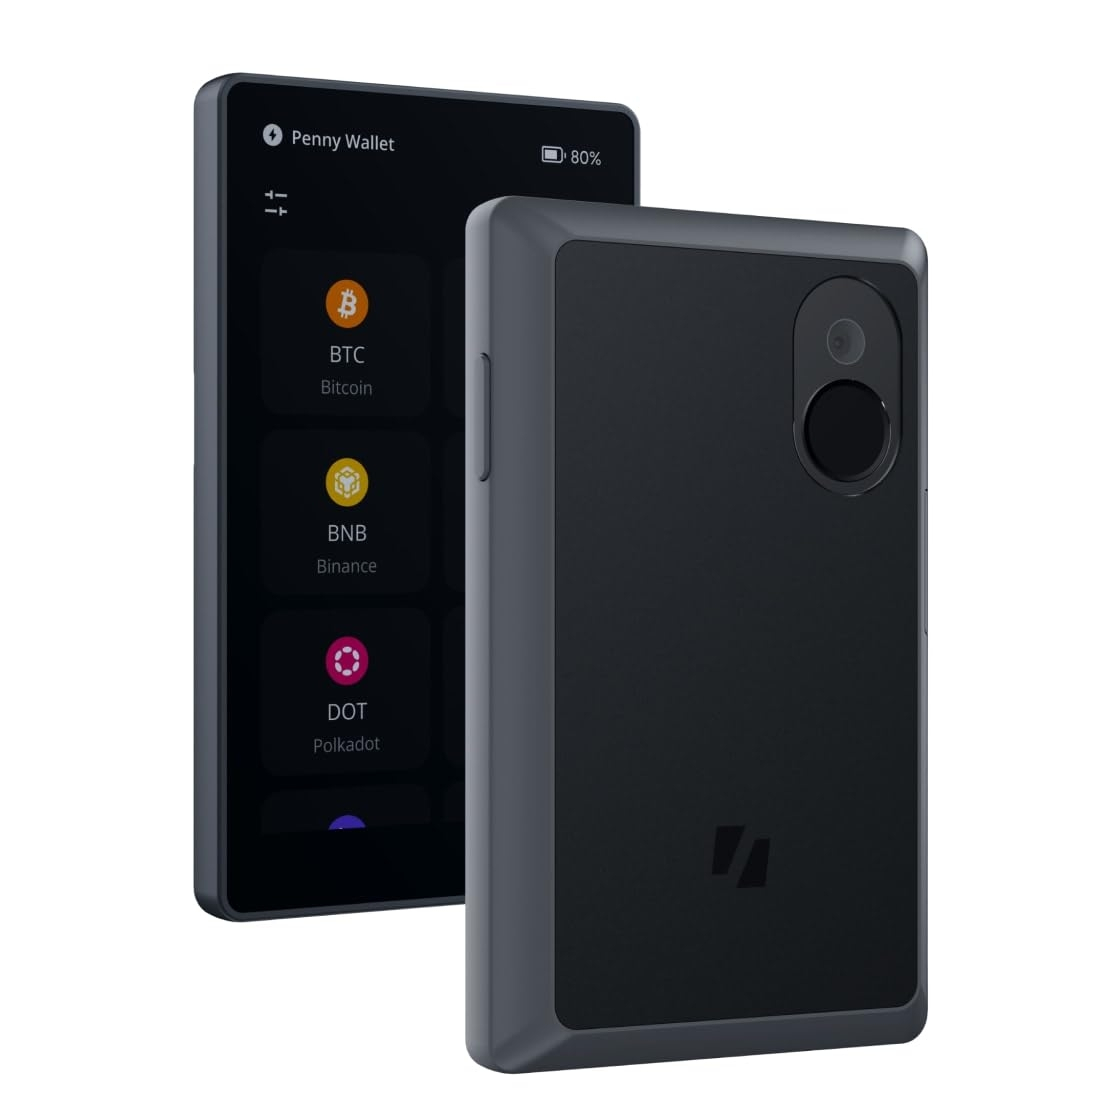
تقول Keystone إن المهاجمين سرقوا مفتاح WebAuth الخاص بها، ما قد يسمح للمحافظ المادية المقلدة باجتياز فحص المصادقة الرسمي للشركة.
إليك ما حدث:
▪️ اكتُشف الاختراق في 20 أكتوبر 2026، عبر أداة مراقبة تابعة لجهة خارجية.
▪️ المفتاح المخترق مدمج أثناء التصنيع ولا يمكن محوه أو استبداله.
▪️ سيتم إتلاف 18,835 محفظة متوفرة في المخزون. عُلّقت الشحنات، وستتحول المبيعات إلى الطلبات المسبقة إلى حين تجهيز مفتاح جديد.
▪️ كُشف عن 25,964 سجلًا للعملاء، بما في ذلك الأسماء وعناوين البريد الإلكتروني وأرقام الهواتف وعناوين الشحن.
▪️ تقول Keystone إن عبارات الاسترداد والمفاتيح الخاصة ومعلومات الدفع لم تتأثر.
🔐 المشكلة الأكبر؟
يمكن لمحفظة الأجهزة حماية مفاتيحك الخاصة، لكن كيف تعرف أن الجهاز نفسه أصلي؟
إذا أمكن اختراق نظام المصادقة، فقد لا يعود فحص الجهاز بنجاح يمنح المستوى نفسه من الضمان.
لكل من يحتفظ بـ $BTC أو بعملات رقمية أخرى في التخزين البارد، هذا تذكير بأن أمن الحفظ الذاتي يبدأ قبل أن تخزن حتى أول عملة.
لا تتجاوز موثوقية محفظتك موثوقية التدابير الأمنية التي تحميها.
💬 هل ستظل تثق بمحفظة أجهزة إذا اختُرق مفتاح المصادقة الخاص بها؟