دخلت Google للتو مجال حفظ الأصول المشفّرة، وأعتقد أن البنوك هي الجمهور المقصود الحقيقي هنا — لا نحن.
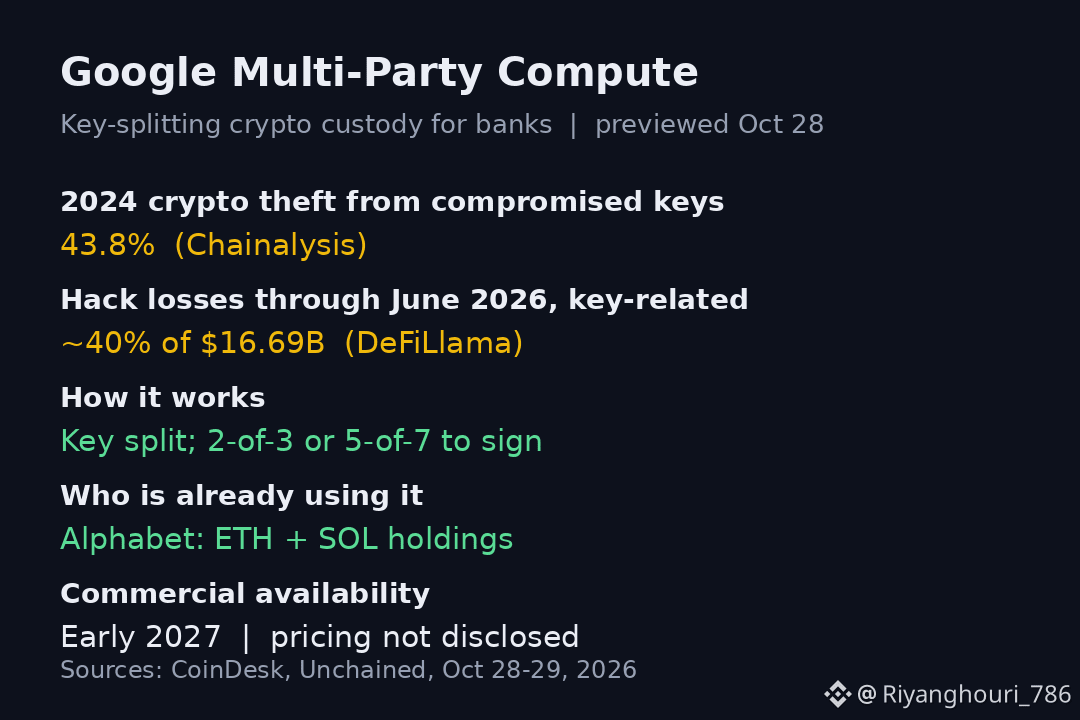
تقنية Google للحوسبة متعددة الأطراف، التي كُشف عنها في أول ندوة لها حول الأصول الرقمية في نيويورك يوم 28 أكتوبر، تقسّم مفتاح التوقيع إلى أجزاء موزّعة على أجهزة وسُحُب منفصلة. فلا يحتفظ أي جهاز بالمفتاح الكامل، ويمكن للبنك تحديد عتبة — اثنان من ثلاثة، أو خمسة من سبعة — قبل تنفيذ أي توقيع. ويتحقق محرّك السياسات داخل Google Confidential Space أولاً من الحدود والوجهات والموافقات. وتستخدم Alphabet التقنية بالفعل لحفظ أصولها من Ethereum وSolana، ومن المستهدف إتاحتها تجارياً في أوائل 2027.
لماذا أعتقد أن هذا مهم؟ الأرقام وراءه قاسية. وتعزو Chainalysis نسبة 43.8% من العملات المشفّرة المسروقة في 2024 إلى اختراق المفاتيح، فيما تقدّر DeFiLlama أن نحو 40% من أصل 16.69 مليار دولار خُسرت في عمليات الاختراق حتى يونيو من هذا العام يعود إلى الإخفاق نفسه. أكبر خسائر القطاع لا تنتج عن ثغرات غريبة في العقود الذكية — بل عن تمكّن شخص ما من الحصول على مفتاح. تقنية الحوسبة متعددة الأطراف ليست جديدة، وGoogle لا تدّعي خلاف ذلك، لكن لدى Google ميزة يصعب على Fireblocks وBitGo مجاراتها: علاقات قائمة مع البنوك وبنية تحتية سحابية تثق بها البنوك بالفعل.
والتحفّظ الصريح هو أن Google تقول إنها لا تستطيع قراءة أجزاء المفاتيح بصيغة النص العادي، لكن هذا تأكيد منها هي، ولم يخضع بعد لتدقيق مستقل، كما أن الأسعار غير معلنة. هذا عرض خاص مسبق مع شركاء تصميم لم تُكشف أسماؤهم — والتبنّي لا يزال مجرد ادعاء، لا سجلاً مثبتاً.
ما أراقبه: هل سيعلن بنك كبير فعلياً اعتماده هذه التقنية كمسار للحفظ قبل إطلاقها في أوائل 2027، وهل سيؤدي ذلك إلى إصدار الأصول المرمّزة عبر المسارات نفسها؟ إذا أصبحت Google البنية التحتية الافتراضية لحفظ الأصول لدى البنوك، فستكون سلاسل الكتل التي تعتمدها تلك البنوك هي الرابحة — وETH وSOL حاضرتان بالفعل في المشهد.
هل تثق بعملاق سحابي لحفظ الأصول أكثر من شركة متخصصة أصلاً في العملات المشفّرة، أم أن هذا تحديداً هو الاتجاه الخاطئ؟ $ETH $SOL
تقنية Google للحوسبة متعددة الأطراف، التي كُشف عنها في أول ندوة لها حول الأصول الرقمية في نيويورك يوم 28 أكتوبر، تقسّم مفتاح التوقيع إلى أجزاء موزّعة على أجهزة وسُحُب منفصلة. فلا يحتفظ أي جهاز بالمفتاح الكامل، ويمكن للبنك تحديد عتبة — اثنان من ثلاثة، أو خمسة من سبعة — قبل تنفيذ أي توقيع. ويتحقق محرّك السياسات داخل Google Confidential Space أولاً من الحدود والوجهات والموافقات. وتستخدم Alphabet التقنية بالفعل لحفظ أصولها من Ethereum وSolana، ومن المستهدف إتاحتها تجارياً في أوائل 2027.
لماذا أعتقد أن هذا مهم؟ الأرقام وراءه قاسية. وتعزو Chainalysis نسبة 43.8% من العملات المشفّرة المسروقة في 2024 إلى اختراق المفاتيح، فيما تقدّر DeFiLlama أن نحو 40% من أصل 16.69 مليار دولار خُسرت في عمليات الاختراق حتى يونيو من هذا العام يعود إلى الإخفاق نفسه. أكبر خسائر القطاع لا تنتج عن ثغرات غريبة في العقود الذكية — بل عن تمكّن شخص ما من الحصول على مفتاح. تقنية الحوسبة متعددة الأطراف ليست جديدة، وGoogle لا تدّعي خلاف ذلك، لكن لدى Google ميزة يصعب على Fireblocks وBitGo مجاراتها: علاقات قائمة مع البنوك وبنية تحتية سحابية تثق بها البنوك بالفعل.
والتحفّظ الصريح هو أن Google تقول إنها لا تستطيع قراءة أجزاء المفاتيح بصيغة النص العادي، لكن هذا تأكيد منها هي، ولم يخضع بعد لتدقيق مستقل، كما أن الأسعار غير معلنة. هذا عرض خاص مسبق مع شركاء تصميم لم تُكشف أسماؤهم — والتبنّي لا يزال مجرد ادعاء، لا سجلاً مثبتاً.
ما أراقبه: هل سيعلن بنك كبير فعلياً اعتماده هذه التقنية كمسار للحفظ قبل إطلاقها في أوائل 2027، وهل سيؤدي ذلك إلى إصدار الأصول المرمّزة عبر المسارات نفسها؟ إذا أصبحت Google البنية التحتية الافتراضية لحفظ الأصول لدى البنوك، فستكون سلاسل الكتل التي تعتمدها تلك البنوك هي الرابحة — وETH وSOL حاضرتان بالفعل في المشهد.
هل تثق بعملاق سحابي لحفظ الأصول أكثر من شركة متخصصة أصلاً في العملات المشفّرة، أم أن هذا تحديداً هو الاتجاه الخاطئ؟ $ETH $SOL