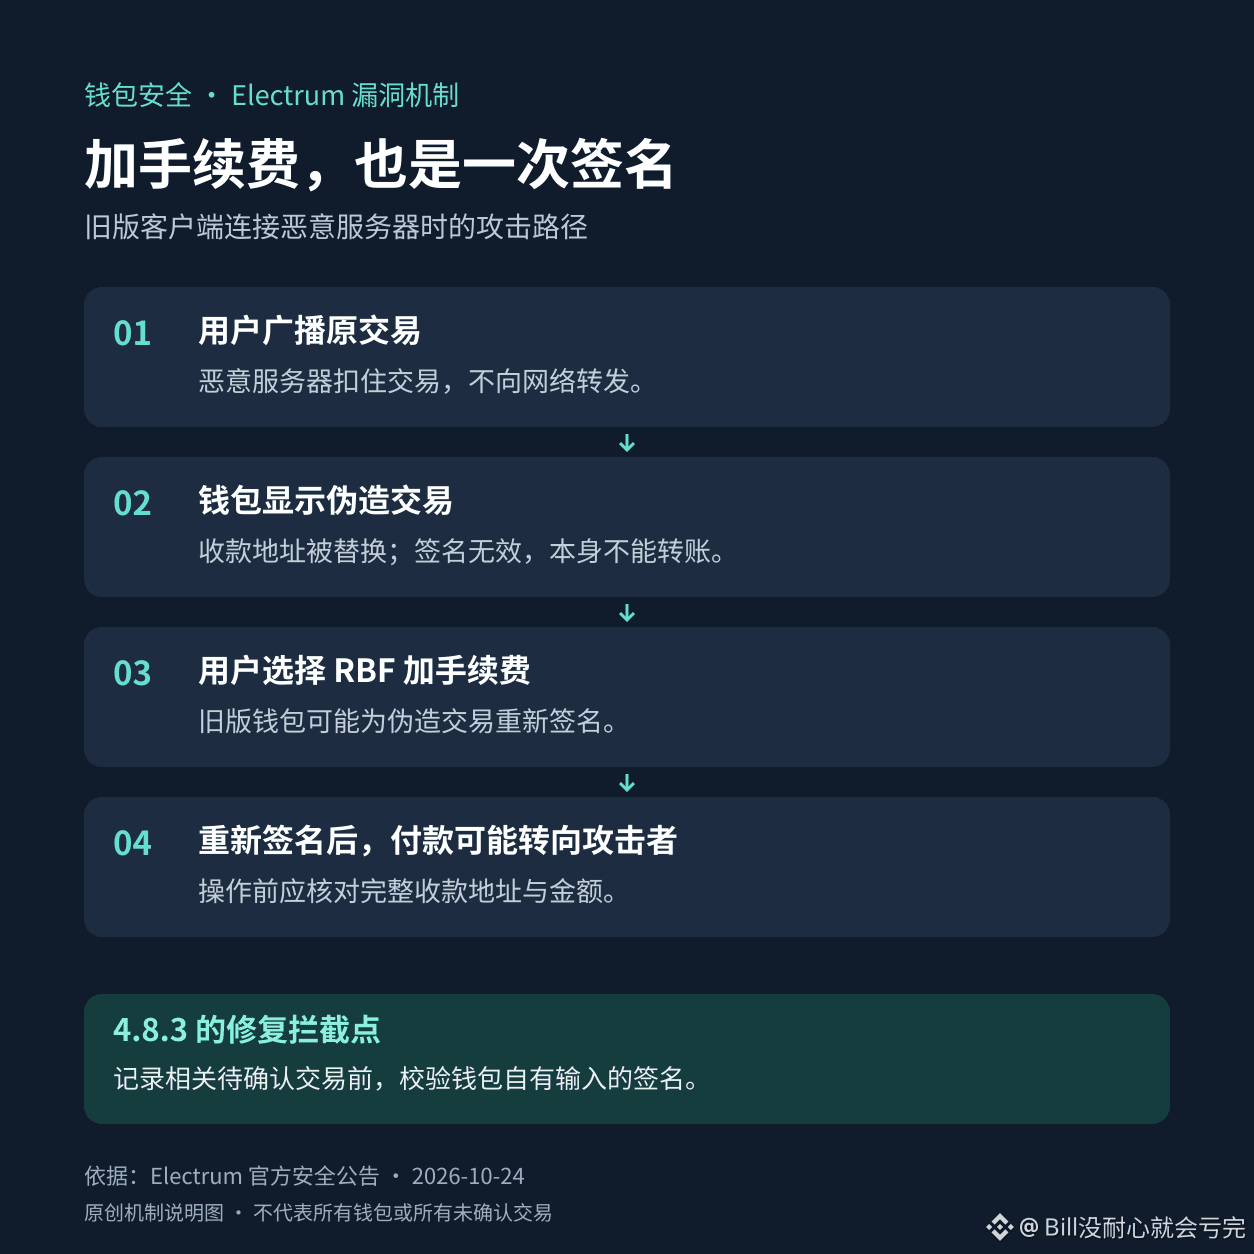

في Electrum، عند إضافة رسوم إلى التحويل، يجب أيضًا إعادة التحقق من عنوان المستلم. الثغرة التي كُشف عنها في 24 أكتوبر تستغل بالضبط عادةَ المستخدمين في الاعتقاد بأنها مجرد تسريع للمعاملة الأصلية.
وفقًا للإشعار الأمني الرسمي، يمكن لخادم خبيث أن يحتجز المعاملة التي بُثّت للتو، ثم يعيد إلى المحفظة القديمة معاملة مزيفة تم فيها استبدال عنوان المستلم. كانت توقيعاتها غير صالحة في الأصل، لذا لا يمكنها سحب البيتكوين مباشرةً؛ لكن إذا نفّذ المستخدم عليها RBF لإضافة رسوم، فقد تعيد المحفظة التوقيع، فتحوّل الدفع إلى معاملة حقيقية.
وأشار الإشعار أيضًا إلى أن عنوان الهجوم طابَق عمدًا آخر أربع خانات من العنوان الأصلي. مجرد إلقاء نظرة سريعة على نهاية العنوان يجعل من السهل جدًا تفويت المشكلة.
الإصدارات الأقل من 4.8.3 متأثرة، وقد أضافت 4.8.3 فحص التوقيع ذي الصلة. يمكن لمستخدمي Electrum التحقق أولًا من التحديثات عبر electrum.org والتأكد من توقيع التنزيل؛ وعند كل عملية توقيع، بما في ذلك إضافة الرسوم، ينبغي التحقق من عنوان المستلم الكامل والمبلغ.
هذه مخاطرة تشغيلية في المحفظة، والترقية لا تغني عن التحقق قبل التوقيع؛ كما أن الأصول المشفرة تظل معرضة لتقلبات الأسعار.
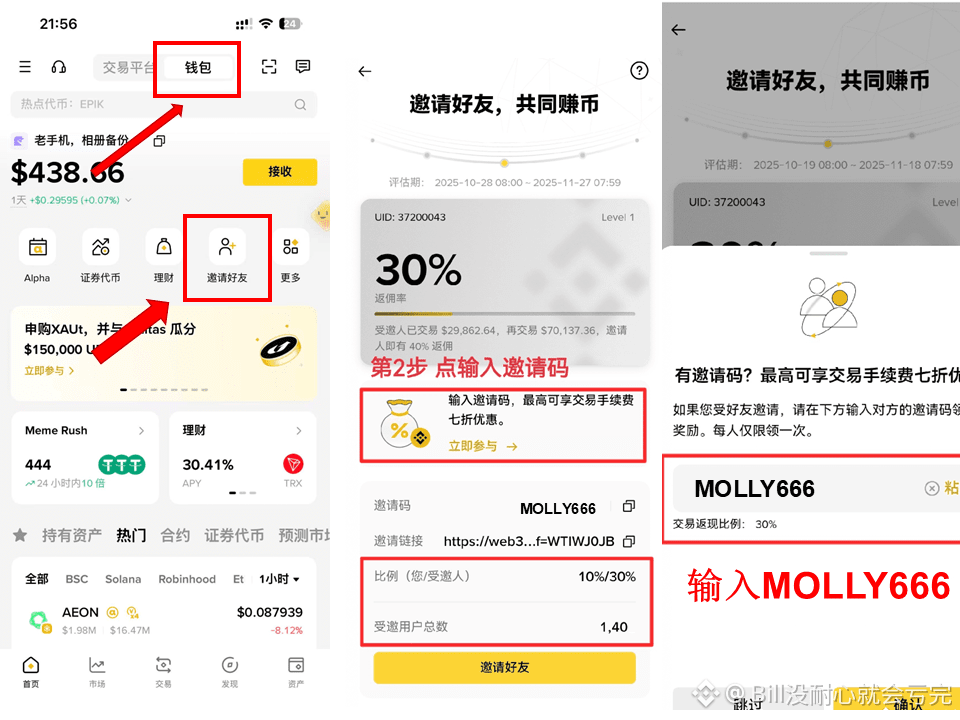
رمز دعوة محفظة Binance: MOLLY666