قبل أن يصاب أحد بالذعر بسبب أخبار Bitcoin Core: لم تُسرق عملات أحد هنا، وهذا تحديدًا سبب اعتقادي بأن هذه القصة لا تزال مهمة.
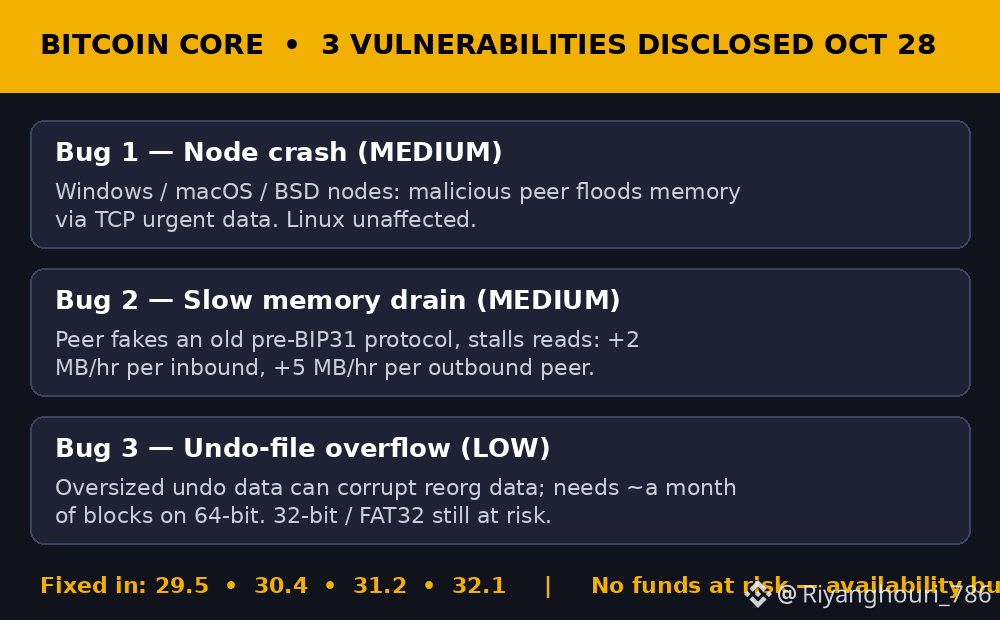
أفادت كل من CoinDesk وKuCoin أمس بأن Bitcoin Core كشفت في 28 أكتوبر عن ثلاث ثغرات، اكتُشفت عبر فحص بمساعدة الذكاء الاصطناعي يُسمى Project Loupe، وتحقق منها مساهمون بشريون قبل الإعلان عنها. صُنّفت اثنتان منها على أنهما متوسطتا الخطورة، والثالثة منخفضة الخطورة، وقد صدرت الإصلاحات بالفعل في الإصدارات 29.5 و30.4 و31.2 و32.1. أتاحت أسوأ الثغرات الثلاث لنظير خبيث إغراق عقدة تعمل بنظام Windows أو macOS أو BSD ببيانات الشبكة حتى تنفد ذاكرتها وتتوقف عن العمل — أما العقد التي تعمل بنظام Linux فلم تتأثر بهذه الثغرة. وتستنزف الثانية الذاكرة ببطء بالطريقة نفسها، بمعدل يصل إلى 2 MB في الساعة لكل نظير وارد و5 MB لكل نظير صادر، أما الثالثة فهي تجاوز سعة في ملف التراجع، ويصعب عمليًا استغلالها على الأجهزة الحديثة ذات 64 بت.
إذًا لا، ليست هذه لحظة تثبت أن Bitcoin معطوب. إنها مشكلة في توافر العقدة: إذ تتوقف العقدة المتعطلة عن التحقق من المعاملات وترحيلها إلى أن يعيد أحد تشغيلها. لكن ما يشغلني فعلًا هو الإفصاح عن الثغرات نفسه. حتى الأسبوع الماضي، كانت Core تحتفظ بالثغرات متوسطة الخطورة لمدة تصل إلى عام، حتى يتسنى للمشغّلين الترقية بهدوء. وفي 22 أكتوبر، غيّرت هذه القاعدة فيما يخص الثغرات التي يسهل على الذكاء الاصطناعي العثور عليها، لأن ما يستطيع الماسح اكتشافه بتكلفة زهيدة يستطيع المهاجم اكتشافه أيضًا. أرى أن هذا هو القرار الصائب — فالسرية لا تنجح إلا حين يكون العثور على الخلل صعبًا، وهذا العصر يوشك على الانتهاء.
ما أراقبه الآن هو الجانب الممل الذي سيحدد فعلًا مدى أهمية الأمر: مدى سرعة ترقية منصات التداول والمحافظ ومشغّلي العقد لأنظمتهم، وما إذا كان سيُكشف خلال أسبوعين، كما هو متوقع، عن الثغرات الثلاث الإضافية متوسطة إلى عالية الخطورة التي أُصلحت بالفعل في الإصدار 30. إذا تأخرت الترقيات، فستكمن المخاطرة الحقيقية في الفترة بين الإفصاح العلني وإصدار التصحيح.
هل تشغّل عقدة، أم تكتفي بالثقة في أن منصة التداول ومحفظتك محدّثتان؟ $BTC