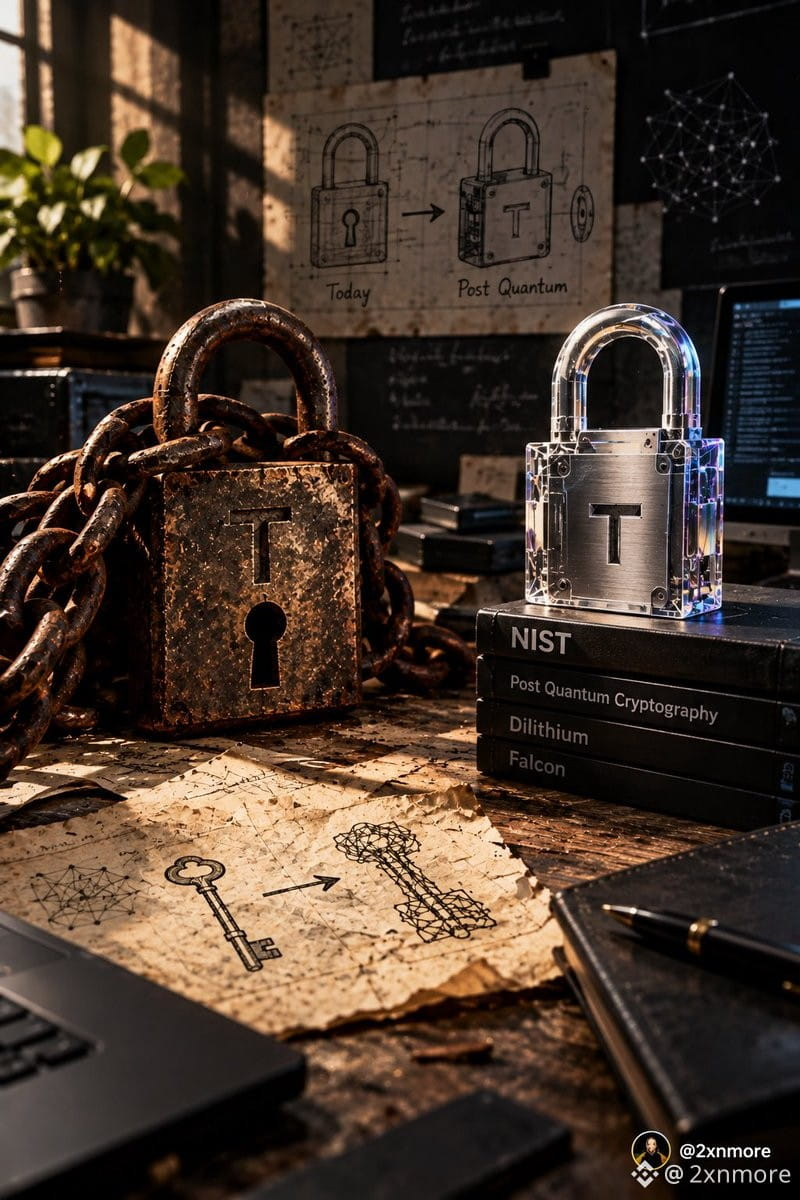
إن $TAO الخاص بك محفوظ خلف قفل قد يتمكن حاسوب كمومي مستقبلي من كسره يومًا ما.
بدأت Bittensor للتو تغيير القفل قبل أن يصنع أحد المفتاح.
دمجت Subtensor دعم المحافظ المقاومة للحوسبة الكمومية. وهي متاحة الآن على شبكة الاختبار، وليس على الشبكة الرئيسية بعد.
توقّع محافظ Bittensor اليوم باستخدام مفاتيح SR25519 أو Ed25519. ويمكن لحاسوب كمومي قوي بما يكفي، من الناحية النظرية، كسر هذه الرياضيات وتزوير توقيعك.
هذا الحاسوب غير موجود بعد. لكن سلاسل الكتل دائمة، لذا عليك الاستعداد قبل ظهور التهديد.
ما أضافته Bittensor، وكلا الخيارين معتمدان من NIST:
• ML DSA 65 (Dilithium): خضع لدراسات مكثفة، وتوقيعاته أكبر حجمًا
• Falcon 512 و1024: أكثر إحكامًا، ويستهلكان مساحة أقل في الكتل
ثمة نقطة مهمة: تدوير المفتاح في محفظة قديمة لا يجعلها مقاومة للحوسبة الكمومية. ستحتاج إلى محفظة جديدة مصممة للحوسبة الكمومية.
ما ينبغي على حاملي $TAO فعله الآن:
• لا تفعلوا شيئًا على الإطلاق؛ أرصدتكم ورصيد التخزين ومحافظكم لم تتأثر
• تجاهلوا أي شخص يحثكم على الانتقال؛ لا يوجد انتقال إجباري
• انتظروا تفعيل الشبكة الرئيسية وتحديث المحافظ قبل إجراء أي تغيير
لا تزال سلاسل كثيرة تتحدث عن مشكلة الحوسبة الكمومية. أما Bittensor فتختبر بالفعل شيفرة للتصدي لها.
الشبكة التي تحمي مفاتيحك قبل أن تضطر إلى ذلك، صُممت لتصمد بعد انتهاء هذه الدورة.